
Målgrupp: Varumärkesägare, apputvecklare, compliance-jurister och skoldistributörer som säljer Wi-Fi- eller appkopplade läs-pennor i USA. Där den allmänna integritetsöversikten ligger på regimnivå går den här guiden på djupet i FTC-mekaniken: exakt när COPPA-regeln träder i kraft, hur varje verifierbart föräldrasamtyckesmetod fungerar, vad 2025 års ändringar innebär, hur sanktionsavgifter staplas och vad revisorer kommer att kräva.
En uppkopplad läs-penna är inte längre bara en plastenhet med en optisk sensor. Så snart den parkopplas med en följeslagarapp, laddar ner ljudpaket via ett konto, strömmar framsteg till en föräldrapanel eller tar emot ett röstkommando blir den en "onlinetjänst" som drivs för barn under 13, och FTC:s COPPA-regel — 16 CFR Part 312 — styr hur personuppgifter får samlas in. Chefsjurister hos detaljhandelskedjor vet detta; skolupphandlingsteam vet detta; och FTC har gång på gång, genom förlikningar på nio siffror, visat att de behandlar brister i barns datahantering som en primär tillsynsprioritet.
Den här artikeln är det operativa komplementet till vår globala integritetsskydd för läs-pennor översikt, som kartlägger GDPR, COPPA, PIPL, LGPD och delstatslagar på portföljnivå. Här håller vi oss inom den amerikanska regeln: dess triggertester, dess fem samtyckesmekanismer, januarinedragningarna 2025, tillsynsdokumentet, skauktoriseringsvägen och det bevismaterial som klarar en FTC civil investigative demand. Vi har levererat uppkopplade pennor till 47 länder och genomfört 86 firmware-versioner över 12 språkversioner, så mekaniken nedan speglar en levande produkt ekosystem snarare än en lärobokssammanfattning.
1. Exakt när COPPA träder i kraft för en läs-pennaprodukt
COPPA gäller en operatör av en webbplats eller onlinetjänst som antingen (a) riktar sig till barn under 13, eller (b) är en tjänst för en allmän målgrupp med faktisk kännedom om att den samlar in personuppgifter från ett barn under 13. Båda grunderna har fått varumärken för läs-pennor att falla.
Analys av riktad till barn. FTC använder ett helhetsbedömningsprov: ämnesområde, visuellt och ljudmässigt innehåll, användning av animerade karaktärer eller barnorienterade aktiviteter, språk, reklam, publiksammansättningsdata och empirisk evidens. En följeslagarapp till läs-pennan som är märkt med serietidningskonst, marknadsförd för åldrarna 3 till 10 och fylld med fonikspel är riktad till barn utan ytterligare prövning. Avgörande är att COPPA:s definition av en onlinetjänst uttryckligen omfattar internetuppkopplade mobilappar och uppkopplade enheter som skickar eller tar emot data — pennans hårdvara omfattas via dess tjänstlager.
Faktisk kännedom. En app för allmän målgrupp blir COPPA-bunden så snart en användare anger ett födelsedatum som visar under 13 och insamling fortsätter ändå. Åldersgrindar är därför inte bara UX; de är juridiska snubbeltrådar.
Två strukturella punkter följer för branschen. För det första: en penna som bara spelar lokalt lagrat OID-ljud utan något nätverkskonto kan samla in inga personuppgifter och ligga utanför regeln — men de flesta 2026-SKU:er parkopplas med appar för nerladdning av innehåll och framstegsspårning, vilket drar in hela ekosystemet. För det andra: varje part som driver innehåll eller samlar in data kan vara en "operatör": varumärket, apputvecklaren och en molnanalysleverantör kan ha överlappande skyldigheter. Att avtala om datadelningsgränser är viktigt, på samma sätt som det är viktigt i leverantörsriskhantering.
2. Personuppgiftsinventeringen för ett lös-pennekosystem
COPPA:s definition är bred och blev bredare genom 2025 års ändringar (biometriska identifierare är nu uttryckligen uppräknade). Ett typiskt uppkopplat pennekosystem berör följande kategorier.
| Datapunkt | Var den förekommer | COPPA-status | Minimeringsstandard |
|---|---|---|---|
| Förälders namn och e-post | Kontoregistrering | Föräldrauppgifter, men används för VPC-kontakt | Krävs endast för samtycke |
| Förnamn eller smeknamn på barnet | Profilskapande | Personuppgift | Smeknamn, inget krav på riktigt namn |
| Röstinspelning / röstavtryck | Höglässningsbedömning, chattfunktioner | Personuppgift; röstavtryck är en biometrisk identifierare enligt 2025 års regel | Offlinebearbetning där möjligt; ingen lagring utöver funktionsbehov |
| Enhetsserienummer / MAC / reklam-ID | Firmwareuppdateringar, analys, innehållssynkronisering | Beständig identifierare = personuppgift | Serienummer för leverans; återställ reklam-ID; ingen spårning mellan appar |
| Användnings- och framstegsloggar | Föräldrapanel, lärarrapporter | Personuppgift när den är kopplad till barnprofil | Aggregera efter termin; fast lagringstid |
| Foto- / konstverksuppladdningar | Belöningsfunktioner | Personuppgift | Av som standard; kräver föräldraaktivering |
| Geolokalisering | Regionalt innehåll, tidszon | Exakt geolokalisering är personuppgift | Endast landsnivå; ingen GPS |
| Betalningsuppgifter | Prenumerationsköp | Föräldratransaktion; fungerar också som VPC-metod | Bearbetas av betalningsleverantör |
| Nerladdningstelemetri för ljud | Innehållstjänst | Personuppgift via beständigt ID | Aggregera efter 30 dagar där möjligt |
Inventeringen måste byggas som en skriftlig datakarta som visar källa, kategori, syfte, leverantör, lagringsplats, lagringstid och raderingsväg. Den kartan är ryggraden i integritetspolicyn, det direkta meddelandet och alla framtida revisionssvar.
3. De fem verifierbara föräldrasamtyckesmetoderna, steg för steg
Section 312.5 kräver verifierbart föräldrasamtycke (VPC) före all insamling av barns personuppgifter (med smala undantag som enstaka kontakt). Regeln listar metoder som "skäligen kan beräknas" säkerställa att den som samtycker faktiskt är föräldern. De fem godkända mekanismerna fungerar enligt följande.
| VPC-metod | Mekanism | Kostnad per samtycke (ungefärlig) | Bäst lämpad för |
|---|---|---|---|
| Undertecknad samtyckesblankett | Föräldern skriver ut, undertecknar och returnerar via post, fax eller elektronisk skanning | $0,50 till $2,00 i hanteringskostnad | Skolkampanjer, kanaler med låg volym |
| Betalningstransaktion via kort | Kreditkort, betalkort eller annat onlinebetalningssystem, med avisering om varje enskild transaktion till kontohavaren | $0,30 till $1,00 + transaktionskostnad | Prenumerationsappar, betalt innehåll |
| Avgiftsfri telefonlinje | Föräldern ringer en linje bemannad av utbildad personal som verifierar identiteten | $1,00 till $3,00 per samtal | Icke-betalda appar |
| Videokonferens | Utbildad personal verifierar föräldern via video | $3,00 till $8,00 per session | Premiumtjänster, konton med hög säkerhet |
| ID-kontroll utfärdat av myndighet | ID jämförs mot en databas och raderas omedelbart efter verifiering (lagring av själva ID-handlingen är förbjuden) | $1,50 till $4,00 | Förlag som inte vill driva callcenter |
För internt bruk som aldrig delas med tredje part tillåter regeln en lättare "e-post plus"-väg: samla in förälderns e-postadress och bekräfta samtycke via ett fördröjt bekräftelsemeddelande (brev, återuppringning eller uppföljande e-post). Så snart data flödar till en tredje part – ett annons-SDK, en leverantör av röstanalys, ett molnanalysverktyg – är e-post plus ogiltigt och en fullständig VPC-metod krävs.
Själva samtyckesförfrågan måste innehålla den specifika information som ska samlas in, syftet, eventuell delning med tredje part samt förälderns rätt att granska och radera. Under 2025 års ändringar kräver delning till tredje part ett separat opt-in: en sammanslagen "Jag godkänner allt"-kryssruta täcker inte längre delning med leverantörer. För en app för läspenna innebär det att avtalet med röstscorings-leverantören, analys-SDK:n och kraschrapporteringsverktyget var och ett måste anges, och alla som tar emot barndata omfattas av det separata samtycket.

4. Välja och driva ett samtyckesflöde: beslutslogiken
Flödet nedan visar hur en compliant läspennatjänst beslutar vilken samtyckesmekanism som ska visas och vad som händer när en förälder inte slutför den.
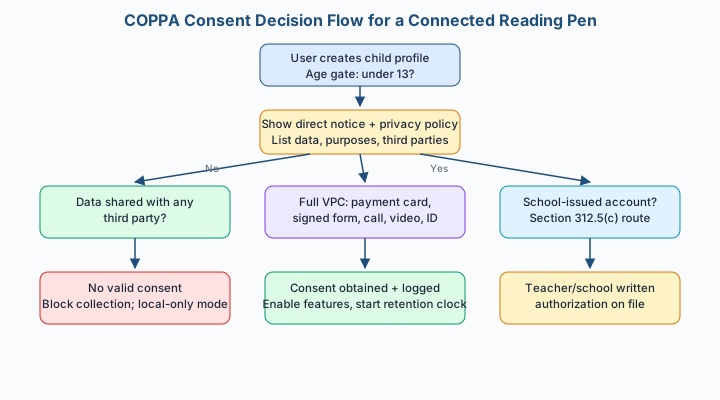
Driftmässigt kräver varje steg en logg: tidsstämpel för åldersgrinden, version av meddelandet som visades, använd metod, leverantör som utförde verifieringen, bekräftelsetoken (aldrig ID-bilden) och återkallelseregistrering om en förälder senare återkallar. Samtycke är inte en engångsskärmbild; det är en verifierbar, hållbar registrering.
Köpartips: Det vanligaste felet i läspenns-appar är inte avsaknaden av en samtyckesskärm – det är att ett SDK från tredje part initieras och samlar in den beständiga identifieraren innan samtyckesdialogen avgörs. Granska appens första 30 sekunder av körtid med paketinfångning. Alla analys-, krasch- eller annonsanrop som sker före samtycke är en överträdelse per barn, även om föräldern senare trycker godkänn.
5. Ändringarna i januari 2025: vad som ändrades operativt
FTC publicerade ändrade bestämmelser i COPPA-regeln i januari 2025 med faserade ikraftträdandedagar som löper genom 2025 och in i 2026. Sex förändringar innebär verkligt ingenjörsarbete för uppkopplade läspennor:
- Separat samtycke för delning med tredje part. Delning till tredje part kräver sitt eget opt-in, tydligt åtskilt från samtycke till intern insamling. Granska alla SDK:er och leverantörer.
- Skriftliga informationssäkerhetsprogram. Operatörer måste upprätta, implementera och upprätthålla ett skriftligt säkerhetsprogram med riskbedömningar, åtkomstkontroller, leverantörsöversyn och incidenthantering – en dokumentations- och styrningsbörda som många små varumärken för närvarande saknar.
- Obligatoriska datalagringstider. Operatörer måste specificera och följa ett skriftligt lagringsschema, radera barns data när den inte längre behövs för det angivna syftet, och stödja föräldrars raderingsförfrågningar utan att påföra orimlig börda.
- Biometriska identifierare uppräknade. Röstavtryck, ansiktsgeometri och liknande identifierare är uttryckligen personuppgifter; röstbaserade högläsningsfunktioner måste minimera och motivera lagring.
- Stramare verifieringsregister. Jämförelse med myndighets-ID kvarstår som giltig, men att lagra ID-handlingen efter verifiering är förbjudet; verifieringsbekräftelser måste utformas för att begränsa lagrad data.
- Förtydligad skolroll och informationsskyldigheter. Skolauktorisationsvägen bekräftas, med tydligare förväntningar att operatörer begränsar insamling till det utbildningssammanhang som skolan har auktoritativa.
Varumärken som lanseras 2026 bör utformas direkt enligt den ändrade regeln; att retroaktivt bygga in samtyckesskärmar, raderingsflöden och ett skriftligt säkerhetsprogram i en redan levererad app är väsentligt dyrare än att designa in dem från början.
6. Verkställighet: ärenden, påföljdsmekanik och docket
COPPA verkställs av FTC (och delstatsåklagare) enligt Section 5 i FTC Act och regelns egen påföljdsbestämmelse. Civilrättsliga påföljder justeras årligen för inflation; det justerade maximibeloppet för 2024 uppgår till $51,744 per överträdelse, och varje barn eller varje dag med icke-compliant insamling kan räknas som en separat överträdelse. Docket visar att FTC förföljer plattformar nära hårdvaran, rösttjänster och kontoekosystem som direkt kan jämföras med läspennsprodukter.
| År | Svarande / produkt | Påstådd kärnhandling | Civilrättslig påföljd och villkor |
|---|---|---|---|
| 2019 | Musical.ly (TikTok-föregångare) | Samlade in data om under-13 utan föräldrasamtycke | $5,7 miljoner; radering av data och videor |
| 2019 | Google / YouTube | Beständiga identifierare visade riktade annonser på barninriktade kanaler | $175 miljoner totalt ($136M FTC, $34M New York); system för meddelande och samtycke för barninnehåll |
| 2022 | Epic Games / Fortnite | COPPA-insamling samt standardinställningar som exponerade barn | $275 miljoner i COPPA-böter (det största hittills) plus $245 miljoner i återbetalningsrelaterade villkor |
| 2022 | CafePress | Undermålig säkerhet och exponerade barndata | $500 000 och villkor för säkerhetsprogram |
| 2023 | Amazon / Alexa | Bevarade barns röstinspelningar på obestämd tid trots raderingsbegäranden | $25 miljoner och radering av röstdata och transkript från inaktiva konton |
| 2023 | Microsoft / Xbox | Samlades vid kontoregistrering före samtycke; data bevarades | $20 miljoner och skyldigheter gällande lagring, meddelande och radering |
| 2024 | TikTok (DOJ/FTC-stämningsansökan) | Påstått brott mot 2019-års order, fortsatt insamling av uppgifter om barn under 13 | Rättsligt förfarande som söker böter och ytterligare föreläggande villkor |
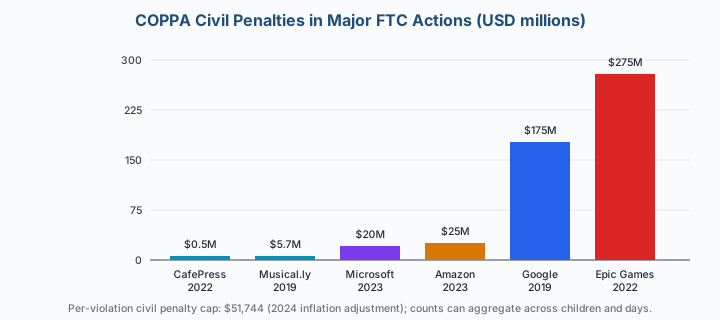
Tre mönster från docket är direkt överförbara till program för läs-pennor. För det första: beständiga identifierare som används för annonsering är i sig personuppgifter — YouTube förändrade en branschövertygelse om att enhets-ID:er var harmlösa. För det andra: obegränsad lagring av röst är oberoende åtalbar — Alexa gjorde en uppgörelse om lagring även med ett samtyckesflöde. För det tredje: registrering som samlar in först och inhämtar samtycke senare bryter mot regeln — Microsoft betalade $20 miljoner för just den sekvensen. Varje enskilt av dessa felsätt är billigt att designa bort och dyrt att reglera.
7. Skolkanalen: Section 312.5(c) Authorization
Läs-pennor säljs i stor utsträckning till klassrum, och regeln erbjuder en dedikerad väg. Där en operatör erhåller ett barns personuppgifter uteslutande för skolans användning och nytta och inte för något annat kommersiellt syfte, får skolan (genom lärare och administratörer) godkänna insamlingen istället för direkt föräldrasamtycke. Sådan provisionshanterar lärplattformar lagligt hela klassrum utan 30 enskilda betalkortskontroller.
Villkoren är strikta:
- skolan måste, i enlighet med sina egna policyer för utbildningsteknik och föräldrameddelanden, besluta att tjänsten är lämplig;
- insamlingen måste hålla sig inom det utbildningsrelaterade sammanhanget — ingen beteendebaserad annonsering, ingen profilering utöver det utbildningsrelaterade syftet, ingen sekundär intäktsgenerering;
- operatörer måste ge skolor fullständig information om datapraktiker och följa skolans direktiv om radering (vanligtvis vid personalförändringar eller terminsslut);
- föräldrar behåller gransknings- och raderingsrättigheter, vanligtvis utövade genom skolan.
Operativt bör en läs-pennleverantör som betjänar ett skolprogram på 12 000 enheter inneha en undertecknad distriktsauktorisering som anger tjänsten, datakategorierna, löptiden och raderingsvillkoren; tillhandahålla ett skolrelaterat integritetstillägg; rensa barnprofiler inom kontraktets offboarding-fönster (bästa praxis är 30 till 60 dagar efter klassens slut); och hålla skoldata avskärmade från konsumentappens analysstack. Skol-RFP:er kräver i allt högre grad denna dokumentation innan anbudet ens accepteras, och det stödjer positioneringen i vår marknadsföring mot skolor guide.

8. Granskningsbevispaketet: Vad en FTC-begäran eller återförsäljargranskning kräver
Oavsett om utlösaren är en FTC civil utredningsbegäran, en förfrågan från en statlig justitiekansler, ett integritetsformulär från en återförsäljare eller en säkerhetsgranskning från en skoldistrikt, är dokumentuppsättningen anmärkningsvärt konsekvent. Bygg den före lansering och underhåll den per release — särskilt över vår 86-firmware-release-kadans, där telemetriändringar kan gå snabbare integritetsdokumentationen om release-styrningen är svag.
| Bevisartefakt | Innehåll | Ägare / uppdateringsutlösare |
|---|---|---|
| Datumstämplad integritetspolicy (offentlig) | Exakta data, syften, tredje parter, rättigheter, kontakt; versionshistorik | Per dataflödesändring |
| Mall för direkt meddelande | Föräldravänligt meddelande som visas vid samtyckesskärmen | Per funktionslansering |
| VPC-metodregister | Metod, tidsstämpel, verifieringstoken, leverantör, policyversion | Varje konto |
| Separat dokumentation över delning med tredje part | Distinkta opt-in-loggar för varje leverantör | Per leverantörsförändring |
| Datakarta / flödesschema | Källa, kategori, syfte, lagring, retention, radering per datapunkt | Per release |
| Retentionsschema och raderingsloggar | Skriftligt schema; automatiserad och begäranstyrd raderingsdokumentation | Årligen + på begäran |
| Leverantörsregister och DP-/säkerhetsklausuler | Varje mottagare av barndata; avtalsvillkor | Per upphandling |
| Skriftligt informationssäkerhetsprogram | Riskbedömning, åtkomstkontroll, kryptering, incidentplan, utbildning | Årligen, enligt 2025 års ändring |
| Skolauktorisationsfiler | Distriktsavtal, omfattning, löptid, raderingsbekräftelser | Per kontrakt |
| Logg över föräldrabegäran | Granskningar, avslag, raderingsbegäranden och handläggningstider | Löpande |
| Resultat av trafiktest före samtycke | Paketinspelningar som bevisar att inget SDK avfyras före samtycke | Vid varje större app-release |
| Deltagande i safe harbor (valfritt) | Certifiering av ett FTC-godkänt program | Årlig revision |
FTC-godkända safe harbor-program — inklusive ESRB Privacy Certified, iKeepSafe, kidSAFE och PRIVO — genomför egna revisioner och tillämpar disciplinära förfaranden; deltagande ger inte immunitet, men det visar på ett strukturerat program och ger mindre aktörer ett compliance-ramverk som återförsäljare känner igen. Budgetera ungefär 3 000 till 15 000 USD per år i programavgifter för en medelstor app, plus intern personaltid.
9. Kostnader, tidsplan och beslutet att bygga nytt eller retrofitera
En compliant uppkopplad penntjänst-stack är inte dyr i förhållande till risken för sanktioner, men den har en verklig tidsplan. Typiska byggen för en följeslagarapp ser ut enligt följande.
| Arbetsflöde | Typisk kostnad | Leveranstid |
|---|---|---|
| Datakarta, policy och utformning av direktmeddelande | 4 000 $ till 12 000 $ | 3 till 5 veckor |
| VPC-integration (en metod) | 6 000 $ till 18 000 $ | 4 till 8 veckor |
| Ytterligare VPC-metoder (vardera) | 2 000 $ till 6 000 $ | 1 till 3 veckor |
| Separat omstrukturering av tredjepartssamtycke | 5 000 $ till 20 000 $ | 3 till 6 veckor |
| Automatiserad lagring och borttagningsflöde | 8 000 $ till 25 000 $ | 4 till 8 veckor |
| Skriftligt säkerhetsprogram och leverantörsrevision | 6 000 $ till 20 000 $ | 4 till 6 veckor |
| Årligt safe-harbor-program | 3 000 $ till 15 000 $ per år | 6 till 10 veckors onboarding |
Eftermontering efter ett klagomål kostar vanligtvis två till fyra gånger så mycket eftersom samtycke måste inhämtas på nytt från en installerad bas, insamlade data kan behöva raderas och release-scheman fryser under åtgärdsarbetet. Specificera COPPA-klara telemetristandardinställningar vid firmware- och appdesignstadiet, i linje med disciplinen i vår strategi för mjukvaruuppdateringar, och baka in integritetsbevis i specifikationschecklistan istället för att behandla det som juridisk pappersexercis efter lansering.
Be om COPPA-klart standardblad för telemetri i din nästa OEM-läspenna scopingsamtal, eller begär det via vår kontakt kanal — den kopplar varje firmwarehändelse till dess samtyckesgrund och dataägare innan den första appversionen levereras.
De fem frågorna nedan återspeglar det som varumärken och skolköpare oftast frågar när en uppkopplad penna lanseras på den amerikanska marknaden.
Relaterad läsning
- Datasekretess för läspennor: GDPR, COPPA och regionala regler
- Anbuds- och upphandlingsstrategi för läspennor i skolaffärer
- Marknadsföring av läspennor mot skolor och distrikt
- Mjukvaruuppdateringsstrategi och telemetristyrning för läspennor
- Specifikationschecklista för uppkopplade läspennor
- Säkerhetsstandarder för läspennor runt om i världen
- Riskhantering för läspennleverantörer