
Kohdeyleisö: Brändien omistajat, sovelluskehittäjät, compliance-neuvojat ja koulukanavien jälleenmyyjät, jotka myyvät Wi-Fi- tai sovellusyhteydellä varustettuja lukukyniä Yhdysvalloissa. Siellä missä yleinen tietosuojakatsaus pysyy sääntelytasolla, tämä opas syventyy FTC:n mekaniikkaan: milloin COPPA-sääntö tulee sovellettavaksi, miten kukin vanhempien todennettavissa olevan suostumuksen menetelmä toimii, mitä vuoden 2025 muutokset tuovat mukanaan, miten täytäntöönpanoseuraamukset kasautuvat ja mitä auditoijat vaativat.
Yhdistetty lukukynä ei ole enää pelkkä muovinen laite, jossa on optinen anturi. Heti kun se paritetaan kumppanisovelluksen kanssa, lataa äänipaketteja tilin kautta, suoratoistaa edistymistä vanhempien hallintapaneeliin tai hyväksyy äänikomennon, siitä tulee alle 13-vuotiaille lapsille suunnattu "verkkopalvelu", ja FTC:n COPPA-sääntö – 16 CFR Part 312 – säätelee, miten henkilötietoja saa kerätä. Vähittäiskauppaketjujen yleiset neuvonantajat tietävät tämän; koulujen hankintatiimit tietävät tämän; ja FTC on osoittanut toistuvasti yhdeksännumeroisilla sovintoratkaisuilla, että se pitää lasten tietojen suojaamista ensisijaisena täytäntöönpanon kohteena.
Tämä artikkeli on toiminnallinen kumppani globaalille lukukynän tietosuojavaatimustenmukaisuus -katsauksellemme, joka kartoittaa GDPR:n, COPPA:n, PIPL:n, LGPD:n ja osavaltioiden lait portfoliossa. Tässä pysymme Yhdysvaltain säännön sisällä: sen soveltamiskynnykset, viisi suostumusmekanismia, tammikuun 2025 muutokset, täytäntöönpanon oikeuskäytäntö, kouluvaltuutuksen polku ja todistusaineisto, joka kestää FTC:n civil investigative demand -pyynnön. Olemme toimittaneet yhdistettyjä kyniä 47 maahan ja julkaisseet 86 laiteohjelmistoversiota 12 kieliversiossa, joten alla oleva mekaniikka heijastaa elävää tuoteekosysteemiä eikä oppikirjayhteenvetoa.
1. Milloin COPPA tarkalleen soveltuu lukukynätuotteeseen
COPPA koskee sellaisen verkkosivuston tai verkkopalvelun operaattoria, joka on joko (a) suunnattu alle 13-vuotiaille lapsille, tai (b) yleisölle tarkoitettu palvelu, jolla on tosiasiallinen tieto siitä, että se kerää henkilötietoja alle 13-vuotiaalta lapselta. Molemmat kohdat ovat vieneet lukukynäbrändejä tarkastelun kohteiksi.
Suunnattu lapsille -analyysi. FTC käyttää kokonaisarviointitestiä: aihe, visuaalinen ja auditiivinen sisältö, animahahmojen tai lapsille suunnattujen toimintojen käyttö, kieli, mainonta, yleisön koostumustiedot ja empiirinen näyttö. Sarjakuvataiteella brändätty, 3–10-vuotiaille markkinoitu ja fonetiikkapeleillä ladattu lukukynän kumppanisovellus on suunnattu lapsille ilman lisätutkimuksia. COPPA:n verkkopalvelun määritelmä ulottuu nimenomaisesti internetiin yhdistettyihin mobiilisovelluksiin ja yhdistettyihin laitteisiin, jotka lähettävät tai vastaanottavat dataa – kynän laitteisto kuuluu säännön piiriin palvelukerroksen kautta.
Tosiasiallinen tieto. Yleisölle tarkoitetusta sovelluksesta tulee COPPA:n alainen heti, kun käyttäjä syöttää alle 13-vuotiaaksi osoittavan syntymäajan ja keräys jatkuu siitä huolimatta. Ikäportit eivät siis ole pelkkää käyttökokemusta; ne ovat oikeudellisia ansakoita.
Toimialalle seuraa kaksi rakenteellista huomiota. Ensinnäkin kynä, joka toistaa vain paikallisesti tallennettua OID-ääntä ilman verkkotiliä, ei välttämättä kerää henkilötietoja ja pysyy säännön ulkopuolella – mutta useimmat vuoden 2026 SKU:t paritetaan sovellusten kanssa sisällön latausta ja edistymisen seurantaa varten, mikä vetää koko ekosysteemin säännön piiriin. Toiseksi jokainen sisältöä operoiva tai dataa keräävä osapuoli voi olla "operaattori": brändi, sovelluskehittäjä ja pilvianalytiikan toimittaja voivat kantaa päällekkäisiä velvollisuuksia. Datan virtausrajojen sopiminen on tärkeää, samaan tapaan kuin se on tärkeää toimittajariskien hallinnassa.
2. Henkilötietoinventaario lukukynän ekosysteemille
COPPA:n määritelmä on laaja ja laajeni entisestään vuoden 2025 muutoksissa (biometriset tunnisteet on nimenomaisesti lueteltu). Tyypillinen yhdistetyn kynän ekosysteemi koskettaa seuraavia luokkia.
| Tietopiste | Missä se esiintyy | COPPA-status | Minimointioletus |
|---|---|---|---|
| Vanhemman nimi ja sähköposti | Tilin rekisteröinti | Vanhemman tieto, mutta VPC-yhteydenottoa varten | Vain suostumusta varten |
| Lapsen etunimi tai nimimerkki | Profiilin luonti | Henkilötieto | Nimimerkki, ei oikean nimen vaatimusta |
| Äänitallenne / äänijälki | Lukemisen pisteytys, chat-ominaisuudet | Henkilötieto; äänijälki on biometrinen tunniste vuoden 2025 säännön mukaan | Offline-käsittely mahdollisuuksien mukaan; ei säilytystä yli ominaisuustarpeen |
| Laitteen sarjanumero / MAC / mainostunniste | Laiteohjelmistopäivitykset, analytiikka, sisällön synkronointi | Pysyvä tunniste = henkilötieto | Sarjanumero toimitukseen; mainostunnisteen nollaus; ei sovellusten välistä seurantaa |
| Käyttö- ja edistymislokit | Vanhemman hallintapaneeli, opettajaraportit | Henkilötieto, kun sidottu lapsen profiiliin | Aggregoidaan lukukauden jälkeen; kiinteä säilytysaika |
| Valokuvat / piirrokset | Palkitsemisominaisuudet | Henkilötieto | Oletuksena pois päältä; vanhemman aktivointi |
| Maantieteellinen sijainti | Aluekohtainen sisältö, aikavyöhyke | Tarkka sijainti on henkilötieto | Vain maataso; ei GPS:ää |
| Maksutiedot | Tilauksen osto | Vanhemman transaktio; toimii myös VPC-menetelmänä | Maksupalveluntarjoajan käsittelemä |
| Äänilatauksen telemetria | Sisältöpalvelu | Henkilötieto pysyvän tunnisteen kautta | Aggregoidaan 30 päivän jälkeen mahdollisuuksien mukaan |
Inventaario on rakennettava kirjallisena tietokarttana, joka osoittaa lähteen, luokan, tarkoituksen, toimittajan, tallennuspaikan, säilytysajan ja poistoreitin. Tämä kartta on tietosuojakäytännön, suoran ilmoituksen ja tulevan auditovastauksen selkäranka.
3. Viisi todennettavissa olevan vanhempien suostumuksen menetelmää, vaihe vaiheelta
Section 312.5 edellyttää todennettavissa olevaa vanhempien suostumusta (VPC) ennen mitä tahansa lapsen henkilötietojen keräämistä (lukuun ottamatta suppeita poikkeuksia, kuten kertaluonteinen yhteydenotto). Sääntö luettelee menetelmät, jotka ovat "kohtuullisesti laskettuja" varmistamaan, että suostumuksen antaja on todella vanhempi. Viisi hyväksyttyä mekanismia toimivat seuraavasti.
| VPC-menetelmä | Mekaniikka | Suostumuskohtainen kustannus (tyypillinen) | Paras käyttökohde |
|---|---|---|---|
| Allekirjoitettu suostumuslomake | Vanhempi tulostaa, allekirjoittaa ja palauttaa postitse, faksilla tai sähköisenä skannauksena | $0.50–$2.00 käsittely | Koulupaketit, pienet kanavat |
| Maksukorttitapahtuma | Luotto- tai pankkikortti tai muu verkkomaksujärjestelmä, jossa jokainen yksittäinen tapahtuma ilmoitetaan tilinhaltijalle | $0.30–$1.00 + tapahtumakustannus | Tilaussovellukset, maksullinen sisältö |
| Maksuton puhelinlinja | Vanhempi soittaa linjalle, jossa koulutettu henkilöstö vahvistaa henkilöllisyyden | $1.00–$3.00 per puhelu | Ei-maksulliset sovellukset |
| Videoneuvottelu | Koulutettu henkilöstö vahvistaa vanhemman henkilöllisyyden videon välityksellä | $3.00–$8.00 per istunto | Premium-palvelut, korkean varmuuden tilit |
| Viranomaisen myöntämän henkilötodistuksen tarkistus | Henkilötodistusta verrataan tietokantaan ja se poistetaan välittömästi vahvistuksen jälkeen (henkilötodistuksen säilyttäminen on kielletty) | $1.50–$4.00 | Julkaisijat, jotka eivät halua pyörittää puhelinkeskusta |
Sisäiseen käyttöön, jota ei koskaan luovuteta kolmansille osapuolille, sääntö sallii kevyemmän "sähköposti plus" -reitin: kerätään vanhemman sähköpostiosoite ja vahvistetaan suostumus viivästetyllä vahvistusviestillä (kirje, paluupuhelu tai seurantaviesti). Heti kun tietoja siirtyy kolmannelle osapuolelle – mainos-SDK, puheanalyysitoimittaja, pilvianalytiikkatyökalu – sähköposti plus ei kelpaa, ja täysi VPC-menetelmä vaaditaan.
Itse suostumuspyynnön on sisällettävä kerättävät tiedot, käyttötarkoitus, mahdolliset luovutukset kolmansille osapuolille ja vanhemman oikeudet tarkastaa ja poistaa tiedot. Vuoden 2025 muutosten mukaan kolmansille osapuolille luovuttaminen vaatii erillisen opt-in-suostumuksen: niputettu "hyväksyn kaiken" -valintaruutu ei enää kata tietojen jakamista toimittajien kanssa. Lukukynäsovelluksessa tämä tarkoittaa, että puheentunnistustoimittajan sopimus, analytiikka-SDK ja kaatumisraportointityökalu on kukin mainittava erikseen, ja jokainen lapsen tietoja saava taho kuuluu erillisen suostumuksen piiriin.

4. Suostumusprosessin valinta ja toteutus: päätöslogiikka
Alla oleva kaavio näyttää, miten vaatimustenmukainen lukukynäpalvelu päättää, mitä suostumusmekanismia tarjotaan, ja mitä tapahtuu, kun vanhempi ei suorita sitä loppuun.
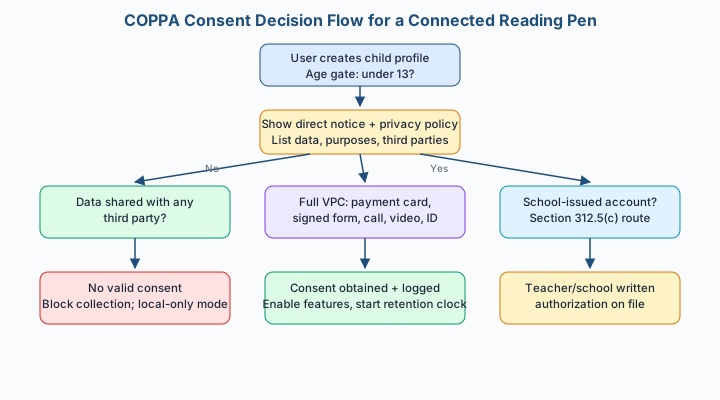
Käytännössä jokaisesta vaiheesta tarvitaan loki: aikaleima ikätarkistuksesta, näytetyn ilmoituksen versio, käytetty menetelmä, vahvistuksen suorittanut toimittaja, vahvistustunniste (ei koskaan henkilötodistuskuvaa) ja peruutuskirjaus, jos vanhempi myöhemmin peruuttaa suostumuksen. Suostumus ei ole kertaluonteinen kuvakaappaus; se on todennettava ja pysyvä tietue.
Ostajan vinkki: Yleisin virhe lukukynäsovelluksissa ei ole suostumusnäytön puuttuminen – vaan kolmannen osapuolen SDK:n käynnistyminen ja pysyvän tunnisteen kerääminen ennen suostumusvalintaikkunan sulkeutumista. Tarkasta sovelluksen ensimmäiset 30 käyttösekuntia pakettikaappauksella. Mikä tahansa analytiikka-, kaatumis- tai mainospuhelu, joka lähtee ennen suostumusta, on yksittäistä lasta koskeva rikkomus, vaikka vanhempi myöhemmin painaisi hyväksy.
5. Tammikuun 2025 muutokset: mitä muuttui käytännössä
FTC julkaisi muutetut COPPA-sääntömääräykset tammikuussa 2025, ja vaiheittaiset voimaantulopäivät ulottuvat vuoden 2025 yli vuoteen 2026. Kuusi muutosta tuottaa todellista suunnittelutyötä yhdistetyille lukulaitteille:
- Erillinen suostumus kolmansille osapuolille jakamiseen. Kolmansille osapuolille luovuttaminen vaatii oman opt-in-suostumuksensa, selkeästi erotettuna sisäisen keräämisen suostumuksesta. Tarkasta jokainen SDK ja toimittaja.
- Kirjalliset tietoturvaohjelmat. Toimijoiden on luotava, toteutettava ja ylläpidettävä kirjallista tietoturvaohjelmaa, johon sisältyvät riskiarvioinnit, käyttöoikeuksien hallinta, toimittajahallinta ja incident response – paperityön ja hallinnon taakka, jota monilla pienillä brändeillä ei vielä ole.
- Pakolliset tietojen säilytysajat. Toimijoiden on määriteltävä ja noudatettava kirjallista säilytysaikataulua, poistettava lasten tiedot, kun niitä ei enää tarvita ilmoitettuun tarkoitukseen, ja tuettava vanhempien poistopyyntöjä ilman kohtuutonta vaivaa.
- Biometriset tunnisteet lueteltu. Äänijäljet, kasvogeometria ja vastaavat tunnisteet ovat nimenomaisesti henkilötietoja; äänipohjaisten lukutoimintojen on minimoitava ja perusteltava säilytys.
- Tiukemmat vahvistusmerkinnät. Viranomaisen henkilötodistuksen vertailu on edelleen kelvollinen, mutta henkilötodistusasiakirjan säilyttäminen vahvistuksen jälkeen on kielletty; vahvistusmerkinnät on suunniteltava säilytettyä dataa rajoittaen.
- Selvennetyt koulun rooli ja ilmoitusvelvollisuudet. Kouluvaltuutusreitti vahvistetaan uudelleen, ja toimijoilta odotetaan selkeästi, että keruu rajoittuu koulun valtuuttamaan opetuskäyttöön.
Vuonna 2026 lanseeraavien brändien kannattaa rakentaa suoraan muutetun säännön mukaisesti; suostumusnäyttöjen, poistoputkien ja kirjallisen tietoturvaohjelman jälkiasennus jo julkaistuun sovellukseen on selvästi kalliimpaa kuin niiden suunnittelu alusta lähtien.
6. Valvonta: tapaukset, rangaistusmekanismit ja oikeuskäytäntö
COPPAa valvovat FTC (ja osavaltioiden oikeusasiamiehet) FTC-lain pykälän 5 ja säännön oman rangaistusvaltuuden nojalla. Siviilioikeudelliset sanktiot tarkistetaan vuosittain inflaation mukaan; vuoden 2024 oikaistu enimmäismäärä on $51,744 per rikkomus, ja jokainen lapsi tai jokainen päivä vaatimustenvastaista keräämistä voidaan laskea erilliseksi rikkomukseksi. Oikeuskäytäntö osoittaa, että FTC ajaa laitteistoon liittyviä alustoja, puhepalveluita ja tiliekosysteemejä, jotka ovat suoraan verrattavissa lukukynätuotteisiin.
| Vuosi | Vastaaja / tuote | Väitetty keskeinen toiminta | Siviilioikeudellinen sanktio ja ehdot |
|---|---|---|---|
| 2019 | Musical.ly (TikTokin edeltäjä) | Alle 13-vuotiaiden tietojen kerääminen ilman vanhempien suostumusta | 5,7 miljoonaa dollaria; tietojen ja videoiden poisto |
| 2019 | Google / YouTube | Pysyvät tunnisteet näyttivät kohdennettuja mainoksia lapsille suunnatuilla kanavilla | 175 miljoonaa dollaria yhteensä (136 milj. FTC, 34 milj. New York); ilmoitus- ja suostumusjärjestelmä lasten sisältöön |
| 2022 | Epic Games \/ Fortnite | COPPA-mukainen keruu sekä oletusasetukset, jotka altistivat lapset | 275 miljoonan dollarin COPPA-sakko (suurin koskaan) sekä 245 miljoonan dollarin hyvitykseen liittyvät ehdot |
| 2022 | CafePress | Puutteellinen tietoturva ja lasten tietojen paljastuminen | 500 000 dollaria ja tietoturvaohjelman ehdot |
| 2023 | Amazon / Alexa | Säilytti lasten äänitallenteita määräämättömän ajan poistopyynnöistä huolimatta | 25 miljoonaa dollaria ja käyttämättömien tilien äänidatan ja transkriptien poisto |
| 2023 | Microsoft / Xbox | Kerätty tilin rekisteröinnin aikana ennen suostumusta; tietoja säilytettiin | 20 miljoonaa dollaria sekä säilytys-, ilmoitus- ja poistovastuut |
| 2024 | TikTok (DOJ/FTC-kantelu) | Vuoden 2019 määräyksen väitetty rikkominen, alle 13-vuotiaiden tietojen keruu jatkui | Oikeudenkäynti, jossa vaaditaan sakkoja ja lisää kieltomääräyksiä |
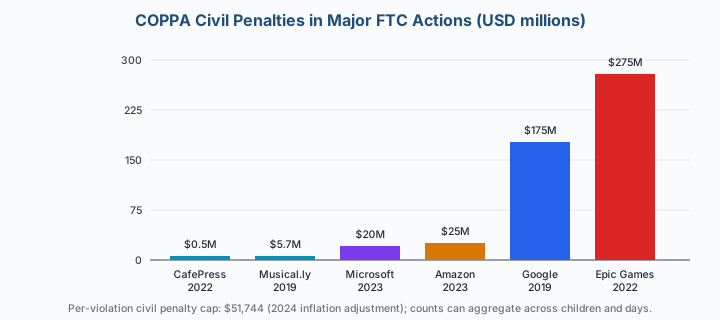
Dokumentista nousee esiin kolme kaavaa, jotka siirtyvät suoraan lukukynäohjelmiin. Ensinnäkin, mainontaan käytetyt pysyvät tunnisteet ovat itsessään henkilötietoja — YouTube muutti alan oletuksen, että laitetunnisteet olisivat vaarattomia. Toiseksi, määräämätön äänen säilyttäminen on itsenäisesti sanktioitavaa — Alexa sopi asian säilytyksestä jopa suostumusprosessista huolimatta. Kolmanneksi, rekisteröintinäkymät, joissa tiedot kerätään ensin ja suostumus pyydetään jälkeenpäin, rikkovat sääntöä — Microsoft maksoi 20 miljoonaa dollaria juuri tästä järjestyksestä. Jokainen näistä virhemoodeista on halpa suunnitella pois ja kallis sopia.
7. Koulukanava: Section 312.5(c) -valtuutus
Lukukynät myyvät vahvasti kouluihin, ja sääntö tarjoaa erillisen väylän. Kun toimija hankkii lapsen henkilötietoja ainoastaan koulun käyttöön ja eduksi ilman muuta kaupallista tarkoitusta, koulu (opettajien ja rehtorien välityksellä) voi valtuuttaa keruun suoran vanhempain suostumuksen sijasta. Näin oppimisalustat voivat laillisesti ottaa käyttöön kokonaisia luokkahuoneita ilman 30 yksittäistä maksukorttitarkistusta.
Ehdot ovat tiukat:
- koulun on päätettävä oman koulutusteknologiapolitiikkansa ja vanhemmille annettavan ilmoituksen mukaisesti, että palvelu on asianmukainen;
- keruun on pysyttävä opetuskontekstissa — ei käyttäytymismainontaa, ei profilointia opetustarkoituksen ulkopuolella, ei toissijaista monetaatiota;
- toimijoiden on annettava kouluille täydellinen ilmoitus tietojenkäsittelykäytännöistä ja noudatettava koulun määräämiä poistoja (tyypillisesti ryhmän vaihtuessa tai lukuvuoden päättyessä);
- vanhemmilla säilyvät tarkastelu- ja poisto-oikeudet, joita käytetään yleensä koulun kautta.
Käytännössä 12 000 yksikön kouluohjelmaa palvelevan lukukynätoimittajan tulisi hallussaan olla allekirjoitettu piirikunnan valtuutus, jossa mainitaan palvelu, tietoluokat, kesto ja poistoehdot; tarjota kouluille suunnattu tietosuojaliite; tyhjentää lapsiprofiilit sopimuksen päättämisikkunan sisällä (parhaana käytäntönä 30–60 päivää luokan päättymisen jälkeen); ja pitää koulutusdata erillään kuluttajasovelluksen analytiikkastackista. Koulujen RFP-pyynnöt edellyttävät yhä useammin tätä dokumentaatiota ennen kuin tarjouskilpailu edes hyväksytään, ja se tukee asemointia kouluille suunnatussa markkinoinnissa -oppaassamme.

8. Audit Evidence Pack: Mitä FTC:n vaatimus tai jälleenmyyjän tarkistus odottaa
Olipa laukaisijana FTC:n civil investigative demand, osavaltion oikeuskanslerin tutkinta, jälleenmyyjän tietosuojakysely tai koulupiirin tietoturvakatselmus, dokumenttikokonaisuus on hämmästyttävän yhtenäinen. Rakenna se ennen julkaisua ja ylläpidä sitä jokaista julkaisua kohden — erityisesti 86 firmware -julkaisun tahdillamme, jossa telemetriamuutokset voivat ohittaa tietosuojadokumentaation, jos julkaisun hallinta on löysää.
| Todistedokumentti | Sisältö | Omistaja / päivityslaukaisin |
|---|---|---|
| Päivätty tietosuojakäytäntö (julkinen) | Tarkat tiedot, tarkoitukset, kolmannet osapuolet, oikeudet, yhteystiedot; versiohistoria | Jokainen tietovirtamuutos |
| Suoran ilmoituksen malli | Vanhemmille suunnattu ilmoitus suostumusnäkymässä | Jokainen ominaisuusjulkaisu |
| VPC-menetelmätiedot | Menetelmä, aikaleima, vahvistustunniste, toimittaja, käytäntöversio | Jokainen tili |
| Erillinen kolmannen osapuolen jakamisen loki | Erilliset suostumuslokit kullekin ilmoitetulle toimittajalle | Toimittajakohtainen muutos |
| Tietokartta / tietovirtakaavio | Lähde, kategoria, tarkoitus, tallennus, säilytys, poisto tietopisteittäin | Julkaisukohtainen |
| Säilytysaikataulu ja poistolokit | Kirjallinen aikataulu; automaattinen ja pyynnöstä tapahtuva poistonäyttö | Vuosittain ja pyynnöstä |
| Toimittajarekisteri ja tietosuojaa/tietoturvaa koskevat lausekkeet | Jokainen lapsen tietojen vastaanottaja; sopimusehdot | Hankintakohtainen |
| Kirjallinen tietoturvaohjelma | Riskiarviointi, pääsynhallinta, salaus, tietoturvaloukkaussuunnitelma, koulutus | Vuosittain, vuoden 2025 muutoksen mukaisesti |
| Koulujen valtuutustiedostot | Kouluhallinnon sopimukset, laajuus, kesto, poistovahvistukset | Sopimuskohainen |
| Vanhempien pyyntöjen loki | Tarkastelut, kieltäytymiset, poistopyynnöt ja vastausajat | Jatkuva |
| Suostumusta edeltävän liikenteen testitulokset | Pakettikaappaukset, jotka todistavat ettei SDK lähetä dataa ennen suostumusta | Jokainen merkittävä sovellusjulkaisu |
| Safe-harbor -ohjelmaan osallistuminen (valinnainen) | FTC:n hyväksymän ohjelman myöntämä sertifiointi | Vuosittainen auditointi |
FTC:n hyväksymät safe-harbor -ohjelmat — mukaan lukien ESRB Privacy Certified, iKeepSafe, kidSAFE ja PRIVO — suorittavat omat auditoinnit ja määräävät kurinpitomenettelyitä; osallistuminen ei anna koskemattomuutta, mutta se osoittaa jäsennellyn ohjelman ja tarjoaa pienemmille toimijoille vaatimustenmukaisuuskehyksen, jonka jälleenmyyjät tunnistavat. Budjetoi noin 3 000–15 000 dollaria vuodessa ohjelmamaksuihin keskikokoiselle sovellukselle, sisäisen henkilöstötyön lisäksi.
9. Kustannukset, aikataulu ja rakenna vs. jälkiasenna -päätös
Vaatimustenmukainen yhdistetyn kynän palvelupino ei ole kallis suhteessa täytäntöönpanoriskiin, mutta sillä on todellinen aikataulunsa. Tyypilliset kumppanisovelluksen rakennukset etenevät seuraavasti.
| Työkokonaisuus | Tyypillinen kustannus | Toimitusaika |
|---|---|---|
| Tietokartan, käytännön ja suoran ilmoituksen laatiminen | 4 000–12 000 $ | 3–5 viikkoa |
| VPC-integraatio (yksi menetelmä) | 6 000–18 000 $ | 4–8 viikkoa |
| Lisä-VPC-menetelmät (kukin) | 2 000–6 000 $ | 1–3 viikkoa |
| Erillisen kolmannen osapuolen suostumuksen refaktorointi | 5 000–20 000 $ | 3–6 viikkoa |
| Säilytyksen automaatio ja poistoputki | 8 000–25 000 $ | 4–8 viikkoa |
| Kirjallinen tietoturvaohjelma ja toimittaja-auditointi | 6 000–20 000 $ | 4–6 viikkoa |
| Vuosittainen safe-harbor -ohjelma | 3 000–15 000 $ vuodessa | 6–10 viikkoa käyttöönotto |
Jälkiasennus valituksen jälkeen maksaa tyypillisesti kaksi–neljä kertaa enemmän, koska suostumus on hankittava uudelleen asennetulta käyttäjäkunnalta, jo kerätyt tiedot on ehkä poistettava ja julkaisuaikataulut jäätyvät korjausten ajaksi. Määrittele COPPA-valmiin telemetrian oletusasetukset laiteohjelmiston ja sovelluksen suunnitteluvaiheessa, peilaten ohjelmistopäivitysstrategiaamme, ja sisällytä yksityisyyden näyttö spesifikaatioiden tarkistuslistaan sen sijaan, että kohtelisit sitä julkaisun jälkeisenä oikeudellisena paperityönä.
Pyydä COPPA-valmiin telemetrian oletusasetusten tiedote seuraavassa OEM-lukukynä aloituspuhelu, tai pyydä sitä yhteystietokanavamme kautta – se kartoittaa jokaisen laiteohjelmistotapahtuman sen suostumuksen perusteeseen ja tiedon omistajaan ennen ensimmäisen sovellusversion julkaisua.
Seuraavat viisi kysymystä heijastavat sitä, mitä brändit ja koulujen hankkijat useimmin kysyvät, kun verkkoyhteydellä varustettu kynä tulee Yhdysvaltain markkinoille.
Aiheeseen liittyvää luettavaa
- Lukukynän tietosuoja ja vaatimustenmukaisuus: GDPR, COPPA ja alueelliset säännöt
- Lukukynän tarjous- ja kilpailutusstrategia kouluhankinnoissa
- Lukukynien markkinointi kouluille ja koulupiireille
- Lukukynän ohjelmistopäivitysstrategia ja telemetriahallinto
- Lukukynän teknisten tietojen tarkistuslista verkkoyhteydellisille malleille
- Lukukynän turvallisuusstandardit eri puolilla maailmaa
- Lukukynän toimittajariskien hallinta