
Målgruppe: Merkevareeiere, app-utviklere, compliance-ansvarlige og skoleleverandører som selger Wi-Fi- eller app-tilkoblede lesepenner i USA. Der den generelle personvernoversikten holdes på regelverksnivå, går denne veiledningen dypt inn i FTC-mekanikken: nøyaktig når COPPA-regelen slår inn, hvordan hver metode for kontrollerbart foreldresamtykke fungerer, hva endringene i 2025 medfører, hvordan sanksjonene stables, og hva tilsynsmyndighetene vil kreve.
En tilkoblet lesepenn er ikke lenger bare en plastenhet med optisk sensor. I det øyeblikket den pares med en følgeapp, laster ned lydpakker via en konto, strømmer fremdrift til en foreldredashboard eller aksepterer en talekommando, blir den en «online-tjeneste» drevet for barn under 13, og FTCs COPPA-regel — 16 CFR Part 312 — styrer hvordan personopplysninger kan samles inn. Juridiske direktører i dagligvarekjeder vet dette; skoleinnkjøpere vet dette; og FTC har gjentatte ganger, gjennom forlik i hundremillionersklassen, vist at de behandler feil ved barns data som en primær håndhevingsprioritet.
Denne artikkelen er det operasjonelle supplementet til vår globale personvernsamsvar for lesepenner oversikt, som kartlegger GDPR, COPPA, PIPL, LGPD og delstatslover på porteføljenivå. Her holder vi oss innenfor den amerikanske regelen: dens utløsertester, dens fem samtykkemekanismer, januar 2025-endringene, håndhevingsdokumentene, skoleautoriseringen og bevismaterialet som overlever et FTC civil investigative demand. Vi har sendt tilkoblede penner til 47 land og kjørt 86 firmware-utgivelser på tvers av 12 språkversjoner, så mekanikken nedenfor gjenspeiler et levende produktøkosystem snarere enn et læreboksammendrag.
1. Nøyaktig når COPPA slår inn for et lesepenn-produkt
COPPA gjelder for en driftsansvarlig for et nettsted eller en nettjeneste som enten (a) er rettet mot barn under 13 år, eller (b) er en tjeneste for et allment publikum med faktisk kunnskap om at den samler inn personopplysninger fra et barn under 13 år. Begge vilkår har utløst utfordringer for lesepenn-merker.
Analyse av «rettet mot barn». FTC bruker en helhetsvurdering: emne, visuelt og lydmessig innhold, bruk av animerte figurer eller barneorienterte aktiviteter, språk, reklame, publikumsdata og empiriske bevis. En følgeapp for en lesepenn med tegneseriestil, markedsført for alderen 3 til 10 og fylt med fonetikkspill, er rettet mot barn uten nærmere vurdering. Det er viktig at COPPA-definisjonen av en online-tjeneste uttrykkelig omfatter internett-tilkoblede mobilapper og tilkoblede enheter som sender eller mottar data — pennens maskinvare dekkes gjennom tjenestelaget.
Faktisk kunnskap. En generell app blir COPPA-belagt i det øyeblikket en bruker oppgir en fødselsdato som viser under 13 og innsamlingen likevel fortsetter. Aldersporter er derfor ikke bare UX; de er juridiske snubletråder.
To strukturelle punkter følger for bransjen. For det første: en penn som kun spiller lokalt lagret OID-lyd uten en nettverkstilknyttet konto, kan unnlate å samle inn personopplysninger og dermed falle utenfor regelverket — men de fleste 2026-SKU-er pares med apper for nedlasting av innhold og fremgangssporing, noe som trekker hele økosystemet inn. For det andre: enhver part som drifter innhold eller samler inn data, kan være en «driftsansvarlig»: merket, apputvikleren og en leverandør av skyanalyse kan ha overlappende forpliktelser. Det å kontraktsfeste grensene for dataflyt er viktig, på samme måte som det er viktig i leverandørrisikostyring.
2. Personopplysningsinventaret for et lesepenn-økosystem
COPPA-definisjonen er bred og ble bredere under 2025-endringene (biometriske identifikatorer er nå eksplisitt oppregnet). Et typisk tilkoblet pennøkosystem berører følgende kategorier.
| Datapunkt | Hvor det forekommer | COPPA-status | Standard for dataminimering |
|---|---|---|---|
| Forelders navn og e-post | Kontoregistrering | Foreldredata, men brukes til VPC-kontakt | Kun påkrevd for samtykke |
| Barnets fornavn eller kallenavn | Profilopprettelse | Personopplysninger | Kallenavn, intet krav om virkelig navn |
| Taleopptak / stemmeavtrykk | Høytlesingsvurdering, chat-funksjoner | Personopplysninger; stemmeavtrykk er en biometrisk identifikator i henhold til 2025-regelen | Offline behandling der det er mulig; ingen lagring utover funksjonens behov |
| Enhetsserienummer / MAC / annonserings-ID | Fastvareoppdateringer, analyser, innholdssynkronisering | Vedvarende identifikator = personopplysninger | Serienummer for levering; nullstill annonserings-ID; ingen sporing på tvers av apper |
| Bruks- og fremdriftslogger | Foreldredashboard, lærerrapporter | Personopplysninger når knyttet til barneprofil | Sammenstilt etter termin; fast lagringsperiode |
| Bildeopplastinger / kunstverk | Belønningsfunksjoner | Personopplysninger | Av som standard; aktiveres av foreldre |
| Geolokalisering | Regionalt innhold, tidssone | Presis geolokalisering er personopplysninger | Kun på landnivå; ingen GPS |
| Betalingsdata | Kjøp av abonnement | Foreldretransaksjon; fungerer også som VPC-metode | Behandles av betalingsleverandør |
| Telemetri for nedlasting av lyd | Innholdstjeneste | Personopplysninger via vedvarende ID | Sammenstilt etter 30 dager der det er mulig |
Inventaret må bygges som et skriftlig datakart som viser kilde, kategori, formål, leverandør, lagringssted, lagringsperiode og sletterute. Dette kartet er ryggraden i personvernerklæringen, den direkte merknaden og alle fremtidige revisjonssvar.
3. De fem metodene for verifiserbart foreldresamtykke, steg for steg
Seksjon 312.5 krever verifiserbart foreldresamtykke (VPC) før enhver innsamling av et barns personopplysninger (med smale unntak som engangskontakt). Regelen lister opp metoder som med rimelighet er «beregnet på» å sikre at den som samtykker faktisk er forelderen. De fem godkjente mekanismene fungerer som følger.
| VPC-metode | Mekanikk | Kostnad per samtykke (typisk) | Best egnet for |
|---|---|---|---|
| Signert samtykkeskjema | Forelderen skriver ut, signerer og returnerer per post, faks eller elektronisk skanning | $0,50 til $2,00 i håndtering | Skolepakker, lavvolumskanaler |
| Betalingskorttransaksjon | Kredittkort, debetkort eller annet nettbasert betalingssystem, med varsel om hver enkelt transaksjon til kontohaveren | $0,30 til $1,00 + transaksjonskostnad | Abonnementsapper, betalt innhold |
| Grønt nummer (toll-free) | Forelderen ringer en linje bemannet av opplært personell som verifiserer identiteten | $1,00 til $3,00 per samtale | Gratisapper |
| Videokonferanse | Opplært personell verifiserer forelderen via video | $3,00 til $8,00 per økt | Premiumtjenester, kontoer med høy sikkerhet |
| ID-sjekk utstedt av myndighetene | ID sammenlignes mot en database, og slettes umiddelbart etter verifisering (lagring av selve ID-dokumentet er forbudt) | $1,50 til $4,00 | Forlag som ikke ønsker å drive callsentre |
For intern bruk som aldri deles med tredjeparter, tillater regelen en enklere «e-post pluss»-vei: innhent forelderens e-postadresse og bekreft samtykket gjennom en forsinket bekreftelsesmelding (brev, tilbakeringing eller oppfølgings-e-post). I det øyeblikket data flyter til en tredjepart – en annonse-SDK, en stemmeanalyseleverandør, et skybasert analyseverktøy – er e-post pluss-metoden ugyldig, og en full VPC-metode kreves.
Selve samtykkeforespørselen må inneholde den spesifikke informasjonen som skal samles inn, formålet, eventuelle tredjepartsutleveringer og forelderens rett til å gjennomgå og slette. Under 2025-endringene, utlevering til tredjeparter krever et eget opt-in: en samlet «Jeg godtar alt»-avkrysningsboks dekker ikke lenger deling med leverandører. For en lesepenn-app betyr det at stemmevurderingsleverandøren, analyse-SDK-en og krasjrapporteringsverktøyet hver for seg må oppgis, og alle som mottar barnedata faller inn under det separate samtykket.

4. Valg og drift av en samtykkeflyt: Beslutningslogikken
Flyten nedenfor viser hvordan en kompatibel lesepenntjeneste avgjør hvilken samtykkemekanisme som skal vises, og hva som skjer når en forelder ikke fullfører den.
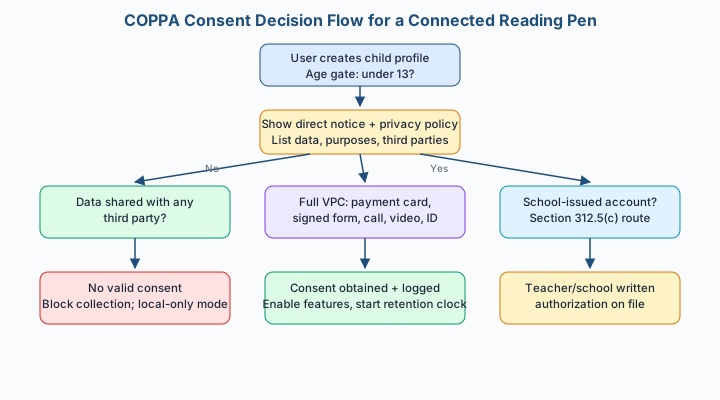
Driftsmessig krever hvert trinn en loggføring: tidsstempel for aldersgrensen, versjon av merknaden som vises, metode som brukes, leverandør som utførte verifiseringen, bekreftelsestokenet (aldri selve ID-bildet), og tilbakekallingsregistreringen dersom en forelder senere trekker tilbake samtykket. Samtykke er ikke et engangsskjermbilde; det er en verifiserbar, varig registrering.
Kjøpers tips: Den vanligste feilen i lesepenn-apper er ikke mangelen på en samtykkeskjerm – det er at en tredjeparts-SDK initialiseres og samler inn den persistente identifikatoren før samtykkedialogen er ferdig. Revider appens første 30 sekunder av kjøretid med pakkeopptak. Enhver analyse-, krasj- eller annonseforespørsel som utløses før samtykke er et brudd per barn, selv om forelderen senere trykker godta.
5. Januar 2025-endringene: Hva som endret seg operativt
FTC publiserte endrede bestemmelser i COPPA-regelen i januar 2025 med fasede ikrafttredelsesdatoer som løper gjennom 2025 og inn i 2026. Seks endringer medfører reelt ingeniørarbeid for tilkoblede lesepenner:
- Separat samtykke for tredjepartsdeling. Utlevering til tredjeparter krever sitt eget opt-in, tydelig atskilt fra samtykke til intern innsamling. Revider hver SDK og leverandør.
- Skriftlige programmer for informasjonssikkerhet. Operatører må etablere, implementere og vedlikeholde et skriftlig sikkerhetsprogram med risikovurderinger, tilgangskontroller, leverandøroppfølging og hendelsesrespons – en dokumentasjons- og styringsbyrde mange små merkevarer i dag mangler.
- Obligatoriske begrensninger for datalagring. Operatører må spesifisere og følge en skriftlig lagringsplan, slette barns data når de ikke lenger er nødvendige for det oppgitte formålet, og støtte foreldrenes krav om sletting uten å pålegge urimelig byrde.
- Biometriske identifikatorer spesifisert. Stemmeavtrykk, ansiktsgeometri og lignende identifikatorer er uttrykkelig personopplysninger; stemmebaserte opplesingsfunksjoner må minimere og rettferdiggjøre lagring.
- Strengere krav til verifiseringsregistreringer. Sammenligning med myndighets-ID forblir gyldig, men lagring av selve ID-dokumentet etter verifisering er forbudt; verifiseringsbekreftelser må utformes for å begrense lagrede data.
- Avklart skolerolle og varslingsplikter. Skoleautorisering er stadfestet, med tydeligere forventninger om at operatører begrenser innsamlingen til den utdanningskonteksten skolen har autorisert.
Merkevarer som lanseres i 2026 bør bygge etter den endrede regelen fra dag én; å ettermontere samtykkeskjermer, slettingspipelines og et skriftlig sikkerhetsprogram i en allerede sendt app er materielt dyrere enn å designe dem inn fra starten.
6. Håndhevelse: Saker, straffemekanikk og sakslisten
COPPA håndheves av FTC (og delstatens advokatgeneraler) i henhold til Section 5 i FTC Act og regelens egen straffemyndighet. Sivilrettslige bøter justeres årlig for inflasjon; den justerte maksimumsgrensen for 2024 er på $51 744 per brudd, og hvert barn eller hver dag med ikke-kompatibel innsamling kan telles som et eget brudd. Sakslisten viser at FTC forfølger maskinvaretilknyttede plattformer, stemmetjenester og kontoøkosystemer som er direkte sammenlignbare med lesepennprodukter.
| År | Saksøkt / produkt | Påstått kjerneadferd | Sivilrettslig bot og vilkår |
|---|---|---|---|
| 2019 | Musical.ly (forgjengeren til TikTok) | Samlet inn data om barn under 13 uten foreldresamtykke | 5,7 millioner dollar; sletting av data og videoer |
| 2019 | Google / YouTube | Vedvarende identifikatorer leverte målrettede annonser på kanaler rettet mot barn | Totalt 175 millioner dollar (136 millioner til FTC, 34 millioner til New York); system for varsling og samtykke på barneinnhold |
| 2022 | Epic Games / Fortnite | COPPA-innsamling kombinert med standardinnstillinger som eksponerte barn | COPPA-bot på 275 millioner dollar (den største noensinne) pluss 245 millioner dollar i refusjonsrelaterte vilkår |
| 2022 | CafePress | Manglende sikkerhet og eksponering av barns data | 500 000 dollar og vilkår for et sikkerhetsprogram |
| 2023 | Amazon / Alexa | Beholdt barns stemmeopptak på ubestemt tid til tross for sletteforespørsler | 25 millioner dollar og sletting av stemmedata og transkripsjoner fra inaktive kontoer |
| 2023 | Microsoft / Xbox | Innhentet ved registrering før samtykke; data ble beholdt | 20 millioner dollar og forpliktelser knyttet til lagring, varsling og sletting |
| 2024 | TikTok (DOJ/FTC-klage) | Påstått brudd på ordren fra 2019, fortsatt innsamling av data om barn under 13 | Rettslige skritt med krav om bot og ytterligere innretningsmessige vilkår |
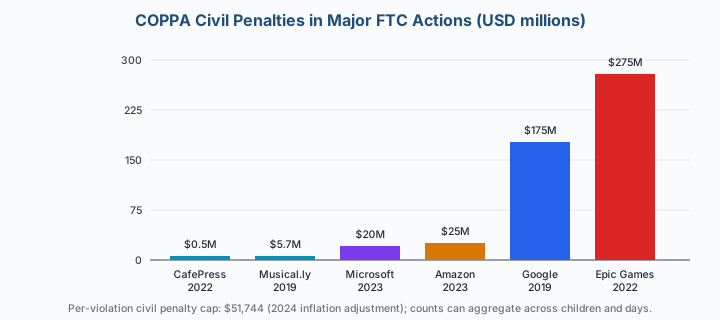
Tre mønstre fra saksdokumentene overføres direkte til lesepenn-programmer. For det første, vedvarende identifikatorer brukt til annonsering er i seg selv personopplysninger – YouTube endret en bransjeantakelse om at enhets-ID-er var ufarlige. For det andre, ubegrenset lagring av stemme er uavhengig av det søksmålsgrunnlag – Alexa inngikk forlik knyttet til lagring selv med en samtykkeflyt. For det tredje, registreringsskjermbilder som innhenter opplysninger først og innhenter samtykke senere, bryter regelen – Microsoft betalte 20 millioner dollar for nettopp denne rekkefølgen. Hver enkelt av disse feilmodusene er billig å designe bort og dyrt å forlike.
7. Skolekanalen: Section 312.5(c)-autorisasjon
Lesepenner selges i stor utstrekning til klasserom, og regelen gir en egen vei. Der en operatør innhenter barns personopplysninger utelukkende til bruk og nytte for skolen og ikke til noe annet kommersielt formål, kan skolen (gjennom lærere og administratorer) autorisere innsamlingen i stedet for direkte foreldresamtykke. Slik kan læringsplattformer juridisk klargjøre hele klasserom uten 30 individuelle betalingskortkontroller.
Vilkårene er strenge:
- skolen må, i tråd med egne retningslinjer for utdanningsteknologi og foreldrenotiser, avgjøre at tjenesten er hensiktsmessig;
- innsamlingen må holde seg innenfor den pedagogiske konteksten – ingen atferdsbasert annonsering, ingen profilering utover det pedagogiske formålet, ingen sekundær monétisering;
- operatører må gi skolene fullstendig varsel om datapraksis og etterkomme skolestyrt sletting (vanligvis ved elevutskifting eller skoleslutt);
- foreldre beholder rett til innsyn og sletting, som normalt utøves gjennom skolen.
I praksis bør en lesepenn-leverandør som betjener et skoleprogram på 12 000 enheter ha en signert distriktsautorisasjon som navngir tjenesten, datakategoriene, varigheten og slettevilkårene; tilby et personvernvedlegg for skolen; slette barneprofiler innenfor kontraktens avviklingsvindu (beste praksis er 30 til 60 dager etter klassens slutt); og holde skoledata adskilt fra forbrukerappens analyse-stack. Skole-RFP-er krever i økende grad denne dokumentasjonen før anbudet i det hele tatt aksepteres, og det støtter posisjoneringen i vår markedsføring mot skoler veiledning.

8. Revisjonsdokumentasjonen: Hva en FTC-forespørsel eller forhandlerrevisjon krever
Enten utløseren er en civil investigative demand fra FTC, en henvendelse fra en statlig attorney general, et personvernskjema fra en forhandler eller en sikkerhetsrevisjon fra en skolekrets, er dokumentpakken påfallende konsistent. Bygg den før lansering og vedlikehold den per utgivelse – spesielt over vår 86-fastvare-utgivelseskadans, der telemetriendringer kan løpe foran personvernsdokumentasjonen hvis utgivelsesstyringen er løs.
| Bevisartefakt | Innhold | Eier / utløser for oppdatering |
|---|---|---|
| Datert personvernerklæring (offentlig) | Nøyaktige data, formål, tredjeparter, rettigheter, kontakt; versjonshistorikk | Per dataflyt-endring |
| Mal for direkte varsel | Foreldreorientert varsel som vises ved samtykkeskjermen | Per funksjonslansering |
| VPC-metoderegistreringer | Metode, tidsstempel, verifiseringstoken, leverandør, policyversjon | Hver konto |
| Separate journal for tredjepartsdeling | Separate samtykkelogger for hver leverandør det opplyses om | Per leverandørendring |
| Datakart / flytdiagram | Kilde, kategori, formål, lagring, oppbevaringstid, sletting per datapunkt | Per versjon |
| Plan for oppbevaringstid og slettingslogg | Skriftlig plan; automatisert og forespørselsbasert slettingsdokumentasjon | Årlig + ved forespørsel |
| Leverandørregister og DP-/sikkerhetsklausuler | Hver mottaker av barnedata; kontraktsvilkår | Per anskaffelse |
| Skriftlig informasjonssikkerhetsprogram | Risikovurdering, tilgangskontroll, kryptering, beredskapsplan, opplæring | Årlig, per 2025-endringen |
| Autorisasjonsfiler fra skolen | Avtaler med skoledistrikt, omfang, varighet, slettingsbekreftelser | Per kontrakt |
| Logg over forespørsler fra foresatte | Gjennomganger, avslag, slettingsforespørsler og behandlingstid | Løpende |
| Testresultater for trafikk før samtykke | Pakkeopptak som beviser at ingen SDK aktiveres før samtykke | Hver større app-versjon |
| Deltakelse i trygg havn (valgfritt) | Sertifisering fra et FTC-godkjent program | Årlig revisjon |
FTC-godkjente trygg-havn-programmer – inkludert ESRB Privacy Certified, iKeepSafe, kidSAFE og PRIVO – gjennomfører egne revisjoner og har disiplinære prosedyrer; deltakelse gir ikke immunitet, men viser et strukturert program og gir mindre aktører et compliance-rammeverk som forhandlere kjenner igjen. Beregn omtrent $3 000 til $15 000 per år i programavgifter for en mellomstor app, pluss intern tidsbruk.
9. Kostnader, tidsplan og valget mellom å bygge nytt eller ettermontere
En compliant tjenestestakk for tilkoblede penner er ikke dyr relativt til sanksjonsrisikoen, men den har en reell tidsplan. Typiske bygg for en følgeapp ser slik ut.
| Arbeidsstrøm | Typisk kostnad | Leveringstid |
|---|---|---|
| Datakart, policy og direkte merknad | $4 000 til $12 000 | 3 til 5 uker |
| VPC-integrasjon (én metode) | $6 000 til $18 000 | 4 til 8 uker |
| Ytterligere VPC-metoder (per stk.) | $2 000 til $6 000 | 1 til 3 uker |
| Ombygging av eget samtykke for tredjeparter | $5 000 til $20 000 | 3 til 6 uker |
| Automasjon av oppbevaringstid og slettingspipeline | $8 000 til $25 000 | 4 til 8 uker |
| Skriftlig sikkerhetsprogram og leverandørrevisjon | $6 000 til $20 000 | 4 til 6 uker |
| Årlig trygg-havn-program | $3 000 til $15 000 per år | 6 til 10 uker onboarding |
Ettermontering etter en klage koster typisk to til fire ganger så mye fordi samtykke må innhentes på nytt fra eksisterende brukere, allerede innsamlede data kan måtte slettes, og utgivelsesplaner fryser under utbedring. Spesifiser COPPA-klare telemetri-innstillinger ved design av firmware og app, i tråd med disiplinen i vår strategi for programvareoppdateringer, og bygg inn personverndokumentasjon i spesifikasjonssjekklisten i stedet for å behandle det som juridisk papirarbeid etter lansering.
Be om arket med COPPA-klare telemetri-innstillinger i din neste OEM-lesepenn planleggingssamtale, eller send forespørsel via vår kontakt kanal – den kobler hver firmware-hendelse til sitt samtykkegrunnlag og dataansvarlig før den første app-byggingen sendes.
De fem spørsmålene nedenfor gjenspeiler det merkevarer og skoleinnkjøpere oftest spør når en tilkoblet penn introduseres på det amerikanske markedet.
Relatert lesning
- Personvernkompatibilitet for lesepenner: GDPR, COPPA og regionale regler
- Anbuds- og budstrategi for lesepenner i skoleanskaffelser
- Markedsføring av lesepenner mot skoler og distrikter
- Programvareoppdateringsstrategi og telemetristyring for lesepenner
- Spesifikasjonssjekkliste for tilkoblede lesepenner
- Sikkerhetsstandarder for lesepenner rundt om i verden
- Risikostyring for lesepennleverandører