
Destinatari:Titolari di marchi, sviluppatori di app, consulenti legali e fornitori di penne da lettura connesse tramite Wi-Fi o app destinate al mercato statunitense. Laddove la panoramica generale sulla privacy si mantiene a livello di regime normativo, questa guida approfondisce la meccanica FTC: esattamente quando si applica il Regolamento COPPA, come funziona ciascun metodo di consenso parentale verificabile, quali modifiche introducono gli emendamenti del 2025, come si accumulano le sanzioni e cosa richiederanno gli auditor.
Una penna da lettura connessa non è più solo un dispositivo in plastica con un sensore ottico. Nel momento in cui si abbina a un'app companion, scarica pacchetti audio tramite un account, trasmette i progressi a una dashboard genitoriale o accetta un comando vocale, diventa un "servizio online" gestito per bambini di età inferiore ai 13 anni, e il Regolamento COPPA della FTC — 16 CFR Part 312 — disciplina le modalità di raccolta delle informazioni personali. I responsabili legali delle catene di vendita al dettaglio lo sanno; i team di approvvigionamento scolastico lo sanno; e la FTC ha dimostrato ripetutamente, attraverso accordi miliardari, che considera le violazioni dei dati sui minori una priorità primaria nell'applicazione.
Questo articolo è il companion operativo della nostra panoramica globale su conformità alla privacy dei dati delle penne da lettura, che mappa GDPR, COPPA, PIPL, LGPD e leggi statali a livello di portafoglio. Qui rimaniamo all'interno della normativa statunitense: i suoi test di attivazione, i suoi cinque meccanismi di consenso, gli emendamenti del gennaio 2025, il registro delle applicazioni, il percorso di autorizzazione scolastica e il pacchetto di evidenze che sopravvive a una richiesta di indagine civile FTC. Abbiamo spedito penne connesse in 47 paesi e rilasciato 86 versioni firmware in 12 versioni linguistiche, quindi la meccanica seguente riflette un ecosistema di prodotto reale piuttosto che un riassunto da manuale.
1. Esattamente Quando la COPPA Si Applica a un Prodotto Penna da Lettura
La COPPA si applica a un operatore di un sito web o servizio online che è (a) rivolto a bambini di età inferiore ai 13 anni, oppure (b) un servizio per il pubblico generale con conoscenza effettiva che raccoglie informazioni personali da un bambino di età inferiore ai 13 anni. Entrambi i requisiti hanno messo in difficoltà marchi di penne da lettura.
Analisi diretta ai minori. La FTC utilizza un test di valutazione complessiva delle circostanze: argomento, contenuto visivo e audio, uso di personaggi animati o attività orientate ai bambini, linguaggio, pubblicità, dati sulla composizione del pubblico e prove empiriche. Un'app companion di una penna da lettura con marchio di arte cartoon, commercializzata per età da 3 a 10 anni e caricata con giochi di fonetica è diretta ai bambini senza ulteriori indagini. In modo critico, la definizione COPPA di servizio online raggiunge espressamente app mobili connesse a internet e dispositivi connessi che inviano o ricevono dati — l'hardware della penna è coperto attraverso il suo livello di servizio.
Conoscenza effettiva. Un'app per il pubblico generale diventa vincolata dalla COPPA nel momento in cui un utente inserisce una data di nascita che indica un'età inferiore ai 13 anni e la raccolta procede comunque. I cancelli di età non sono quindi solo UX; sono interruttori legali.
Due punti strutturali seguono per il settore. In primo luogo, una penna che riproduce solo audio OID archiviati localmente senza account di rete potrebbe non raccogliere informazioni personali e rimanere al di fuori della norma — ma la maggior parte degli SKU 2026 si abbina con app per download di contenuti e tracciamento dei progressi, il che attrae tutto l'ecosistema. In secondo luogo, ogni parte che gestisce contenuti o raccoglie dati può essere un "operatore": il marchio, lo sviluppatore dell'app e un fornitore di analytics cloud possono avere obblighi sovrapposti. Definire i confini del flusso di dati contrattuali conta, allo stesso modo in cui conta nella gestione del rischio fornitori.
2. L'Inventario delle Informazioni Personali per un Ecosistema Penna da Lettura
La definizione di COPPA è ampia ed è diventata più ampia con gli emendamenti del 2025 (gli identificatori biometrici sono ora espressamente enumerati). Un tipico ecosistema di penne connesse tocca le seguenti categorie.
| Punto dati | Dove appare | Stato COPPA | Default di minimizzazione |
|---|---|---|---|
| Nome ed email del genitore | Registrazione account | Dati genitoriali, ma usati per contatto VPC | Richiesto solo per il consenso |
| Nome o soprannome del bambino | Creazione profilo | Informazione personale | Soprannome, nessun requisito di nome reale |
| Registrazione vocale / impronta vocale | Valutazione lettura ad alta voce, funzioni chat | Informazione personale; l'impronta vocale è un identificatore biometrico ai sensi della norma 2025 | Elaborazione offline dove possibile; nessuna conservazione oltre la necessità della funzione |
| Seriale dispositivo / MAC / ID pubblicitario | Aggiornamenti firmware, analytics, sincronizzazione contenuti | Identificatore persistente = informazione personale | Seriale per consegna; reset ID pubblicitario; nessun tracciamento cross-app |
| Log di utilizzo e progressi | Dashboard genitoriale, report insegnanti | Informazione personale quando collegata al profilo bambino | Aggrega dopo il termine; conservazione fissa |
| Upload foto / opere d'arte | Funzioni ricompensa | Informazione personale | Disattivato per default; attivazione genitoriale |
| Geolocalizzazione | Contenuti regionali, fuso orario | Geolocalizzazione precisa è informazione personale | Solo a livello di paese; nessun GPS |
| Dati di pagamento | Acquisto abbonamento | Transazione genitoriale; raddoppia anche come metodo VPC | Elaborato dal fornitore di pagamento |
| Telemetria download audio | Servizio contenuti | Informazione personale tramite ID persistente | Aggrega dopo 30 giorni dove possibile |
L'inventario deve essere costruito come mappa dati scritta che mostri fonte, categoria, finalità, fornitore, posizione di archiviazione, periodo di conservazione e percorso di eliminazione. Questa mappa è la spina dorsale dell'informativa sulla privacy, dell'avviso diretto e di qualsiasi futura risposta all'audit.
3. I Cinque Metodi di Consenso Parentale Verificabile, Passo dopo Passo
La Sezione 312.5 richiede il consenso parentale verificabile (VPC) prima qualsiasi raccolta di informazioni personali di un bambino (con rare eccezioni come il contatto una tantum). La regola elenca i metodi "ragionevolmente calcolati" per garantire che la persona che acconsente sia effettivamente il genitore. I cinque meccanismi accettati funzionano come segue.
| Metodo VPC | Meccanica | Costo per consenso (tipico) | Migliore applicazione |
|---|---|---|---|
| Modulo di consenso firmato | Il genitore stampa, firma e restituisce per posta, fax o scansione elettronica | $0,50 - $2,00 per gestione | Bundle scolastici, canali a basso volume |
| Transazione con carta di pagamento | Carta di credito, carta di debito o altro sistema di pagamento online, con notifica di ogni transazione discreta al titolare del conto | $0,30 - $1,00 + costo transazione | App in abbonamento, contenuti a pagamento |
| Numero verde | Il genitore chiama un numero gestito da personale formato che verifica l'identità | $1,00 - $3,00 per chiamata | App senza pagamenti |
| Videoconferenza | Personale formato verifica il genitore via video | $3,00 - $8,00 per sessione | Servizi premium, account ad alta sicurezza |
| Verifica documento d'identità governativo | Documento confrontato con un database, poi eliminato immediatamente dopo la verifica (la conservazione del documento stesso è vietata) | $1,50 - $4,00 | Editori non disposti a gestire call center |
Per l'uso esclusivamente interno che non viene mai divulgato a terzi, la norma consente una procedura più leggera "email-plus": raccogliere l'indirizzo email del genitore e confermare il consenso tramite un messaggio confermatorio ritardato (lettera, chiamata di ritorno o email di follow-up). Il momento in cui i dati fluiscono verso una terza parte — un SDK pubblicitario, un fornitore di analisi vocale, uno strumento di analisi cloud — email-plus diventa invalido ed è necessario un metodo VPC completo.
La richiesta di consenso stessa deve contenere le informazioni specifiche da raccogliere, lo scopo, eventuali divulgazioni a terzi e i diritti del genitore di rivedere ed eliminare. In base alle modifiche del 2025, la divulgazione a terzi richiede un opt-in separato: una casella raggruppata "Accetto tutto" non copre più la condivisione con i fornitori. Per un'app di penna da lettura, questo significa che il contratto con il fornitore di valutazione vocale, l'SDK di analisi e lo strumento di segnalazione crash devono essere ciascuno dichiarati, e qualsiasi ricevitore di dati dei minori rientra nel consenso separato.

4. Scegliere e gestire un flusso di consenso: la logica decisionale
Il flusso seguente mostra come un servizio di penna da lettura conforme decide quale meccanismo di consenso presentare e cosa succede quando un genitore non lo completa.
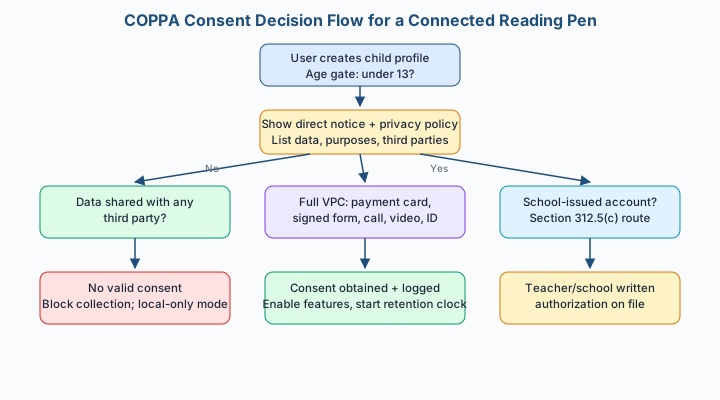
Operativamente, ogni passaggio richiede un log: timestamp del gate di età, versione dell'avviso visualizzato, metodo utilizzato, fornitore che ha eseguito la verifica, il token di conferma (mai l'immagine del documento), e la registrazione di revoca se un genitore revoca successivamente. Il consenso non è uno screenshot una tantum; è un record verificabile e duraturo.
Consiglio per l'acquirente: Il difetto più comune nelle app di penne da lettura non è l'assenza di una schermata di consenso — è un SDK di terze parti che inizializza e raccoglie l'identificatore persistente prima che la finestra di dialogo del consenso si risolva. Verifica i primi 30 secondi di esecuzione dell'app con packet capture. Qualsiasi chiamata di analisi, crash o pubblicità che viene attivata prima del consenso è una violazione per bambino anche se il genitore successivamente tocca accetta.
5. Le modifiche di gennaio 2025: Cosa è cambiato operativamente
L'FTC ha pubblicato disposizioni modificate della regola COPPA nel gennaio 2025 con date di efficacia scaglionate attraverso il 2025 e fino al 2026. Sei modifiche comportano un lavoro ingegneristico reale per le penne da lettura connesse:
- Consenso separato per la condivisione con terze parti. La divulgazione a terze parti richiede il proprio opt-in, chiaramente distinto dal consenso alla raccolta interna. Verifica ogni SDK e fornitore.
- Programmi di sicurezza delle informazioni scritti. Gli operatori devono stabilire, implementare e mantenere un programma di sicurezza scritto con valutazioni dei rischi, controlli degli accessi, supervisione dei fornitori e risposta agli incidenti — un onere burocratico e di governance che molti piccoli marchi attualmente non hanno.
- Limiti obbligatori alla conservazione dei dati. Gli operatori devono specificare e seguire un programma di conservazione scritto, eliminare i dati dei bambini quando non più necessari per lo scopo dichiarato, e supportare le richieste di eliminazione dei genitori senza imporre oneri irragionevoli.
- Identificatori biometrici enumerati. Impronte vocali, geometria del viso e identificatori simili sono espressamente informazioni personali; le funzionalità di lettura vocale devono minimizzare e giustificare la conservazione.
- Registri di verifica più rigorosi. Il confronto con documento d'identità governativo rimane valido, ma conservare il documento d'identità dopo la verifica è vietato; le conferme di verifica devono essere progettate per limitare i dati conservati.
- Ruolo scolastico chiarito e obblighi di avviso. Il percorso di autorizzazione scolastica è confermato, con aspettative più chiare che gli operatori limitino la raccolta al contesto educativo autorizzato dalla scuola.
I marchi che lanciano nel 2026 dovrebbero costruire secondo la regola modificata fin dal primo giorno; adattare schermate di consenso, pipeline di eliminazione e un programma di sicurezza scritto in un'app già distribuita è sostanzialmente più costoso che progettarli fin dall'inizio.
6. Applicazione: casi, meccanica delle sanzioni e registro
La COPPA è applicata dall'FTC (e dai procuratori generali statali) ai sensi della Sezione 5 del FTC Act e dell'autorità sanzionatoria propria della regola. Le sanzioni civili sono aggiustate annualmente per l'inflazione; il massimo aggiustato per il 2024 ammonta a $51.744 per violazione, e ogni bambino o ogni giorno di raccolta non conforme può essere conteggiato come violazione separata. Il registro dimostra che l'FTC perseguita piattaforme adiacenti all'hardware, servizi vocali e ecosistemi di account direttamente comparabili ai prodotti di penne da lettura.
| Anno | Convenuto / prodotto | Condotta principale alleged | Sanzione civile e condizioni |
|---|---|---|---|
| 2019 | Musical.ly (predecessore di TikTok) | Ha raccolto dati di minori di 13 anni senza consenso genitoriale | $5,7 milioni; eliminazione di dati e video |
| 2019 | Google / YouTube | Identificatori persistenti utilizzati per pubblicità mirata su canali rivolti ai bambini | $175 milioni in totale ($136M FTC, $34M New York); sistema di avviso e consenso sui contenuti per bambini |
| 2022 | Epic Games / Fortnite | Raccolta COPPA più impostazioni predefinite che espongono i bambini | $275 milioni di penale COPPA (la più alta di sempre) più $245 milioni in termini relativi ai rimborsi |
| 2022 | CafePress | Sicurezza fallita e dati dei bambini esposti | $500.000 e termini del programma di sicurezza |
| 2023 | Amazon / Alexa | Conservazione indefinita delle registrazioni vocali dei bambini nonostante le richieste di eliminazione | $25 milioni e eliminazione dei dati vocali e delle trascrizioni di account inattivi |
| 2023 | Microsoft / Xbox | Raccolti durante la registrazione dell'account prima del consenso; dati conservati | $20 milioni e obblighi di conservazione, avviso ed eliminazione |
| 2024 | TikTok (denuncia DOJ/FTC) | Presunta violazione dell'accordo del 2019, continua raccolta sotto i 13 anni | Controversia per sanzioni e ulteriori termini di injunction |
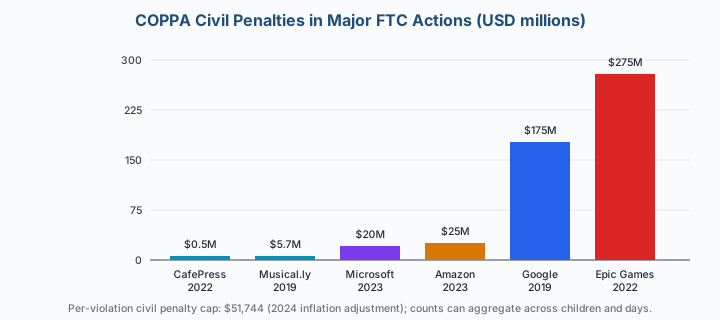
Tre modelli dal fascicolo si trasferiscono direttamente ai programmi di penne lettori. Primo, gli identificatori persistenti utilizzati per la pubblicità sono essi stessi informazioni personali — YouTube ha cambiato un presupposto del settore per cui gli ID dei dispositivi erano innocui. Secondo, la conservazione indefinita della voce è autonomamente azionabile — Alexa ha concordato sulla conservazione anche con un flusso di consenso. Terzo, le schermate di registrazione che raccolgono prima e ottengono il consenso dopo violano la regola — Microsoft ha pagato $20 milioni per esattamente quella sequenza. Ogni modalità di fallimento è economica da eliminare in fase di progettazione e costosa da concordare.
7. Il Canale Scolastico: Autorizzazione ai sensi della Sezione 312.5(c)
Le penne lettori vengono vendute pesantemente nelle aule, e la regola prevede un percorso dedicato. Quando un operatore ottiene le informazioni personali di un bambino esclusivamente per l'uso e il beneficio della scuola e per nessun altro scopo commerciale, la scuola (agendo attraverso insegnanti e amministratori) può autorizzare la raccolta in sostituzione del consenso parentale diretto. Questo è il modo in cui le piattaforme di apprendimento forniscono legalmente intere classi senza 30 controlli individuali sulle carte di pagamento.
Le condizioni sono rigorose:
- la scuola deve decidere, coerentemente con le proprie politiche di tecnologia educativa e gli avvisi ai genitori, che il servizio sia appropriato;
- la raccolta deve rimanere nel contesto educativo — nessuna pubblicità comportamentale, nessun profilazione oltre lo scopo educativo, nessuna monetizzazione secondaria;
- gli operatori devono dare alla scuola piena informazione sulle pratiche dei dati e rispettare l'eliminazione richiesta dalla scuola (tipicamente al turn over del registro o alla fine dell'anno);
- i genitori mantengono i diritti di revisione ed eliminazione, generalmente esercitati attraverso la scuola.
Operativamente, un fornitore di penne lettori che serve un programma scolastico di 12.000 unità dovrebbe avere un'autorizzazione del distretto firmata che nomini il servizio, le categorie di dati, il termine e i termini di eliminazione; fornire un'appendice sulla privacy rivolta alla scuola; eliminare i profili dei bambini entro la finestra di disimpegno del contratto (best practice è 30-60 giorni dopo la fine delle lezioni); e mantenere i dati scolastici separati dallo stack di analisi dell'app consumer. I bandi di gara delle scuole richiedono sempre più questa documentazione prima che la offerta sia anche accettata, e supporta il posizionamento nella nostra guida marketing verso le scuole .

8. Il Pacchetto di Prova d'Audit: Cosa vuole una richiesta FTC o una revisione del rivenditore
Che il trigger sia una richiesta di indagine civile FTC, un'indagine del procuratore generale statale, un questionario sulla privacy del rivenditore o una revisione della sicurezza del distretto scolastico, l'insieme di documenti è notevolmente coerente. Costruirlo prima del lancio e mantenerlo per ogni rilascio — specialmente attraverso il nostro ritmo di 86 rilasci di firmware, dove i cambiamenti di telemetria possono superare la documentazione sulla privacy se la governance del rilascio è lassista.
| Artefatto di prova | Contenuti | Proprietario / trigger di aggiornamento |
|---|---|---|
| Politica sulla privacy datata (pubblica) | Dati esatti, scopi, terze parti, diritti, contatto; cronologia delle versioni | Per ogni cambiamento nel flusso dei dati |
| Modello di avviso diretto | Avviso rivolto ai genitori mostrato nella schermata di consenso | Per ogni lancio di funzionalità |
| Registri del metodo VPC | Metodo, timestamp, token di verifica, fornitore, versione della politica | Ogni account |
| Registro separato della condivisione con terze parti | Log di opt-in distinti per ciascun fornitore dichiarato | Per cambio di fornitore |
| Mappa dei dati / diagramma di flusso | Origine, categoria, finalità, archiviazione, conservazione, eliminazione per punto dati | Per rilascio |
| Programma di conservazione e log di eliminazione | Programma scritto; evidenza di eliminazione automatizzata e su richiesta | Annuale + su richiesta |
| Registro dei fornitori e clausole sulla protezione dei dati/sicurezza | Ogni destinatario dei dati dei minori; termini contrattuali | Per approvvigionamento |
| Programma scritto di sicurezza delle informazioni | Valutazione dei rischi, controllo degli accessi, crittografia, piano per incidenti, formazione | Annuale, secondo l'emendamento del 2025 |
| File di autorizzazione scolastica | Accordi di distretto, ambito, durata, conferme di eliminazione | Per contratto |
| Registro delle richieste dei genitori | Verifiche, rifiuti, richieste di eliminazione e tempi di risoluzione | Continuo |
| Risultati dei test di traffico pre-consenso | Acquisizioni di pacchetti che provano nessuna attivazione SDK pre-consenso | Ogni rilascio principale dell'app |
| Partecipazione al safe harbor (opzionale) | Certificazione da parte di un programma approvato dalla FTC | Audit annuale |
I programmi safe harbor approvati dalla FTC — tra cui ESRB Privacy Certified, iKeepSafe, kidSAFE e PRIVO — conducono audit propri e impongono procedure disciplinari; la partecipazione non conferisce immunità, ma dimostra un programma strutturato e fornisce agli operatori più piccoli un quadro di conformità riconosciuto dai rivenditori. Prevedete indicativamente da $3.000 a $15.000 all'anno in quote di programma per un'app di medie dimensioni, oltre al tempo del personale interno.
9. Costi, tempistiche e decisione Build-vs-Retrofit
Uno stack di servizi di penne connesse conforme non è costoso rispetto all'esposizione all'applicazione, ma ha un impatto reale sulla pianificazione. Le costruzioni tipiche per un'app companion sono le seguenti.
| Flusso di lavoro | Costo tipico | Tempo di realizzazione |
|---|---|---|
| Redazione della mappa dei dati, della policy e della notifica diretta | Da $4.000 a $12.000 | Da 3 a 5 settimane |
| Integrazione VPC (un metodo) | Da $6.000 a $18.000 | Da 4 a 8 settimane |
| Metodi VPC aggiuntivi (ciascuno) | Da $2.000 a $6.000 | Da 1 a 3 settimane |
| Rifattorizzazione separata del consenso terze parti | Da $5.000 a $20.000 | Da 3 a 6 settimane |
| Automazione della conservazione e pipeline di eliminazione | Da $8.000 a $25.000 | Da 4 a 8 settimane |
| Programma di sicurezza scritto e audit dei fornitori | Da $6.000 a $20.000 | Da 4 a 6 settimane |
| Programma annuale safe harbor | Da $3.000 a $15.000 all'anno | Da 6 a 10 settimane di onboarding |
Il retrofitting dopo un reclamo costa tipicamente da due a quattro volte di più perché il consenso deve essere nuovamente richiesto a una base installata, i dati già raccolti potrebbero necessitare di eliminazione e le pianificazioni di rilascio si bloccano durante la correzione. Specificate le impostazioni predefinite di telemetria conformi a COPPA nella fase di progettazione del firmware e dell'app, rispecchiando la disciplina nella nostra strategia di aggiornamento del software, e integrate le evidenze sulla privacy nella checklist delle specifiche piuttosto che trattarla come burocrazia legale post-lancio.
Richiedete il foglio delle impostazioni predefinite di telemetria conforme a COPPA nel vostro prossimo Penna di lettura OEMchiamata di scoping, oppure richiedila tramite il nostro contatto — mappa ogni evento del firmware alla sua base giuridica di consenso e al proprietario dei dati prima che venga spedita la prima build dell'app.
Le cinque domande qui sotto riflettono ciò che i marchi e gli acquirenti scolastici chiedono più frequentemente quando una penna connessa entra nel mercato USA.
Letture correlate
- Conformità alla Privacy dei Dati della Penna di Lettura: GDPR, COPPA e Normative Regionali
- Strategia di Gara e Offerta per la Penna di Lettura negli Accordi Scolastici
- Marketing delle Penne di Lettura per Scuole e Distretti
- Strategia di Aggiornamento del Software della Penna di Lettura e Governance della Telemetria
- Checklist delle Specifiche della Penna di Lettura per Modelli Connessi
- Standard di Sicurezza della Penna di Lettura nel Mondo
- Gestione dei Rischi dei Fornitori di Penne di Lettura