
Audiens: Pemilik merek, pengembang aplikasi, konsultan kepatuhan, dan vendor kanal sekolah yang menjual reading pen dengan koneksi Wi-Fi atau aplikasi di Amerika Serikat. Ketika gambaran umum privasi berada di tingkat rezim, panduan ini membahas secara mendalam mekanisme FTC: kapan tepat aturan COPPA berlaku, cara kerja setiap metode persetujuan orang tua yang dapat diverifikasi, apa yang diubah oleh amandemen tahun 2025, bagaimana penalti penegakan hukum ditumpuk, dan apa yang akan diminta oleh auditor.
Pulpen baca terhubung bukan lagi sekadar perangkat plastik dengan sensor optik. Begitu ia berpasangan dengan aplikasi pendamping, mengunduh paket audio melalui sebuah akun, mengalirkan progres ke dasbor orang tua, atau menerima perintah suara, ia menjadi "layanan daring" yang dioperasikan untuk anak-anak di bawah 13 tahun, dan Peraturan COPPA FTC — 16 CFR Bagian 312 — mengatur bagaimana informasi pribadi dapat dikumpulkan. Penasehat hukum umum di jaringan ritel mengetahui hal ini; tim pengadaan sekolah mengetahui hal ini; dan FTC telah berulang kali menunjukkan, melalui penyelesaian kasus bernilai miliaran, bahwa ia memperlakukan kegagalan data anak-anak sebagai prioritas utama penegakan hukum.
Artikel ini adalah pendamping operasional dari ringkasan kepatuhan privasi data reading pen kami secara global, yang memetakan GDPR, COPPA, PIPL, LGPD, dan undang-undang negara bagian di tingkat portofolio. Di sini kami tetap berada di dalam aturan AS: uji pemicu, lima mekanisme persetujuannya, amandemen Januari 2025, daftar docket penegakan, jalur otorisasi sekolah, dan paket bukti yang lolos dari surat permintaan investigasi sipil FTC. Kami telah mengirimkan connected pen ke 47 negara dan menjalankan 86 rilis firmware di 12 versi bahasa, sehingga mekanika di bawah ini mencerminkan ekosistem produk yang aktif, bukan ringkasan buku teks.
1. Tepatnya Kapan COPPA Berlaku untuk Produk Reading Pen
COPPA berlaku terhadap operator situs web atau layanan online yang (a) ditujukan untuk anak di bawah 13 tahun, atau (b) layanan untuk audiens umum dengan pengetahuan aktual bahwa ia mengumpulkan informasi pribadi dari anak di bawah 13 tahun. Kedua unsur ini pernah menjerat merek reading pen.
Analisis ditujukan untuk anak-anak. FTC menggunakan uji totality-of-circumstances: substansi, konten visual dan audio, penggunaan karakter animasi atau aktivitas yang berorientasi pada anak, bahasa, iklan, data komposisi audiens, dan bukti empiris. Aplikasi pendamping reading pen yang menggunakan seni kartun, dipasarkan untuk usia 3 sampai 10 tahun, dan dipenuhi permainan fonik jelas ditujukan untuk anak-anak tanpa perlu pemeriksaan lebih lanjut. Yang penting, definisi layanan online dalam COPPA secara tegas mencakup aplikasi seluler terhubung internet dan perangkat terhubung yang mengirim atau menerima data — perangkat keras pena tercakup melalui lapisan layanannya.
Pengetahuan aktual. Aplikasi untuk audiens umum terikat COPPA pada saat pengguna memasukkan tanggal lahir yang menunjukkan usia di bawah 13 tahun dan pengumpulan tetap dilanjutkan. Oleh karena itu, age-gate bukan sekadar UX; itu adalah pemicu hukum.
Dua hal struktural berikut penting bagi industri. Pertama, pena yang hanya memutar audio OID yang disimpan secara lokal tanpa akun jaringan mungkin tidak mengumpulkan informasi pribadi dan berada di luar aturan tersebut — tetapi sebagian besar SKU tahun 2026 berpasangan dengan aplikasi untuk unduhan konten dan pelacakan progres, yang menarik keseluruhan ekosistem ke dalam lingkup. Kedua, setiap pihak yang mengoperasikan konten atau mengumpulkan data bisa menjadi "operator": merek, pengembang aplikasi, dan vendor analitik berbasis cloud bisa memiliki kewajibannya masing-masing yang saling tumpang tindih. Penetapan batas aliran data lewat kontrak penting, sama seperti pentingnya dalam manajemen risiko pemasok.
2. Inventaris Informasi Pribadi untuk Ekosistem Reading Pen
Definisi COPPA luas dan makin luas dengan amandemen tahun 2025 (pengidentifikasi biometrik kini secara tegas disebut). Ekosistem connected pen pada umumnya menyentuh kategori berikut.
| Data | Lokasi kemunculan | Status COPPA | Default minimalisasi |
|---|---|---|---|
| Nama dan email orang tua | Pendaftaran akun | Data orang tua, tetapi digunakan untuk kontak VPC | Wajib hanya untuk persetujuan |
| Nama depan atau nama panggilan anak | Pembuatan profil | Informasi pribadi | Nama panggilan, tidak ada kewajiban nama asli |
| Rekaman suara / sidik suara | Penilaian baca keras, fitur obrolan | Informasi pribadi; sidik suara adalah pengidentifikasi biometrik berdasarkan aturan 2025 | Pemrosesan luring bila memungkinkan; tanpa retensi melampaui kebutuhan fitur |
| Serial perangkat / MAC / ID iklan | Pembaruan firmware, analitik, sinkronisasi konten | Pengidentifikasi persisten = informasi pribadi | Serial untuk pengiriman; reset ID iklan; tanpa pelacakan lintas aplikasi |
| Log penggunaan dan progres | Dasbor orang tua, laporan guru | Informasi pribadi ketika terkait dengan profil anak | Agregasi setelah periode; retensi tetap |
| Unggahan foto / karya seni | Fitur reward | Informasi pribadi | Nonaktif secara bawaan; aktivasi oleh orang tua |
| Geolokasi | Konten regional, zona waktu | Geolokasi presisi adalah informasi pribadi | Hanya tingkat negara; tanpa GPS |
| Data pembayaran | Pembelian langganan | Transaksi orang tua; juga berfungsi sebagai metode VPC | Diproses oleh vendor pembayaran |
| Telemetri unduhan audio | Layanan konten | Informasi pribadi melalui ID persisten | Agregasi setelah 30 hari bila memungkinkan |
Inventaris harus dibangun sebagai peta data tertulis yang menunjukkan sumber, kategori, tujuan, vendor, lokasi penyimpanan, periode retensi, dan jalur penghapusan. Peta tersebut adalah tulang belakang kebijakan privasi, pemberitahuan langsung, dan setiap tanggapan audit di masa depan.
3. Lima Metode Persetujuan Orang Tua yang Dapat Diverifikasi, Langkah demi Langkah
Section 312.5 mensyaratkan verifiable parental consent (VPC) sebelum segala pengumpulan informasi pribadi anak (dengan pengecualian terbatas seperti kontak satu kali). Aturan ini mencantumkan metode yang "secara wajar diperhitungkan" untuk memastikan bahwa pihak yang memberikan persetujuan benar-benar orang tua. Lima mekanisme yang diterima bekerja sebagai berikut.
| Metode VPC | Mekanisme | Biaya per persetujuan (umum) | Penggunaan terbaik |
|---|---|---|---|
| Formulir persetujuan tertulis | Orang tua mencetak, menandatangani, dan mengembalikan melalui pos, faks, atau pindaian elektronik | Biaya penanganan $0,50 hingga $2,00 | Paket sekolah, saluran volume rendah |
| Transaksi kartu pembayaran | Kartu kredit, kartu debit, atau sistem pembayaran online lainnya, dengan pemberitahuan untuk setiap transaksi terpisah kepada pemegang rekening | $0,30 hingga $1,00 + biaya transaksi | Aplikasi berlangganan, konten berbayar |
| Jaringan telepon bebas pulsa | Orang tua menelepon jaringan yang dijaga personel terlatih yang memverifikasi identitas | $1,00 hingga $3,00 per panggilan | Aplikasi non-pembayaran |
| Konferensi video | Petugas terlatih memverifikasi orang tua melalui video | $3,00 hingga $8,00 per sesi | Layanan premium, akun dengan jaminan keamanan tinggi |
| Pemeriksaan ID yang diterbitkan pemerintah | ID dibandingkan dengan database, lalu segera dihapus setelah verifikasi (penyimpanan ID itu sendiri dilarang) | $1,50 hingga $4,00 | Penerbit yang tidak bersedia menjalankan pusat panggilan |
Untuk penggunaan internal saja yang tidak pernah diungkapkan kepada pihak ketiga, aturan ini memungkinkan jalur "email-plus" yang lebih ringan: kumpulkan alamat email orang tua dan konfirmasikan persetujuan melalui pesan konfirmasi tertunda (surat, panggilan balik, atau email tindak lanjut). Begitu data mengalir ke pihak ketiga — SDK iklan, vendor analisis suara, alat analitik cloud — email-plus tidak berlaku dan metode VPC penuh wajib digunakan.
Permintaan persetujuan itu sendiri harus memuat informasi spesifik yang akan dikumpulkan, tujuan, pengungkapan pihak ketiga apa pun, serta hak orang tua untuk meninjau dan menghapus. Berdasarkan amendemen tahun 2025, pengungkapan kepada pihak ketiga memerlukan opt-in terpisah: kotak centang "saya setuju dengan semuanya" yang digabungkan tidak lagi mencakup pembagian dengan vendor. Untuk aplikasi pena baca, hal ini berarti kontrak vendor penilaian suara, SDK analitik, dan alat pelaporan crash masing-masing wajib diungkapkan, dan setiap pihak yang menerima data anak masuk dalam lingkup persetujuan terpisah.

4. Memilih dan Mengoperasikan Alur Persetujuan: Logika Keputusan
Diagram alur di bawah ini menunjukkan bagaimana layanan pena biru yang patuh memutuskan mekanisme persetujuan mana yang akan ditampilkan dan apa yang terjadi ketika orang tua tidak menyelesaikannya.
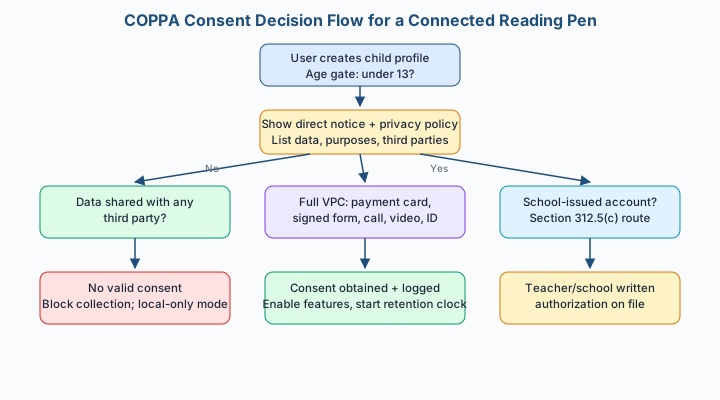
Secara operasional, setiap langkah memerlukan log: stempel waktu gerbang usia, versi pemberitahuan yang ditampilkan, metode yang digunakan, vendor yang melakukan verifikasi, token konfirmasi (jangan pernah gambar ID), dan catatan penarikan jika orang tua kemudian mencabut. Persetujuan bukan tangkapan layar sekali jadi; itu adalah catatan yang dapat diverifikasi dan tahan lama.
Tips pembeli: Cacat paling umum pada aplikasi pena baca bukan ketiadaan layar persetujuan — melainkan SDK pihak ketiga yang menginisialisasi dan mengumpulkan pengenal persisten sebelum dialog persetujuan terselesaikan. Audit 30 detik pertama runtime aplikasi dengan packet capture. Setiap panggilan analitik, crash, atau iklan yang terjadi sebelum persetujuan adalah pelanggaran per-anak meskipun orang tua kemudian mengetuk terima.
5. Amendemen Januari 2025: Apa yang Beruba secara operasional
FTC mempublikasikan ketentuan Aturan COPPA yang diamendemen pada Januari 2025 dengan tanggal efektif bertahap yang berjalan hingga 2025 dan hingga 2026. Enam perubahan memindahkan pekerjaan rekayasa yang nyata untuk pena baca terhubung:
- Persetujuan pembagianan ke pihak ketiga secara terpisah. Pengungkapan ke pihak ketiga memerlukan opt-in tersendiri, yang jelas dibedakan dari persetujuan untuk pengumpulan internal. Audit setiap SDK dan vendor.
- Program keamanan informasi tertulis. Operator harus membangun, menerapkan, dan mempertahankan program keamanan tertulis dengan penilaian risiko, kontrol akses, pengawasan vendor, dan respons insiden — beban kertas kerja dan tata kelola yang banyak merek kecil saat ini tidak miliki.
- Batas retensi data wajib. Operator harus menentukan dan mengikuti jadwal retensi tertulis, menghapus data anak ketika tidak lagi diperlukan untuk tujuan yang dinyatakan, dan mendukung permintaan penghapusan orang tua tanpa membebani yang tidak wajar.
- Pengenal biometrik dicakup secara tegas. Sidik suara, geometri wajah, dan pengenal serupa secara tegas merupakan informasi pribadi; fitur baca-suara berbasis suara harus meminimalkan dan membenarkan retensi.
- Catatan verifikasi yang lebih ketat. Perbandingan ID pemerintah tetap valid, tetapi menyimpan dokumen ID setelah verifikasi dilarang; konfirmasi verifikasi harus dirancang untuk membatasi data yang disimpan.
- Peran dan kewajiban pemberitahuan sekolah diperjelas. Jalur otorisasi sekolah ditegaskan kembali, dengan harapan yang lebih jelas bahwa operator membatasi pengumpulan pada konteks pendidikan yang diotorisasi oleh sekolah.
Merek yang meluncur pada 2026 harus membangun ke aturan yang diamendemen dari hari pertama; retrofit layar persetujuan, saluran penghapusan, dan program keamanan tertulis ke aplikasi yang sudah dikirim secara material lebih mahal daripada merancangnya dari awal.
6. Penegakan: Kasus, Mekanika Hukuman, dan Berkas Perkara
COPPA ditegakkan oleh FTC (dan jaksa agung negara bagian) berdasarkan Bagian 5 UU FTC dan otoritas hukuman aturan itu sendiri. Hukuman perdata disesuaikan setiap tahun untuk inflasi; hukuman maksimum yang disesuaikan pada 2024 berdiri di $51,744 per pelanggaran, dan setiap anak atau setiap hari pengumpulan yang tidak patuh dapat dihitung sebagai pelanggaran terpisah. Berkas perkara menunjukkan bahwa FTC mengejar platform yang berdekatan dengan perangkat keras, layanan suara, dan ekosistem akun yang secara langsung comparable dengan produk pena pembaca.
| Tahun | Terdakwa \/ produk | Perbuatan inti yang dituduhkan | Hukuman perdata dan ketentuan |
|---|---|---|---|
| 2019 | Musical.ly (pendahulu TikTok) | Mengumpulkan data usia di bawah 13 tahun tanpa persetujuan orang tua | $5,7 juta; penghapusan data dan video |
| 2019 | Google / YouTube | Pengidentifikasi persisten menayangkan iklan tertarget di channel yang ditujukan untuk anak-anak | Total $175 juta ($136 juta FTC, $34 juta New York); sistem pemberitahuan dan persetujuan pada konten anak-anak |
| 2022 | Epic Games / Fortnite | Pengumpulan COPPA ditambah pengaturan default yang mengekspos anak-anak | Denda COPPA $275 juta (terbesar sepanjang sejarah) ditambah ketentuan terkait pengembalian dana sebesar $245 juta |
| 2022 | CafePress | Keamanan gagal dan data anak terekspos | $500.000 dan ketentuan program keamanan |
| 2023 | Amazon / Alexa | Menyimpan rekaman suara anak tanpa batas waktu meskipun ada permintaan penghapusan | $25 juta serta penghapusan data suara dan transkrip akun yang tidak aktif |
| 2023 | Microsoft / Xbox | Dikumpulkan saat pendaftaran akun sebelum persetujuan; data tetap disimpan | $20 juta serta kewajiban penyimpanan, pemberitahuan, dan penghapusan |
| 2024 | TikTok (pengaduan DOJ/FTC) | Dugaan pelanggaran terhadap perintah tahun 2019, pengumpulan data anak di bawah 13 tahun yang terus berlanjut | Litigasi yang menuntut denda dan ketentuan perintah tambahan |
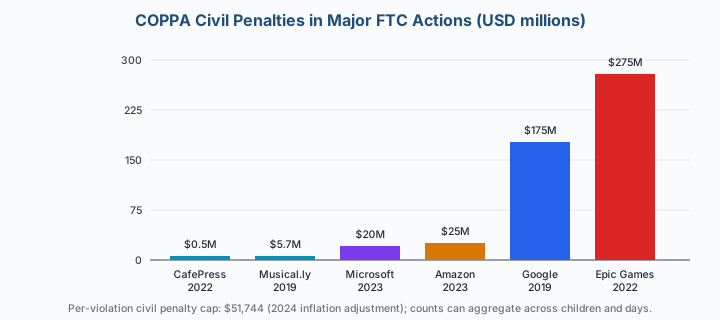
Tiga pola dari docket tersebut berpindah langsung ke program reading pen. Pertama, pengidentifikasi persisten yang digunakan untuk periklanan adalah informasi pribadi — YouTube mengubah asumsi industri bahwa ID perangkat bersifat jinak. Kedua, penyimpanan suara tanpa batas waktu dapat ditindaklanjuti secara independen — Alexa menyelesaikan kasus terkait penyimpanan meskipun ada alur persetujuan. Ketiga, layar pendaftaran yang mengumpulkan data terlebih dahulu lalu meminta persetujuan melanggar aturan — Microsoft membayar $20 juta untuk urutan persis seperti itu. Setiap mode kegagalan ini murah untuk dirancang keluar dan mahal untuk diselesaikan.
7. Channel Sekolah: Otorisasi Bagian 312.5(c)
Reading pen banyak dijual ke ruang kelas, dan aturan ini menyediakan jalur khusus. Ketika operator memperoleh informasi pribadi anak semata-mata untuk kepentingan dan manfaat sekolah serta tanpa tujuan komersial lainnya, sekolah (bertindak melalui guru dan administrator) dapat memberikan otorisasi pengumpulan sebagai pengganti persetujuan orang tua secara langsung. Inilah cara platform pembelajaran secara sah menyediakan seluruh ruang kelas tanpa 30 pemeriksaan kartu pembayaran individual.
Ketentuannya ketat:
- sekolah harus memutuskan, sesuai dengan kebijakan teknologi pendidikan dan pemberitahuan kepada orang tua mereka sendiri, bahwa layanan tersebut sesuai;
- pengumpulan harus tetap dalam konteks pendidikan — tanpa iklan perilaku, tanpa profilisasi di luar tujuan pendidikan, tanpa monetisasi sekunder;
- operator harus memberi sekolah pemberitahuan lengkap tentang praktik data dan memenuhi perintah penghapusan yang diarahkan sekolah (biasanya saat perputaran daftar siswa atau akhir tahun);
- orang tua tetap memiliki hak peninjauan dan penghapusan, biasanya dijalankan melalui sekolah.
Secara operasional, vendor reading pen yang melayani program sekolah sebanyak 12.000 unit harus memegang otorisasi distrik yang ditandatangani dan mencantumkan nama layanan, kategori data, jangka waktu, dan ketentuan penghapusan; menyediakan lampiran privasi untuk sekolah; menghapus profil anak dalam jendela offboarding kontrak (praktik terbaik adalah 30 hingga 60 hari setelah kelas berakhir); dan menjaga data sekolah terpisah dari tumpukan analitik aplikasi konsumen. RFP sekolah semakin menuntut dokumentasi ini sebelum penawaran tender diterima, dan hal ini mendukung positioning dalam panduan pemasaran ke sekolah kami.

8. Paket Bukti Audit: Apa yang Diminta FTC atau Tinjauan Retailer
Baik pemicunya adalah surat permintaan investigasi sipil FTC, inquiries dari jaksa agung negara bagian, kuesioner privasi retailer, atau tinjauan keamanan distrik sekolah, perangkat dokumennya sangat konsisten. Bangun sebelum peluncuran dan rawat per rilis — terutama di seluruh cadence rilis firmware 86 kami, di mana perubahan telemetri bisa melampaui dokumentasi privasi jika tata kelola rilis longgar.
| Artefak bukti | Isi | Pemilik / pemicu pembaruan |
|---|---|---|
| Kebijakan privasi bertanggal (publik) | Data, tujuan, pihak ketiga, hak, kontak yang persis; riwayat versi | Per perubahan aliran data |
| Template pemberitahuan langsung | Pemberitahuan untuk orang tua yang ditampilkan di layar persetujuan | Per peluncuran fitur |
| Catatan metode VPC | Metode, timestamp, token verifikasi, vendor, versi kebijakan | Setiap akun |
| Catatan pembagian data dengan pihak ketiga secara terpisah | Log opt-in yang berbeda untuk setiap vendor yang diungkapkan | Per vendor, setiap perubahan |
| Diagram peta/aliran data | Sumber, kategori, tujuan, penyimpanan, retensi, penghapusan per titik data | Per rilis |
| Jadwal retensi dan log penghapusan | Jadwal tertulis; bukti penghapusan otomatis dan berbasis permintaan | Tahunan + atas permintaan |
| Daftar vendor dan klausul DP/keamanan | Setiap penerima data anak; ketentuan kontrak | Per pengadaan |
| Program keamanan informasi tertulis | Penilaian risiko, kontrol akses, enkripsi, rencana insiden, pelatihan | Tahunan, sesuai amendemen 2025 |
| Berkas otorisasi sekolah | Perjanjian distrik, lingkup, jangka waktu, konfirmasi penghapusan | Per kontrak |
| Log permintaan orang tua | Tinjauan, penolakan, permintaan penghapusan, dan waktu penyelesaian | Berkelanjutan |
| Hasil uji traffic pra-persetujuan | Packet capture yang membuktikan tidak ada SDK yang aktif sebelum persetujuan | Setiap rilis aplikasi utama |
| Partisipasi safe-harbor (opsional) | Sertifikasi oleh program yang disetujui FTC | Audit tahunan |
Program safe-harbor yang disetujui FTC — termasuk ESRB Privacy Certified, iKeepSafe, kidSAFE, dan PRIVO — menjalankan audit mereka sendiri dan memberlakukan prosedur disiplin; partisipasi tidak memberikan imunitas, tetapi menunjukkan adanya program terstruktur serta memberikan kerangka kepatuhan bagi operator kecil yang dikenali oleh retailer. Anggarkan sekitar $3.000 hingga $15.000 per tahun untuk biaya program untuk aplikasi skala menengah, ditambah waktu staf internal.
9. Biaya, Timeline, dan Keputusan Build-vs-Retrofit
Stack layanan connected-pen yang patuh tidak mahal relatif terhadap eksposur penegakan hukum, tetapi memiliki jadwal yang nyata. Build tipikal untuk aplikasi pendamping berjalan sebagai berikut.
| Alur kerja | Biaya tipikal | Waktu pengerjaan |
|---|---|---|
| Pemetaan data, penyusunan kebijakan, dan direct notice | $4.000 hingga $12.000 | 3 hingga 5 minggu |
| Integrasi VPC (satu metode) | $6.000 hingga $18.000 | 4 hingga 8 minggu |
| Metode VPC tambahan (masing-masing) | $2.000 hingga $6.000 | 1 hingga 3 minggu |
| Refactor persetujuan pihak ketiga secara terpisah | $5.000 hingga $20.000 | 3 hingga 6 minggu |
| Otomatisasi retensi dan pipeline penghapusan | $8.000 hingga $25.000 | 4 hingga 8 minggu |
| Program keamanan tertulis dan audit vendor | $6.000 hingga $20.000 | 4 hingga 6 minggu |
| Program safe-harbor tahunan | $3.000 hingga $15.000 per tahun | Onboarding 6 hingga 10 minggu |
Retrofit setelah keluhan biasanya memakan biaya dua hingga empat kali lipat karena persetujuan harus diminta ulang dari basis pengguna terpasang, data yang sudah dikumpulkan mungkin perlu dihapus, dan jadwal rilis terhenti selama remediasi. Tentukan default telemetri yang siap COPPA sejak tahap desain firmware dan aplikasi, mengikuti disiplin dalam strategi pembaruan software kami, dan masukkan bukti privasi ke dalam checklist spesifikasi daripada menganggapnya sebagai paperwork hukum setelah peluncuran.
Mintalah lembar default telemetri siap COPPA dalam Pen baca OEM panggilan scoping, atau minta melalui kontak kami — kami memetakan setiap peristiwa firmware ke dasar persetujuan dan pemilik datanya sebelum build aplikasi pertama dikirim.
Lima pertanyaan di bawah ini mencerminkan hal yang paling sering ditanyakan oleh merek dan pembeli sekolah ketika pen terhubung masuk ke pasar AS.
Bacaan Terkait
- Kepatuhan Privasi Data Pen Baca: GDPR, COPPA, dan Peraturan Regional
- Strategi Tender dan Penawaran Pen Baca untuk Kontrak Sekolah
- Memasarkan Pen Baca ke Sekolah dan Distrik
- Strategi Pembaruan Perangkat Lunak dan Tata Kelola Telemetri Pen Baca
- Daftar Periksa Spesifikasi Pen Baca untuk Model Terhubung
- Standar Keselamatan Pen Baca di Seluruh Dunia
- Manajemen Risiko Pemasok Pen Baca