
Målgrupp: Ägare av varumärken, distributörer, IT-ansvariga i skolor och compliance-ansvariga som behöver lansera en läspenna på marknader med strikta regler för dataskydd. Den här guiden täcker vilken data våra pennor samlar in, hur den lagras, hur man utformar flödet för föräldrasamtycke och vilka regionala regelverk som gäller för ert program.
En läspenna är en uppkopplad enhet riktad mot barn. Den enda faktum gör att den omfattas av de strängaste dataskyddsregelverken i världen: GDPR om ni når EU, COPPA om ni når den amerikanska marknaden för barn under 13, UK GDPR för Storbritannien, PIPL för Fastlandskina, LGPD för Brasilien, PDPA för Singapore och Thailand samt en mosaik av delstatliga lagar i USA (CCPA/CPRA, Virginia VCDPA, Colorado CPA, Connecticut CTDPA). Att göra fel här är inte enbart en böter – det är ett marknadstillträdesproblem. Skolor och återförsäljare kommer inte att ta in en penna som inte har en dokumenterad integritetsposition.
Vi har levererat läspennor till 47 länder sedan 2022. Den här guiden kondenserar integritetsstacken till en 7-lagers compliance-karta med dokumentationen, datadiagrammet, samtyckesflödet, lagringsschemat och de 5 frågor i FAQ som vi klistrar in i varje B2B-integritetsgranskning. Alla länkar är interna.
1. Varför dataskydd är ett marknadstillträdesproblem
Två felfunktioner dominerar samtalen med upphandlare på skolor och stora återförsäljare. För det första frågar de: "Samlar pennan in röstinspelningar?" Om svaret är "ja" utan ett dokumenterat samtyckesflöde, avslutar upphandlaren artigt samtalet. För det andra frågar de: "Var lagras datan?" Om svaret är "i en generisk molnbucket i ett land vi inte känner igen", avslutas det igen. Integritetspositionen är inte en kryssruta – det är det första filtret i varje institutionell försäljning.
| Region | Viktigaste regelverk | Maximalt straff | Anteckningar |
|---|---|---|---|
| EU | GDPR | 20 miljoner € eller 4 % av global omsättning | Strängaste extraterritoriella räckvidd |
| Storbritannien | UK GDPR + DPA 2018 | 17,5 miljoner £ eller 4 % av global omsättning | Spegelbild av EU GDPR |
| USA (federal) | COPPA | 51 744 $ per överträdelse | Gäller data om barn under 13 |
| USA (Kalifornien) | CCPA + CPRA | 7 500 $ per uppsåtlig överträdelse | Rätt till radering, opt-out från försäljning |
| USA (övriga delstater) | VCDPA, CPA, CTDPA, UCPA | Varierar | Alla liknar CCPA |
| Kina | PIPL + DSL | 50 miljoner ¥ eller 5 % av omsättningen | Datalokalisering för minderåriga |
| Brasilien | LGPD | 2 % av omsättningen i Brasilien (tak finns) | Liknar GDPR |
| Singapore | PDPA | 1 miljon SGD | Obligatorisk incidentrapportering |
| Thailand | PDPA | 5 miljoner THB | Strikt samtyckesregler |
| Indien | DPDP Act 2023 | 250 crore ₹ | Ny, växande vägledning |
| GCC | Nationella lagar (UAE, KSA) | Varierar | I allt högre grad anpassade till GDPR |
Köpartips: Behandla GDPR som grundnivå. Om ni klarar GDPR klarar ni COPPA, LGPD, PDPA och de flesta amerikanska delstatslagar med marginell extra arbetsinsats. Om ni bara klarar COPPA kommer ni att misslyckas med GDPR:s krav på samtycke och registrerades rättigheter. Bygg en gång för GDPR.
2. Den 7-lagers integritetsstacken
Vår integritetsarkitektur är uppbyggd i 7 lager. Varje lager är dokumenterat, granskat och testas årligen.
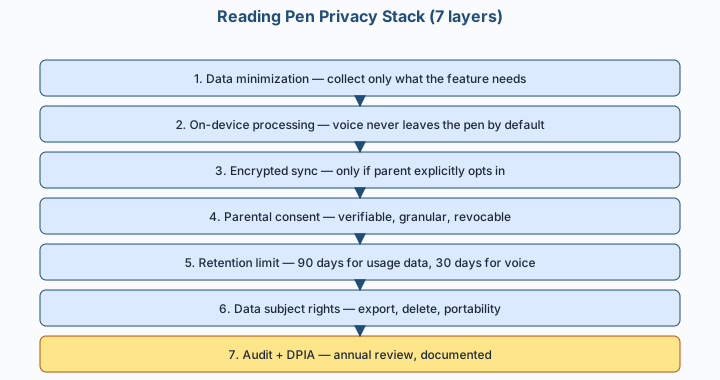
Alla lager krävs; ni kan inte hoppa över ett och kalla er compliant. Skolor och återförsäljare granskar oftast lager 4 (samtycke), lager 6 (registrerades rättigheter) och lager 7 (DPIA) stickprovsmässigt.
3. Vilken data samlar pennan in?
Datainventeringen nedan täcker alla 11 läs pennmodeller. Allt som inte finns med på denna lista samlas inte in — detta är åtagandet om dataminimering.
| Datakategori | Vad som samlas in | Var det lagras | Standardläge |
|---|---|---|---|
| Användningsanalys | Öppnade sidor, tid per sida, antal ljuduppspelningar per dag | Endast på enheten | På som standard, möjlighet att avaktivera |
| Röstinspelningar | Ljudinspelningar av barnet som läser högt (endast när "Read-Aloud Mode" är aktiverat) | Endast på enheten | Av som standard, kräver föräldras godkännande |
| Konto-e-post | Förälders e-postadress (för molnsynkronisering och uppdateringar) | Moln (EU/US/CN-regioner) | Standard krävs för molnsynkronisering |
| Barnets förnamn | Används för personlig anpassning ("Hej Emma, låt oss läsa!") | Endast på enheten | Av som standard, kräver föräldrapers godkännande |
| Bokbiblioteksindex | Lista över OID-bokkoder som är registrerade på denna penna | Endast på enheten | På som standard |
| Kraschloggar | Anonyma stackspårningar och felkoder | Moln | På som standard, kan inte stängas av (krävs av säkerhetsskäl) |
| IP-adress | Används för routning av OTA-uppdateringsserver | Moln (transient, lagras inte) | På som standard |
Centrala åtaganden:
- Röstinspelningar lämnar aldrig enheten som standard. Om en vårdnadshavare väljer att aktivera molnsynkning krypteras inspelningarna med en familjespecifik nyckel innan de lämnar enheten.
- Ingen annonsidentifierare samlas in. Vi kör inga annonsnätverk, attribuerings-SDK:er eller tredjepartsspårare i pennan.
- Ingen delning av data med tredje part. Vi säljer inte, hyr inte ut och delar inte data med mäklare, annonsörer eller dotterbolag. De enda tredje parter vi delar med är (a) molnhostingleverantörer (AWS, Azure, Aliyun), (b) kundsupportplattformar (Zendesk, Intercom) samt (c) myndigheter när vi är rättsligt skyldiga till det.
4. Flödet för föräldrasamtycke
Samtycke är den viktigaste rättsliga grunden för att behandla barns uppgifter enligt GDPR och COPPA. Nedan följer det flöde vi levererar till varje B2B-partner.
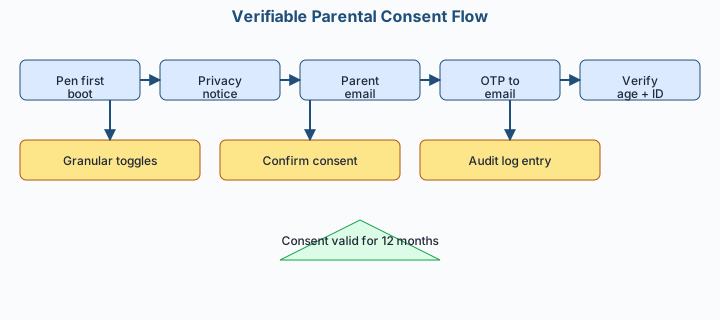
Verifierbarhet: vi accepterar de FTC-godkända metoderna för COPPA — kreditkontroll, ID-kontroll via myndighetshandling, videokonferens eller undertecknat samtyckesformulär. För GDPR lägger vi till ett kunskapsbaserat autentiseringsalternativ (frågor som bara en förälder kan svara på). Skolprogram använder ett undertecknat samtyckesformulär som samlas in av skolans IT-ansvarige.
Granularitet: samtycke ges per funktion, inte allt-eller-inget. En förälder kan välja att aktivera molnsynkning men avstå från röstinspelningar. Reglagen är tydliga, i klart språk och kan när som helst bekräftas på nytt från pennan eller föräldraplanen.
Återkallelse: samtycke kan återkallas när som helst. Vid återkallelse raderas tillhörande uppgifter inom 30 dagar (se lagringsschemat nedan) och ett bekräftelsemail skickas till föräldern.
5. Regional efterlevnadskarta
| Region | Viktigaste regelverk | Standard för dataresidens | Metod för föräldrasamtycke | Anteckningar |
|---|---|---|---|---|
| EU 27 | GDPR | EU (AWS-region Frankfurt eller Dublin) | E-post + kreditkort eller kunskapsbaserad | Strikt |
| Storbritannien | UK GDPR + DPA 2018 | Storbritannien (AWS-region London) | Samma som EU | Spegel av GDPR |
| USA | COPPA + delstatslagar | USA (AWS-region Virginia) | E-post + kreditkort eller undertecknad blankett | Exponering för CCPA/CPRA per delstat |
| Kina | PIPL + DSL | Kina (Aliyun Shanghai eller Peking) | Riktigt namn + förälders ID-uppladdning | Obligatoriskt för under 14 år |
| Brasilien | LGPD | Brasilien (AWS-region São Paulo) | E-post + kreditkort | Nytt, under utveckling |
| GCC | Nationella lagar | Regionalt datacenter i UAE eller KSA | E-post + kreditkort | Ökande GDPR-anpassning |
| Singapore | PDPA | Singapore | E-post + kreditkort | Obligatorisk anmälan vid dataintrång |
| Australien | Privacy Act 1988 | Australien (AWS-region Sydney) | E-post + kreditkort | System för anmälningspliktiga dataintrång |
Garantier för datalagring: vi åtar oss skriftligen att hålla EU/UK-data i EU/UK-regioner, USA-data i USA-regioner och Kina-data i Kina-regioner. Gränsöverskridande överföringar används endast för systemadministration (ingen personuppgift lämnar regionen) och endast enligt en dokumenterad överföringsmekanism (SCC för EU→USA, standardavtalsklausuler för Storbritannien, Kinas SCC för gränsöverskridande överföringar).
6. Arbetsflödet för den registrerades rättigheter
Enligt GDPR har registrerade (i vårt fall föräldern å barnets vägnar) sju rättigheter. Nedan beskrivs hur vi operationaliserar varje rättighet.
| Rättighet | Vad föräldern kan göra | SLA | Hur den utövas |
|---|---|---|---|
| Rätt till tillgång | Exportera all data vi har om deras barn | 30 dagar | Föräldrapanel → "Ladda ner min data" |
| Rätt till rättelse | Korrigera felaktig data | 30 dagar | Föräldrapanel → "Redigera profil" |
| Rätt till radering | Radera all data (rätten att bli glömd) | 30 dagar | Föräldrapanel → "Radera konto" |
| Rätt till begränsning av behandling | Pausa behandlingen medan en tvist löses | 7 dagar | Föräldrapanel → "Pausa behandling" |
| Rätt till dataportabilitet | Ta emot data i ett maskinläsbart format | 30 dagar | Samma som rätten till tillgång; JSON + CSV-export |
| Rätt att invända | Invända mot behandling för direktmarknadsföring eller forskning | 7 dagar | Föräldrapanelen → "Invända" |
| Rättigheter relaterade till automatiserat beslutsfattande | Begära mänsklig granskning av automatiserade beslut | 30 dagar | E-post till integritetsansvarig |
Vi tillämpar inte automatiserat beslutsfattande som ger rättsliga eller liknande betydande effekter på barn. Alla innehållsrekommendationer är regelbaserade (läsnivå + åldersintervall), inte algoritmisk profilering.
7. Lagringstider
| Datakategori | Lagringsperiod | Radering utlöses av |
|---|---|---|
| Användningsanalys (på enheten) | Rullande 90 dagar | Auto-rensning dag 91 |
| Användningsanalys (molnsynk, om aktiverat) | Tills förälder raderar konto + 30 dagar | Konto raderat |
| Röstinspelningar (på enheten) | Rullande 30 dagar | Auto-rensning dag 31 |
| Röstinspelningar (molnsynk, om aktiverat) | Tills förälder raderar + 7 dagar | Konto raderat |
| Konto-e-post | Tills förälder raderar konto + 30 dagar | Konto raderat |
| Barnets förnamn | Tills förälder raderar konto | Konto raderat |
| Kraschloggar | 12 månader | Auto-rensning |
| Granskningslogg för samtycke | 7 år (lagkrav) | Raderas aldrig; pseudonymiseras |
Granskningsloggen för samtycke är den enda datakategori vi behåller längre än kontots livstid – detta krävs enligt GDPR artikel 7(1) för att kunna visa att samtycke har getts.
8. DPIA (Konsekvensbedömning avseende dataskydd)
En DPIA krävs enligt GDPR när behandlingen "troligtvis kommer att medföra en hög risk för fysiska personers rättigheter och friheter". Barns data är uttryckligen listad som en högriskkategori, så en DPIA är obligatorisk för alla läs pennor som säljs i EU/Storbritannien.
Vi tillhandahåller en DPIA-mall som varje B2B-partner måste fylla i och underteckna före lansering. Den omfattar:
- Beskrivning av behandlingen: omfattning, art, sammanhang, ändamål
- Nödvändighet och proportionalitet: varför varje datakategori behövs
- Riskbedömning: sannolikhet och allvarlighetsgrad för skada för varje datakategori
- Riskbegränsande åtgärder: tekniska och organisatoriska åtgärder för varje risk
- Samråd: DPO-godkännande, samråd med föräldrarådgivande organ
- Granskningsintervall: årligen eller vid väsentlig förändring
En undertecknad DPIA krävs för varje B2B-partner innan den första containern skickas till EU/Storbritannien. Skolor efterfrågar vanligtvis en redigerad version av vår DPIA som en del av sin upphandlingsprocess.
9. Tillägg om integritetsskydd för skolprogram
Skolor behöver ytterligare åtaganden. Vårt standardiserade tillägg om integritetsskydd för skolprogram omfattar:
| Åtagande | Detalj |
|---|---|
| Inga individuella elevdata delas med tredje part | Skolans data är skolans data |
| Skolans IT-admin kan radera all data för en avgångsklass | Verktyg för massradering |
| Skolan kan välja bort molnsynkronisering helt | Läge för enbart enhet tillgängligt |
| Skolan får en integritetsrapport varje kvartal | Antal konton, raderingar, incidenter (om några) |
| Skolans DPO utses som gemensam kontaktpunkt | Direkt eskaleringskanal |
| Årlig revision på plats eller på distans tillgänglig | Valfri, betalas av skolan |
Köpartips: Om du lägger anbud på en skolupphandling är integritetstillägget det första dokument som skolans juristteam granskar. Ha det undertecknat och klart innan RFP stänger. Det kortar inköpscykeln med 4–6 veckor.
10. Intern länkkarta för din integritetsdokumentation
När du publicerar den här guiden, länka samman den med resten av ditt B2B-innehåll:
- Läspenna – Compliance-karta
- Läspenna – Hållbarhet och compliance
- Läspenna – Återkallelser och riskhantering
- Läspenna – Lokalisering
- Läspenna – Marknadsföring mot skolor
- Läspenna – Upphandlings- och anbudsstrategi
11. Integritets-FAQ med 5 frågor
{
  "@context": "https://schema.org",
  "@type": "FAQPage",
  "mainEntity": [
    {
      "@type": "Question";
      "name": "Samlar era läspennor in röstinspelningar av barn?";
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Endast om en förälder uttryckligen samtycker till Read-Aloud Mode, och även då lagras inspelningarna på enheten som standard. Om föräldern också samtycker till molnsynkronisering krypteras inspelningarna med en nyckel per familj innan uppladdning. Du kan radera alla inspelningar från föräldraportalen när som helst, och de rensas automatiskt efter 30 dagar på enheten eller 7 dagar efter kontoradering i molnet."
      }
    },
    {
      "@type": "Question";
      "name": "Var lagras datan, och kan vi behålla EU-data i EU?";
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "EU/UK-data lagras i EU/UK AWS-regioner (Frankfurt, Dublin, London). USA-data i USA-regioner (Virginia). Kina-data i Kina (Aliyun Shanghai eller Beijing). Gränsöverskridande överföringar sker endast för systemadministration (ingen persondata lämnar regionen) och endast enligt dokumenterade mekanismer (EU SCCs, UK IDTA, Kina SCCs)."
      }
    },
    {
      "@type": "Question";
      "name": "Hur verifierar ni föräldrasamtycke enligt COPPA?";
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Vi accepterar alla FTC-godkända metoder: kreditkortsverifiering, kontroll av statlig ID-handling, videokonferens, kunskapsbaserad autentisering eller en undertecknad samtyckesblankett. Skolprogram använder en undertecknad samtyckesblankett som samlas in av skolans IT-ansvariga. Samtycke är detaljerat per funktion, kan bekräftas på nytt årligen och kan återkallas när som helst."
      }
    },
    {
      "@type": "Question";
      "name": "Vad händer om det sker en datadel?";
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Vi meddelar relevant tillsynsmyndighet inom 72 timmar efter att vi har blivit medvetna om en incident (GDPR-krav) och meddelar drabbade föräldrar inom 7 dagar. Vi har aldrig haft någon rapporteringsbar incident över 47 000 levererade enheter sedan 2022, men vi övar vår incidenthanteringsplan var 6:e månad och har en cyberansvarsförsäkring på 5 miljoner USD."
      }
    },
    {
      "@type": "Question";
      "name": "Kan en skola massradera all data för avgångselever?";
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Ja. Vårt skolprogram inkluderar ett verktyg för massradering som skolans IT-admin kan köra i slutet av varje läsår. Verktyget raderar alla konton, all data på enheten, all molnsynkad data och genererar ett undertecknat raderingsintyg för skolans arkiv. Vi stödjer också ett alternativ för 'pausa och arkivera' som behåller data i 12 månader innan radering."
      }
    }
  ]
}
12. Relaterad läsning på bloggen om smarta läspennor
- Läspenna – Compliance-karta
- Läspenna – Hållbarhet och compliance
- Läspenna – Återkallelser och riskhantering
- Läspenna – Lokalisering
- Läspenna – Marknadsföring mot skolor
- Läspenna – Upphandlings- och anbudsstrategi