
Kohderyhmä: Brändin omistajat, jakelijat, koulujen IT-vastaavat ja compliance-vastaavat, jotka tarvitsevat lukulaitteen markkinoille, joilla on tiukat tietosuojasäännöt. Tämä opas kertoo, mitä tietoja lukulaitteemme keräävät, miten ne tallennetaan, miten vanhempien suostumusvirta suunnitellaan ja mitä alueellisia säännöksiä ohjelmaanne sovelletaan.
Lukulaite on lapsille suunnattu verkkoon kytketty laite. Tuo yksittäinen seikka asettaa sen maailman tiukimpien tietosuojasäännösten alaiseksi: GDPR EU:ssa, COPPA Yhdysvalloissa alle 13-vuotiaiden markkinoilla, UK GDPR Isossa-Britanniassa, PIPL Manner-Kiinassa, LGPD Brasiliassa, PDPA Singaporessa ja Thaimaassa sekä lisäksi Yhdysvaltojen osavaltiotason lakien kirjo (CCPA/CPRA, Virginia VCDPA, Colorado CPA, Connecticut CTDPA). Tämän hoitaminen väärin ei ole sakko – se on markkinoillepääsyn ongelma. Koulut ja jälleenmyyjät eivät ota valikoimiinsa laitetta, jonka tietosuoja-asentoa ei ole dokumentoitu.
Olemme toimittaneet lukulaitteita 47 maahan vuodesta 2022 lähtien. Tämä opas tiivistää tietosuojapinon 7-kerroksiseksi compliance-kartaksi, joka sisältää dokumentaation, tietovirtakaavion, suostumusvirran, säilytysaikataulun ja 5 kysymyksen UKK:n, jonka liitämme jokaiseen B2B-tietosuojakatselmukseen. Kaikki linkit ovat sisäisiä.
1. Miksi tietosuoja on markkinoillepääsyn ongelma
Kaksi epäonnistumistapaa hallitsevat keskustelua koulujen hankintojen ja suurten jälleenmyyjien kanssa. Ensinnäkin he kysyvät: "Kerääkö laite äänitallenteita?" Jos vastaus on "kyllä" ilman dokumentoituja suostumuskäytäntöjä, hankintavastaava lopettaa puhelun kohteliaasti. Toiseksi he kysyvät: "Missä tiedot tallennetaan?" Jos vastaus on "jossain geneerisessä pilvipalvelussa maassa, jota emme tunnista", puhelu päättyy jälleen. Tietosuoja-asento ei ole rastiruutuun merkitsemistä – se on ensimmäinen suodatin jokaisessa institutionaalisessa myynnissä.
| Alue | Keskeinen säädös | Sakon yläraja | Huomautukset |
|---|---|---|---|
| EU | GDPR | 20 milj. € tai 4 % globaalista liikevaihdosta | Tiukin ekstraterritoriaalinen soveltamisala |
| Iso-Britannia | UK GDPR + DPA 2018 | 17,5 milj. £ tai 4 % globaalista liikevaihdosta | Peilaa EU:n GDPR:ää |
| Yhdysvallat (liittovaltio) | COPPA | 51 744 $ per rikkomus | Koskee alle 13-vuotiaiden tietoja |
| Yhdysvallat (Kalifornia) | CCPA + CPRA | 7 500 $ per tahallinen rikkomus | Oikeus poistaa tiedot ja kieltää myynti |
| Yhdysvallat (muut osavaltiot) | VCDPA, CPA, CTDPA, UCPA | Vaihtelee | Kaikki vastaavat pääpiirteissään CCPA:ta |
| Kiina | PIPL + DSL | ¥50M tai 5 % liikevaihdosta | Lasten datan lokalisointi |
| Brasilia | LGPD | 2 % Brasilian liikevaihdosta (yläraja) | Vastaa GDPR:ää |
| Singapore | PDPA | S$1M | Pakollavaatimus ilmoittaa tietomurroista |
| Thaimaa | PDPA | THB 5M | Tiukat suostumussäännöt |
| Intia | DPDP Act 2023 | ₹250 crore | Uudet, kehittyvät ohjeistukset |
| GCC | Kansalliset lait (UAE, KSA) | Vaihtelee | Yhä enemmän GDPR:n mukaisia |
Vinkki ostajalle: Kohtele GDPR:ää lähtökohtana. Jos läpäiset GDPR:n, läpäiset pienellä lisätyöllä myös COPPA:n, LGPD:n, PDPA:n ja useimmat Yhdysvaltain osavaltioiden lait. Jos läpäiset vain COPPA:n, et täytä GDPR:n suostumus- ja rekisteröidyn oikeuksien vaatimuksia. Rakenna kerran GDPR:ää varten.
2. 7-kerroksinen yksityisyyden suoja -arkkitehtuuri
Yksityisyyden suoja -arkkitehtuurimme rakentuu 7 kerroksesta. Jokainen kerros on dokumentoitu, auditoitu ja testataan uudelleen vuosittain.
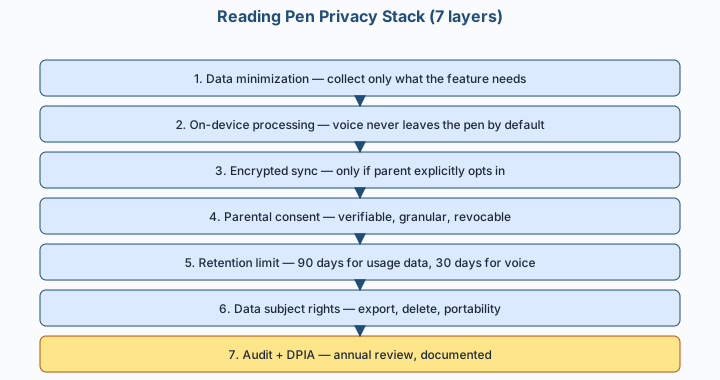
Jokainen kerros on pakollinen; et voi ohittaa yhtä ja kutsua itseäsi vaatimusten mukaiseksi. Koulut ja jälleenmyyjät tarkistavat useimmiten kerroksen 4 (suostumus), kerroksen 6 (rekisteröidyn oikeudet) ja kerroksen 7 (DPIA).
3. Mitä tietoja kynä kerää?
Alla oleva tietoluettelo kattaa kaikki 11 lukukynämallia. Kaikki muu, mitä luettelossa ei ole, on ei kerätä — tämä on tietojen minimointisitoumus.
| Tietoluokka | Mitä kerätään | Missä se sijaitsee | Oletustila |
|---|---|---|---|
| Käyttöanalytiikka | Avatut sivut, aika sivua kohden, äänitoistot päivässä | Vain laitteessa | Oletuksena päällä, pois käytöstä voi kytkeä |
| Äänitallenteet | Lapsen ääneen lukemisen äänitallenteet (vain kun "Read-Aloud Mode" on päällä) | Vain laitteessa | Oletuksena pois päältä, vaatii vanhemman suostumuksen |
| Tilin sähköposti | Vanhemman sähköpostiosoite (pilvisynkronointia ja päivityksiä varten) | Pilvi (EU/US/CN-alueet) | Oletuksena vaaditaan pilvisynkronointiin |
| Lapsen etunimi | Käytetään personointiin ("Hei Emma, aloitetaan lukeminen!") | Vain laitteessa | Oletuksena pois päältä, vaatii vanhemman suostumuksen |
| Kirjakirjaston hakemisto | Tähän kynään rekisteröityjen OID-kirjakoodejen luettelo | Vain laitteessa | Oletuksena päällä |
| Kaatumislokit | Anonyymit pinolokit ja virhekoodit | Pilvi | Oletuksena päällä, ei voi poistaa käytöstä (turvallisuuden vuoksi) |
| IP-osoite | Käytetään OTA-päivityspalvelimen reititykseen | Pilvi (väliaikainen, ei tallenneta) | Oletuksena päällä |
Keskeiset sitoumukset:
- Äänitallenteet eivät koskaan lähde laitteesta oletuksena. Jos vanhempi sallii pilvisynkronoinnin, tallenteet salataan perhekohtaisella avaimella ennen kuin ne lähtevät laitteesta.
- Mainostunnistetta ei kerätä. Emme käytä kynässä mainosverkostoja, attribuutio-SDK:ita tai kolmannen osapuolen seurantaohjelmistoja.
- Ei kolmannen osapuolen tietojen jakoa. Emme myy, vuokraa tai jaa tietoja välittäjille, mainostajille tai tytäryhtiöille. Ainoat kolmannet osapuolet, joille jaamme tietoja, ovat (a) pilvipalveluntarjoajat (AWS, Azure, Aliyun), (b) asiakastukialustat (Zendesk, Intercom) ja (c) viranomaiset, kun laki niin velvoittaa.
4. Vanhempien suostumuksen kulku
Suostumus on tärkein oikeusperusta lasten tietojen käsittelylle GDPR:n ja COPPA:n mukaan. Alla on kulku, jonka toimitamme jokaiselle B2B-kumppanille.
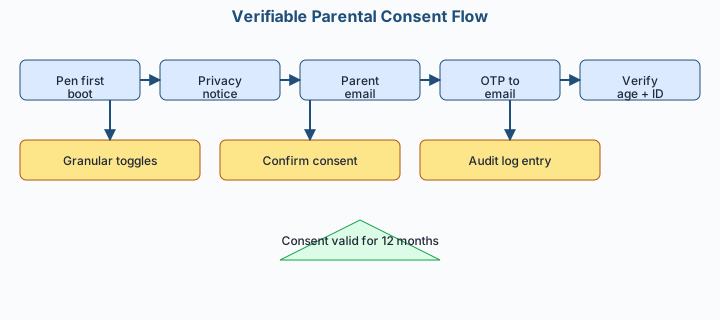
Todennettavuus: hyväksymme FTC:n hyväksymät COPPA-menetelmät — luottokorttitarkistus, viranomaisen myöntämän henkilötodistuksen tarkistus, videokokous tai allekirjoitettu suostumuslomake. GDPR:ää varten lisäämme tietämykseen perustuvan todennuksen vaihtoehdon (kysymyksiä, joita vain vanhempi tietäisi). Kouluohjelmissa käytetään allekirjoitettua suostumuslomaketta, jonka kertoo koulun IT-vastaava.
Jakoavuus: suostumus on ominaisuuskohtainen, ei kaikki tai ei mitään. Vanhempi voi sallia pilvisynkronoinnin mutta kieltää äänitallenteet. Valinnat ovat selkeitä, selväkielisiä ja vahvistettavissa milloin tahansa kynästä tai vanhemman hallintapaneelista.
Peruuttaminen: suostumus voidaan peruuttaa milloin tahansa. Peruutuksen yhteydessä siihen liittyvät tiedot poistetaan 30 päivän kuluessa (katso säilytysaikataulu alla) ja vanhemmalle lähetetään vahvistussähköposti.
5. Alueellinen vaatimustenmukaisuuskartta
| Alue | Keskeinen säädös | Oletusarvoinen tietojen sijainti | Vanhempien suostumuksen menetelmä | Huomautukset |
|---|---|---|---|---|
| EU 27 | GDPR | EU (Frankfurt tai Dublinin AWS-alue) | Sähköposti + luottokortti tai tietämykseen perustuva | Tiukka |
| UK | UK GDPR + DPA 2018 | UK (Lontoon AWS-alue) | Sama kuin EU | GDPR:n peilikuva |
| Yhdysvallat | COPPA + osavaltioiden lait | Yhdysvallat (Virginian AWS-alue) | Sähköposti + luottokortti tai allekirjoitettu lomake | Osavaltiotason CCPA/CPRA-altistus |
| Kiina | PIPL + DSL | Kiina (Aliyun Shanghai tai Beijing) | Oikea nimi + vanhemman henkilöllisyystodistuksen lataus | Pakollinen alle 14-vuotiaille |
| Brasilia | LGPD | Brasilia (São Paulon AWS-alue) | Sähköposti + luottokortti | Uusi, kehittyvä |
| GCC | Kansalliset lait | UAE:n tai Saudi-Arabian alueellinen datakeskus | Sähköposti + luottokortti | Kasvava yhdenmukaisuus GDPR:n kanssa |
| Singapore | PDPA | Singapore | Sähköposti + luottokortti | Pakollava tietoturvaloukkauksesta tiedottaminen |
| Australia | Privacy Act 1988 | Australia (Sydneyn AWS-alue) | Sähköposti + luottokortti | Ilmoitettavien tietoturvaloukkausten järjestelmä |
Tietojen sijaintitakuu: sitoudumme kirjallisesti säilyttämään EU:n/UK:n tiedot EU/UK-alueilla, Yhdysvaltojen tiedot Yhdysvaltojen alueilla ja Kiinan tiedot Kiinan alueilla. Rajat ylittäviä siirtoja käytetään ainoastaan järjestelmän hallintoon (henkilötietoja ei siirretä alueen ulkopuolelle) ja vain dokumentoidun siirtomekanismin nojalla (SCC:t EU→US, vakiosopimuslausekkeet UK, Kiinan SCC:t rajat ylittävään siirtoon).
6. Rekisteröidyn oikeuksien työnkulku
GDPR:n mukaan rekisteröidyillä (tässä tapauksessa lapsen puolesta toimiva vanhempi) on seitsemän oikeutta. Alla kuvataan, miten nämä on käytännössä toteutettu.
| Oikeus | Mitä vanhempi voi tehdä | SLA | Näin käytät oikeutta |
|---|---|---|---|
| Oikeus tietojen tarkastamiseen | Vie kaikki lapsestaan hallussamme olevat tiedot | 30 päivää | Vanhvanpeen hallintapaneeli → "Lataa omat tiedot" |
| Oikeus tietojen oikaisemiseen | Korjaa virheelliset tiedot | 30 päivää | Vanhvanpeen hallintapaneeli → "Muokkaa profiilia" |
| Oikeus tietojen poistamiseen | Poista kaikki tiedot (oikeus tulla unohdetuksi) | 30 päivää | Vanhvanpeen hallintapaneeli → "Poista tili" |
| Oikeus käsittelyn rajoittamiseen | Keskeytä käsittely riidan selvittämisen ajaksi | 7 päivää | Vanhvanpeen hallintapaneeli → "Keskeytä käsittely" |
| Oikeus tietojen siirrettävyyteen | Vastaanota tiedot koneellisesti luettavassa muodossa | 30 päivää | Sama kuin tarkastusoikeus; JSON + CSV -vienti |
| Vastustamisoikeus | Vastusta käsittelyä suoramarkkinointia tai tutkimusta varten | 7 päivää | Vanhemman hallintapaneeli → "Object" |
| Automaattiseen päätöksentekoon liittyvät oikeudet | Pyydä ihmisen tekemää tarkastusta automaattisista päätöksistä | 30 päivää | Sähköposti tietosuojavastaavalle |
Emme käytä automaattista päätöksentekoa, joka tuottaa lapsia koskevia oikeudellisia tai vastaavia merkittäviä vaikutuksia. Kaikki sisältösuositukset ovat sääntöpohjaisia (lukutaso + ikäryhmä), eivät algoritmista profilointia.
7. Säilytysaikataulu
| Tietoluokka | Säilytysaika | Poiston käynnistin |
|---|---|---|
| Käyttöanalytiikka (laitteessa) | 90 päivää jatkuva | Automaattinen poisto päivänä 91 |
| Käyttöanalytiikka (pilvisynkronointi, jos käytössä) | Kunnes vanhempi poistaa tilin + 30 päivää | Tilin poisto |
| Äänitallenteet (laitteessa) | 30 päivää jatkuva | Automaattinen poisto päivänä 31 |
| Äänitallenteet (pilvisynkronointi, jos käytössä) | Kunnes vanhempi poistaa + 7 päivää | Tilin poisto |
| Tilin sähköposti | Kunnes huoltaja poistaa tilin + 30 päivää | Tilin poisto |
| Lapsen etunimi | Kunnes huoltaja poistaa tilin | Tilin poisto |
| Kaatumislokit | 12 kuukautta | Automaattinen poisto |
| Suostumuksen auditointiloki | 7 vuotta (lakivaatimus) | Ei koskaan poisteta; pseudonymisoitu |
Suostumuksen auditointiloki on ainoa tietoluokka, jota säilytämme kauemmin kuin huoltajan tilin elinkaarta – tämä vaaditaan GDPR-artiklassa 7(1) osoitukseksi suostumuksen antamisesta.
8. DPIA (tietosuojan vaikutustenarviointi)
DPIA on pakollinen GDPR:n nojalla, kun käsittely todennäköisesti aiheuttaa ”korkean riskin luonnollisten henkilöiden oikeuksille ja vapauksille”. Lasten tiedot on nimenomaisesti lueteltu korkean riskin luokkaan, joten DPIA on pakollinen kaikille EU:ssa/Yhdistyneessä kuningaskunnassa myytäville lukukynätuotteille.
Toimitamme DPIA-pohjan, jonka jokaisen B2B-kumppanin on täytettävä ja allekirjoitettava ennen lanseerausta. Se kattaa:
- Käsittelyn kuvaus: laajuus, luonne, konteksti, tarkoitus
- Välttämättömyys ja oikeasuhteisuus: miksi kutakin tietoluokkaa tarvitaan
- Riskien arviointi: riskin todennäköisyys ja vakavuus kullekin tietoluokalle
- Lieventämistoimenpiteet: tekniset ja organisatoriset toimenpiteet kullekin riskille
- Konsultaatio: tietosuojavastaavan hyväksyntä, vanhempien neuvoa-antavan toimikunnan kuuleminen
- Tarkastusaikataulu: vuosittain tai olennaisten muutosten yhteydessä
Allekirjoitettu DPIA vaaditaan jokaiselta B2B-kumppanilta ennen ensimmäistä konttia EU:hun/Yhdistyneeseen kuningaskuntaan. Koulut pyytävät tyypillisesti tiivistelmäversion DPIA:stamme osana hankintaprosessiaan.
9. Kouluohjelman tietoturvaliite
Koulut tarvitsevat lisäsitoumuksia. Vakiosopimuksemme kouluohjelman tietoturvaliite kattaa:
| Sitoumus | Yksityiskohta |
|---|---|
| Yksittäisten oppilaiden tietoja ei jaeta kolmansille osapuolille | Koulun tiedot ovat koulun tietoja |
| Koulun IT-pääkäyttäjä voi poistaa kaikki päättävän luokan tiedot | Massapoistotyökalu |
| Koulu voi kieltäytyä pilvisynkronoinnista kokonaan | Vain laitteessa -tila saatavilla |
| Koulu saa tietosuojaraportin joka neljännes | Tilien määrä, poistot, tietomurrot (jos niitä on) |
| Koulun DPO nimetään yhteiseksi yhteyshenkilöksi | Suora eskalointikanava |
| Vuosittainen paikan päällä tai etäauditointi saatavilla | Valinnainen, koulun maksettava |
Ostajan vinkki: Jos osallistut koulun tarjouskilpailuun, tietoturvaliite on ensimmäinen asiakirja, jonka koulun lakitiimi tarkastaa. Allekirjoita se ja pidä se valmiina ennen RFP:n päättymistä. Se lyhentää hankintaprosessia 4–6 viikolla.
10. Sisäinen linkkikartta tietosuoja-asiakirjoillesi
Kun julkaiset tämän oppaan, linkitä se muuhun B2B-sisältöösi:
- Lukukynän compliance-kartta
- Lukukynän kestävän kehityksen vaatimustenmukaisuus
- Lukukynän takaisinvetoriskien hallinta
- Lukukynän lokalisointi
- Lukukynän markkinointi kouluille
- Lukukynän tarjous- ja hankintastrategia
11. 5 kysymyksen tietosuoja-FAQ
{
  "@context": "https://schema.org",
  "@type": "FAQPage",
  "mainEntity": [
    {
      "@type": "Question",
      "name": "Tallentavatko lukukynänne lasten ääntä?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Vain jos vanhempi nimenomaisesti antaa suostumuksen ääneenlukutilaan, ja silloinkin tallenteet säilytetään oletuksena laitteella. Jos vanhempi myös antaa suostumuksen pilvisynkronointiin, tallenteet salataan perhekohtaisella avaimella ennen latausta. Voit poistaa kaikki tallenteet vanhemman hallintapaneelista milloin tahansa, ja ne poistuvat automaattisesti laitteesta 30 päivän kuluttua tai pilvestä 7 päivän kuluttua tilin poistosta."
      }
    },
    {
      "@type": "Question",
      "name": "Missä tiedot säilytetään, ja voimmeko pitää EU:n tiedot EU:ssa?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "EU:n/Yhdistyneen kuningaskunnan tiedot säilytetään EU:n/Yhdistyneen kuningaskunnan AWS-alueilla (Frankfurt, Dublin, Lontoo). Yhdysvaltain tiedot Yhdysvaltain alueilla (Virginia). Kiinan tiedot Kiinassa (Aliyun Shanghai tai Peking). Rajat ylittäviä siirtoja tapahtuu vain järjestelmän hallinnointia varten (mitään henkilötietoja ei siirry alueelta) ja vain dokumentoitujen mekanismien mukaisesti (EU:n vakiosopimusehdot, UK IDTA, Kiinan vakiosopimusehdot)."
      }
    },
    {
      "@type": "Question",
      "name": "Miten vahvistatte vanhempien suostumuksen COPPA:n mukaisesti?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Hyväksymme kaikki FTC:n hyväksymät menetelmät: luottokorttitarkistuksen, viranomaisasiakirjan tarkistuksen, videoneuvottelun, tietämykseen perustuvan todennuksen tai allekirjoitetun suostumuslomakkeen. Kouluohjelmissa käytetään allekirjoitettua suostumuslomaketta, jonka kerää koulun IT-vastaava. Suostumus on ominaisuuskohtainen, se vahvistetaan vuosittain uudelleen, ja sen voi peruuttaa milloin tahansa."
      }
    },
    {
      "@type": "Question",
      "name": "Mitä tapahtuu, jos tietomurto sattuu?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Ilmoitamme asianomaiselle valvontaviranomaiselle 72 tunnin kuluessa tietomurrosta tiedon saatuamme (GDPR-vaatimus) ja ilmoitamme asianomaisille vanhemmille 7 päivän kuluessa. Meillä ei ole ollut yhtään ilmoitettavaa tietomurtoa 47 000 toimitetun laitteen joukossa vuodesta 2022 lähtien, mutta harjoittelemme tapahtumavasteen toimintasuunnitelmaa 6 kuukauden välein ja ylläpidämme 5 miljoonan dollarin kybervastuuvakuutusta."
      }
    },
    {
      "@type": "Question",
      "name": "Voiko koulu poistaa massana kaikki päättävien oppilaiden tiedot?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Kyllä. Kouluohjelmamme sisältää massapoistotyökalun, jota koulun IT-pääkäyttäjä voi ajaa kunkin lukuvuoden lopussa. Työkalu poistaa kaikki tilit, kaikki laitteessa olevat tiedot, kaikki pilveen synkronoidut tiedot ja tuottaa allekirjoitetun poistotodistuksen koulun arkistoihin. Tuemme myös 'tauko ja arkistointi' -vaihtoehtoa, joka säilyttää tiedot 12 kuukautta ennen poistoa."
      }
    }
  ]
}
12. Aiheeseen liittyvää luettavaa Smart Reading Pen -blogissa
- Lukukynän compliance-kartta
- Lukukynän kestävän kehityksen vaatimustenmukaisuus
- Lukukynän takaisinvetoriskien hallinta
- Lukukynän lokalisointi
- Lukukynän markkinointi kouluille
- Lukukynän tarjous- ja hankintastrategia