
Zielgruppe: Markeninhaber, Distributoren, IT-Verantwortliche in Schulen und Compliance-Beauftragte, die ein Lesestift-Produkt in Märkte mit strengen Datenschutzregelungen ausliefern müssen. Dieser Leitfaden behandelt, welche Daten unsere Stifte erfassen, wie sie gespeichert werden, wie der Einwilligungsprozess der Eltern zu konzipieren ist und welche regionalen Regelwerke für Ihr Programm gelten.
Ein Lesestift ist ein vernetztes Gerät für Kinder. Allein diese Tatsache unterwirft ihn den strengsten Datenschutzregelungen weltweit: GDPR, wenn Sie den EU-Markt bedienen, COPPA, wenn Sie den US-Markt für unter 13-Jährige bedienen, UK GDPR für Großbritannien, PIPL für Festlandchina, LGPD für Brasilien, PDPA für Singapur und Thailand sowie ein Flickwerk staatlicher Gesetze in den USA (CCPA/CPRA, Virginia VCDPA, Colorado CPA, Connecticut CTDPA). Dies falsch zu handhaben ist keine Geldstraße – es ist ein Marktzugangsproblem. Schulen und Einzelhändler nehmen kein Produkt in ihr Sortiment, dessen Datenschutzkonzept nicht dokumentiert ist.
Wir haben seit 2022 Lesestifte in 47 Länder ausgeliefert. Dieser Leitfaden verdichtet den Datenschutz-Stack zu einer Compliance-Karte mit 7 Schichten, einschließlich Dokumentation, Datenflussdiagramm, Einwilligungsablauf, Aufbewahrungsplan und den 5 FAQ, die wir in jede B2B-Datenschutzprüfung einfügen. Alle Verlinkungen sind intern.
1. Warum Datenschutz ein Marktzugangsproblem ist
Zwei Fehlermuster dominieren die Gespräche mit Schulbeschaffern und großen Einzelhändlern. Erstens fragen sie: ‚Erfasst der Stift Sprachaufnahmen?‘ Wenn die Antwort ‚ja‘ lautet, ohne dokumentierten Einwilligungsprozess, beendet der Einkäufer höflich das Gespräch. Zweitens fragen sie: ‚Wo werden die Daten gespeichert?‘ Wenn die Antwort ‚in einem generischen Cloud-Bucket in einem Land, das wir nicht kennen‘ lautet, endet das Gespräch ebenfalls. Datenschutz ist keine Checkbox – es ist der erste Filter in jedem institutionellen Verkauf.
| Region | Wichtigste Regelung | Strafrahmen | Anmerkungen |
|---|---|---|---|
| EU | GDPR | 20 Mio. € oder 4 % des weltweiten Umsatzes | Strengster extraterritorialer Geltungsbereich |
| Vereinigtes Königreich | UK GDPR + DPA 2018 | 17,5 Mio. £ oder 4 % des weltweiten Umsatzes | Spiegelung des EU-GDPR |
| USA (Bund) | COPPA | 51.744 $ pro Verstoß | Gilt für Daten von unter 13-Jährigen |
| USA (Kalifornien) | CCPA + CPRA | 7.500 $ pro vorsätzlichem Verstoß | Recht auf Löschung, Widerspruch gegen Verkauf |
| USA (weitere Bundesstaaten) | VCDPA, CPA, CTDPA, UCPA | Variiert | Alle ähnlich wie CCPA |
| China | PIPL + DSL | 50 Mio. ¥ oder 5 % des Umsatzes | Datenlokalisierung für Minderjährige |
| Brasilien | LGPD | 2 % des brasilianischen Umsatzes (gedeckelt) | Ähnlich wie GDPR |
| Singapur | PDPA | 1 Mio. S$ | Pflicht zur Meldung von Datenpannen |
| Thailand | PDPA | 5 Mio. THB | Strenge Einwilligungsregeln |
| Indien | DPDP Act 2023 | 250 Crore ₹ | Neu, sich entwickelnde Leitlinien |
| GCC | Nationale Gesetze (VAE, KSA) | Variiert | Zunehmend an GDPR angeglichen |
Käuferhinweis: Behandeln Sie GDPR als Baseline. Wenn Sie GDPR erfüllen, können Sie COPPA, LGPD, PDPA und die meisten US-Bundesstaatengesetze mit minimalem Mehraufwand erfüllen. Wenn Sie nur COPPA erfüllen, werden Sie die Einwilligungs- und Betroffenenrechtsanforderungen der GDPR nicht bestehen. Bauen Sie einmal für GDPR.
2. Der Datenschutz-Stack in 7 Schichten
Unsere Datenschutzarchitektur ist in 7 Schichten aufgebaut. Jede Schicht ist dokumentiert, auditiert und wird jährlich erneut geprüft.
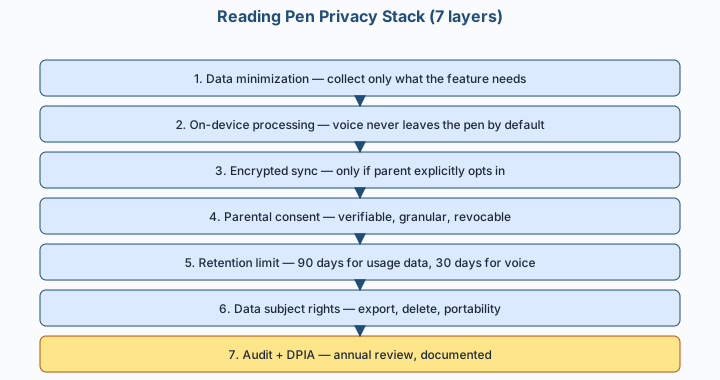
Jede Schicht ist erforderlich; Sie können keine überspringen und sich konform nennen. Schulen und Einzelhändler prüfen besonders häufig Schicht 4 (Einwilligung), Schicht 6 (Betroffenenrechte) und Schicht 7 (DPIA).
3. Welche Daten erfasst der Stift?
Die folgende Datenübersicht umfasst alle 11 Lesestift-Modelle. Alles, was nicht in dieser Liste enthalten ist, wird nicht erfasst — dies ist unsere Verpflichtung zur Datenminimierung.
| Datenkategorie | Was wird erfasst | Wo wird es gespeichert | Standardzustand |
|---|---|---|---|
| Nutzungsstatistiken | Geöffnete Seiten, Zeit pro Seite, Audiowiedergaben pro Tag | Nur auf dem Gerät | Standardmäßig aktiviert, Deaktivierung möglich |
| Sprachaufnahmen | Audioaufnahmen des laut lesenden Kindes (nur wenn der "Vorlese-Modus" aktiviert ist) | Nur auf dem Gerät | Standardmäßig deaktiviert, Einwilligung der Eltern erforderlich |
| Konto-E-Mail | E-Mail-Adresse der Eltern (für Cloud-Synchronisierung und Updates) | Cloud (EU/US/CN-Regionen) | Standardmäßig für Cloud-Synchronisierung erforderlich |
| Vorname des Kindes | Wird zur Personalisierung verwendet ("Hallo Emma, lass uns lesen!") | Nur auf dem Gerät | Standardmäßig deaktiviert, Einwilligung der Eltern erforderlich |
| Bücherbibliotheks-Index | Liste der OID-Buchcodes, die für diesen Stift registriert sind | Nur auf dem Gerät | Standardmäßig aktiviert |
| Absturzprotokolle | Anonyme Stack-Traces und Fehlercodes | Cloud | Standardmäßig aktiviert, kann nicht deaktiviert werden (aus Sicherheitsgründen erforderlich) |
| IP-Adresse | Wird für die Weiterleitung an den OTA-Update-Server verwendet | Cloud (transient, nicht gespeichert) | Standardmäßig aktiviert |
Wichtige Verpflichtungen:
- Sprachaufnahmen verlassen standardmäßig niemals das Gerät. Wenn ein Elternteil der Cloud-Synchronisierung zustimmt, werden die Aufnahmen mit einem familienspezifischen Schlüssel verschlüsselt, bevor sie das Gerät verlassen.
- Es wird keine Werbe-ID erfasst. Wir betreiben im Stift keine Werbenetzwerke, Attribution-SDKs oder Drittanbieter-Tracker.
- Keine Datenweitergabe an Dritte. Wir verkaufen, vermieten oder teilen keine Daten mit Brokern, Werbetreibenden oder Partnern. Die einzigen Dritten, mit denen wir Daten teilen, sind (a) Cloud-Hosting-Anbieter (AWS, Azure, Aliyun), (b) Kundensupport-Plattformen (Zendesk, Intercom) und (c) Behörden, wenn dies gesetzlich vorgeschrieben ist.
4. Der Einwilligungsprozess für Eltern
Die Einwilligung ist die wichtigste Rechtsgrundlage für die Verarbeitung von Daten von Kindern gemäß GDPR und COPPA. Nachfolgend sehen Sie den Ablauf, den wir an jeden B2B-Partner ausliefern.
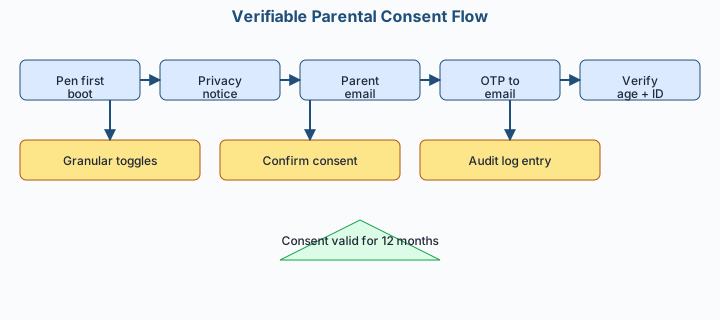
Überprüfbarkeit: Wir akzeptieren die von der FTC genehmigten Methoden für COPPA — Kreditkartenprüfung, Ausweisprüfung, Videokonferenz oder unterzeichnetes Einwilligungsformular. Für die GDPR fügen wir eine wissensbasierte Authentifizierungsoption hinzu (Fragen, die nur das Elternteil wissen würde). Schulprogramme verwenden ein unterzeichnetes Einwilligungsformular, das vom IT-Verantwortlichen der Schule eingeholt wird.
Granularität: Die Einwilligung erfolgt pro Funktion, nicht nach dem Alles-oder-Nichts-Prinzip. Ein Elternteil kann der Cloud-Synchronisierung zustimmen, aber Sprachaufnahmen ablehnen. Die Schalter sind explizit, in einfacher Sprache und jederzeit vom Stift oder dem Eltern-Dashboard aus erneut bestätigbar.
Widerruf: Die Einwilligung kann jederzeit widerrufen werden. Nach dem Widerruf werden die zugehörigen Daten innerhalb von 30 Tagen gelöscht (siehe Aufbewahrungsplan unten) und eine Bestätigungs-E-Mail wird an die Eltern gesendet.
5. Regionale Compliance-Übersicht
| Region | Wichtigste Vorschrift | Standard-Datenresidenz | Methode der elterlichen Einwilligung | Hinweise |
|---|---|---|---|---|
| EU 27 | GDPR | EU (AWS-Region Frankfurt oder Dublin) | E-Mail + Kreditkarte oder wissensbasiert | Streng |
| UK | UK-DSGVO + DPA 2018 | UK (AWS-Region London) | Wie EU | Spiegelung der DSGVO |
| USA | COPPA + Landesgesetze | USA (AWS-Region Virginia) | E-Mail + Kreditkarte oder unterzeichnetes Formular | Landesweite CCPA/CPRA-Risiken |
| China | PIPL + DSL | China (Aliyun Shanghai oder Peking) | Echtname + Ausweis-Upload der Eltern | Pflicht für unter 14-Jährige |
| Brasilien | LGPD | Brasilien (AWS-Region São Paulo) | E-Mail + Kreditkarte | Neu, in Entwicklung |
| GCC | Nationale Gesetze | Regionales Rechenzentrum in VAE oder Saudi-Arabien | E-Mail + Kreditkarte | Zunehmende DSGVO-Angleichung |
| Singapur | PDPA | Singapur | E-Mail + Kreditkarte | Pflicht zur Meldung von Datenschutzverletzungen |
| Australien | Privacy Act 1988 | Australien (AWS-Region Sydney) | E-Mail + Kreditkarte | Meldepflicht für Datenschutzverletzungen |
Garantie zur Datenresidenz: Wir verpflichten uns schriftlich, EU/UK-Daten in EU/UK-Regionen, US-Daten in US-Regionen und China-Daten in China-Regionen zu speichern. Grenzüberschreitende Übertragungen erfolgen ausschließlich für die Systemadministration (es verlässt keine Region personenbezogene Daten) und nur auf Grundlage eines dokumentierten Übertragungsmechanismus (SCCs für EU→US, Standardvertragsklauseln für UK, China-SCCs für grenzüberschreitende Übertragungen).
6. Der Workflow zu den Rechten der betroffenen Personen
Gemäß DSGVO haben betroffene Personen (in unserem Fall die Eltern im Namen des Kindes) sieben Rechte. Nachfolgend zeigen wir, wie wir jedes einzelne operationalisieren.
| Recht | Was die Eltern tun können | SLA | So wird es ausgeübt |
|---|---|---|---|
| Recht auf Auskunft | Alle Daten exportieren, die wir über ihr Kind gespeichert haben | 30 Tage | Eltern-Dashboard → "Meine Daten herunterladen" |
| Recht auf Berichtigung | Unrichtige Daten berichtigen | 30 Tage | Eltern-Dashboard → "Profil bearbeiten" |
| Recht auf Löschung | Alle Daten löschen (Recht auf Vergessenwerden) | 30 Tage | Eltern-Dashboard → "Konto löschen" |
| Recht auf Einschränkung der Verarbeitung | Verarbeitung pausieren, während ein Streitfall geklärt wird | 7 Tage | Eltern-Dashboard → "Verarbeitung pausieren" |
| Recht auf Datenübertragbarkeit | Daten in einem maschinenlesbaren Format erhalten | 30 Tage | Wie Auskunftsrecht; JSON + CSV Export |
| Widerspruchsrecht | Widerspruch gegen Verarbeitung für Direktmarketing oder Forschung | 7 Tage | Eltern-Dashboard → "Widerspruch" |
| Rechte im Zusammenhang mit automatisierter Entscheidungsfindung | Menschliche Überprüfung automatisierter Entscheidungen verlangen | 30 Tage | E-Mail an den Datenschutzbeauftragten |
Wir nicht verwenden keine automatisierte Entscheidungsfindung, die rechtliche oder ähnlich erhebliche Auswirkungen auf Kinder hat. Alle Inhaltsempfehlungen sind regelbasiert (Lesestufe + Altersgruppe), kein algorithmisches Profiling.
7. Aufbewahrungsplan
| Datenkategorie | Aufbewahrungsdauer | Löschauslöser |
|---|---|---|
| Nutzungsanalyse (auf dem Gerät) | 90 Tage rollierend | Automatische Löschung am Tag 91 |
| Nutzungsanalyse (Cloud-Synchronisierung, falls aktiviert) | Bis Eltern Konto löschen + 30 Tage | Kontolöschung |
| Sprachaufnahmen (auf dem Gerät) | 30 Tage rollierend | Automatische Löschung am Tag 31 |
| Sprachaufnahmen (Cloud-Synchronisierung, falls aktiviert) | Bis Eltern löschen + 7 Tage | Kontolöschung |
| Konto-E-Mail | Bis Eltern Konto löschen + 30 Tage | Kontolöschung |
| Vorname des Kindes | Bis Eltern Konto löschen | Kontolöschung |
| Absturzprotokolle | 12 Monate | Automatische Löschung |
| Einwilligungsprüfprotokoll | 7 Jahre (gesetzliche Anforderung) | Nie gelöscht; pseudonymisiert |
Das Einwilligungsprüfprotokoll ist die einzige Datenkategorie, die wir länger als die Kontolaufzeit der Eltern aufbewahren – dies ist gemäß DSGVO Artikel 7(1) erforderlich, um nachzuweisen, dass eine Einwilligung erteilt wurde.
8. Die DSFA (Datenschutz-Folgenabschätzung)
Eine DSFA ist gemäß DSGVO erforderlich, wenn die Verarbeitung "wahrscheinlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat". Kinderdaten sind ausdrücklich als Hochrisikokategorie aufgeführt, daher ist eine DSFA für jedes in der EU/UK verkaufte Lesestift-Produkt obligatorisch.
Wir stellen eine DSFA-Vorlage zur Verfügung, die jeder B2B-Partner vor dem Launch ausfüllen und unterzeichnen muss. Sie umfasst:
- Beschreibung der Verarbeitung: Umfang, Art, Kontext, Zweck
- Erforderlichkeit und Verhältnismäßigkeit: warum jede Datenkategorie benötigt wird
- Risikobewertung: Wahrscheinlichkeit und Schwere des Schadens für jede Datenkategorie
- Abhilfemaßnahmen: technische und organisatorische Maßnahmen für jedes Risiko
- Konsultation: DSB-Freigabe, Konsultation des Elternbeirats
- Überprüfungsplan: jährlich oder bei wesentlicher Änderung
Eine unterzeichnete DSFA ist für jeden B2B-Partner erforderlich, bevor der erste Container in die EU/UK versendet wird. Schulen fordern in der Regel eine geschwärzte Version unserer DSFA als Teil ihres Beschaffungsprozesses.
9. Datenschutz-Nachtrag für das Schulprogramm
Schulen benötigen zusätzliche Zusicherungen. Unser standardmäßiger Datenschutz-Nachtrag für das Schulprogramm umfasst:
| Zusicherung | Detail |
|---|---|
| Keine einzelnen Schülerdaten werden an Dritte weitergegeben | Schuldaten gehören der Schule |
| Der IT-Administrator der Schule kann alle Daten eines Abschlussjahrgangs löschen | Tool zum Massenlöschen |
| Schule kann die Cloud-Synchronisierung komplett ablehnen | Nur-lokal-Modus verfügbar |
| Schule erhält jedes Quartal einen Datenschutzbericht | Anzahl der Konten, Löschungen, Datenpannen (falls vorhanden) |
| Der Datenschutzbeauftragte der Schule wird als gemeinsamer Ansprechpartner benannt | Direkter Eskalationskanal |
| Jährliches Vor-Ort- oder Remote-Audit verfügbar | Optional, von der Schule bezahlt |
Käufer-Tipp:Wenn Sie sich um eine Schul-Ausschreibung bewerben, ist der Datenschutz-Nachtrag das erste Dokument, das die Rechtsabteilung der Schule prüfen wird. Lassen Sie ihn unterzeichnen und bereitstellen, bevor die RFP schließt. Das verkürzt den Beschaffungszyklus um 4–6 Wochen.
10. Interne Linkmap für Ihre Datenschutzdokumentation
Wenn Sie diesen Leitfaden veröffentlichen, verknüpfen Sie ihn mit dem Rest Ihrer B2B-Inhalte:
- Reading-Pen-Compliance-Map
- Reading-Pen-Nachhaltigkeits-Compliance
- Reading-Pen-Rückruf-Risikomanagement
- Reading-Pen-Lokalisierung
- Reading-Pen-Marketing für Schulen
- Reading-Pen-Ausschreibungs- und Bieterstrategie
11. Die 5-Fragen-Datenschutz-FAQ
{
  "@context": "https://schema.org",
  "@type": "FAQPage",
  "mainEntity": [
    {
      "@type": "Question",
      "name": "Sammeln Ihre Reading Pens Sprachaufnahmen von Kindern?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Nur wenn ein Elternteil dem Vorlese-Modus explizit zustimmt, und selbst dann werden die Aufnahmen standardmäßig auf dem Gerät gespeichert. Stimmt das Elternteil zusätzlich der Cloud-Synchronisierung zu, werden die Aufnahmen vor dem Hochladen mit einem pro Familie eindeutigen Schlüssel verschlüsselt. Sie können alle Aufnahmen jederzeit über das Eltern-Dashboard löschen, und sie werden nach 30 Tagen auf dem Gerät oder 7 Tagen nach Kontolöschung in der Cloud automatisch gelöscht."
      }
    },
    {
      "@type": "Question",
      "name": "Wo werden die Daten gespeichert, und können wir EU-Daten in der EU halten?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "EU/UK-Daten werden in EU/UK-AWS-Regionen gespeichert (Frankfurt, Dublin, London). US-Daten in US-Regionen (Virginia). China-Daten in China (Aliyun Shanghai oder Peking). Grenzüberschreitende Übertragungen erfolgen nur für die Systemadministration (keine personenbezogenen Daten verlassen die Region) und nur unter dokumentierten Mechanismen (EU SCCs, UK IDTA, China SCCs)."
      }
    },
    {
      "@type": "Question",
      "name": "Wie verifizieren Sie die elterliche Einwilligung gemäß COPPA?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Wir akzeptieren alle von der FTC genehmigten Methoden: Kreditkartenprüfung, Ausweisprüfung, Videokonferenz, wissensbasierte Authentifizierung oder ein unterzeichnetes Einwilligungsformular. Schulprogramme verwenden ein unterzeichnetes Einwilligungsformular, das vom IT-Leiter der Schule gesammelt wird. Die Einwilligung ist granular pro Funktion, jährlich neu bestätigbar und jederzeit widerrufbar."
      }
    },
    {
      "@type": "Question",
      "name": "Was passiert bei einer Datenpanne?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Wir benachrichtigen die zuständige Aufsichtsbehörde innerhalb von 72 Stunden nach Bekanntwerden einer Datenpanne (GDPR-Anforderung) und benachrichtigen betroffene Eltern innerhalb von 7 Tagen. Wir hatten seit 2022 bei 47,000 ausgelieferten Geräten nie eine meldepflichtige Datenpanne, aber wir üben den Vorfallreaktionsplan alle 6 Monate und führen eine Cyber-Haftpflichtversicherung über $5M."
      }
    },
    {
      "@type": "Question",
      "name": "Kann eine Schule alle Daten von Abschlussschülern in einem Massenlöschvorgang löschen?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Ja. Unser Schulprogramm enthält ein Massenlösch-Tool, das der IT-Administrator der Schule am Ende jedes Schuljahres ausführen kann. Das Tool löscht alle Konten, alle gerätelokalen Daten, alle cloud-synchronisierten Daten und erstellt ein unterzeichnetes Löschzertifikat für die Unterlagen der Schule. Wir unterstützen auch eine Option „Pause und Archivierung“, die Daten 12 Monate vor der Löschung aufbewahrt."
      }
    }
  ]
}
12. Weiterführende Lektüre im Smart Reading Pen Blog
- Reading-Pen-Compliance-Map
- Reading-Pen-Nachhaltigkeits-Compliance
- Reading-Pen-Rückruf-Risikomanagement
- Reading-Pen-Lokalisierung
- Reading-Pen-Marketing für Schulen
- Reading-Pen-Ausschreibungs- und Bieterstrategie