
Célközönség: Márkatulajdonosok, disztribútorok, iskolai IT-vezetők és megfelelőségi szakértők, akiknek szigorú adatvédelmi szabályokkal rendelkező piacokra kell szállítaniuk egy olvasótollás terméket. Ez az útmutató bemutatja, hogy a tollaink milyen adatokat gyűjtenek, hogyan tárolják azokat, hogyan kell megtervezni a szülői hozzájárulási folyamatot, és mely regionális szabályozások vonatkoznak az Ön programjára.
Az olvasótoll egy gyermekeknek szánt csatlakoztatott eszköz. Ez az egyetlen tény a legszigorúbb adatvédelmi szabályozások hatálya alá helyezi a világon: GDPR, ha az EU-t érinti, COPPA, ha az USA 13 év alatti piacát érinti, UK GDPR az Egyesült Királyságért, PIPL a kínai szárazföldért, LGPD Brazíliáért, PDPA Szingapúrért és Thaiföldért, valamint az USA állami szintű jogszabályainak mozaikja (CCPA/CPRA, Virginia VCDPA, Colorado CPA, Connecticut CTDPA). Ha ezt elrontják, az nem egyszerűen bírság — ez piacra jutási probléma. Az iskolák és a kiskereskedők nem fognak olyan tollat raktározni, amely nem dokumentálta az adatvédelmi helyzetét.
2022 óta 47 országba szállítottunk olvasótollásokat. Ez az útmutató 7 rétegű megfelelőségi térképbe sűríti az adatvédelmi rendszert, a dokumentációval, az adatfolyam-ábrával, a hozzájárulási folyamattal, a megőrzési ütemezéssel és az 5 kérdéses GYIK-val együtt, amelyet minden B2B adatvédelmi felülvizsgálatba beillesztünk. Minden link belső.
1. Miért piacra jutási probléma az adatvédelem?
Két meghibásodási mód uralja a beszélgetést az iskolai beszerzéssel és a nagy kiskereskedőkkel. Először is megkérdezik: "A toll gyűjt hangfelvételeket?" Ha a válasz "igen" dokumentált hozzájárulási folyamat nélkül, a beszerzési tisztviselő udvariasan befejezi a hívást. Másodszor megkérdezik: "Hol tárolják az adatokat?" Ha a válasz "egy általános felhőalapú tárolóban, olyan országban, amelyet nem ismerünk", akkor szintén vége a hívásnak. Az adatvédelmi helyzet nem egy pipa — ez az első szűrő minden intézményi értékesítésben.
| Régió | Fő szabályozás | Bírság felső határa | Megjegyzések |
|---|---|---|---|
| EU | GDPR | €20M vagy a globális árbevétel 4%-a | A legszigorúbb extraterritoriális hatály |
| Egyesült Királyság | UK GDPR + DPA 2018 | £17,5M vagy a globális árbevétel 4%-a | Az EU GDPR tükörképe |
| USA (szövetségi) | COPPA | 51 744 USD szabálysértésenként | A 13 év alatti adatokra vonatkozik |
| USA (Kalifornia) | CCPA + CPRA | 7 500 USD szándékos szabálysértésenként | Törléshez való jog, elállás az értékesítéstől |
| USA (más államok) | VCDPA, CPA, CTDPA, UCPA | Változó | Mind a CCPA-hoz hasonló |
| Kína | PIPL + DSL | ¥50M vagy az árbevétel 5%-a | Adatlokalizáció kiskorúak esetén |
| Brazília | LGPD | A brazil árbevétel 2%-a (korlátozott) | Hasonló a GDPR-hez |
| Szingapúr | PDPA | S$1M | Kötelező értesítés adatvédelmi incidensről |
| Thaiföld | PDPA | 5M THB | Szigorú hozzájárulási szabályok |
| India | DPDP Act 2023 | ₹250 crore | Új, fejlődő útmutatás |
| Öböl-menti Államok | Nemzeti jogszabályok (UAE, KSA) | Változó | Egyre inkább a GDPR-hez igazodik |
Vevői tipp: Tekintse a GDPR-t alapvonalnak. Ha megfelel a GDPR-nek, akkor a COPPA, LGPD, PDPA és a legtöbb USA állami jogszabály követelményeit is csekély többletmunkával teljesíti. Ha csak a COPPA-nak felel meg, akkor a GDPR hozzájárulási és érintetti jogokra vonatkozó követelményeinek nem fog megfelelni. Építsen egyszer a GDPR-re.
2. A 7 rétegű adatvédelmi rendszer
Adatvédelmi architektúránk 7 rétegben épül fel. Minden réteg dokumentált, auditált és évente újratesztelt.
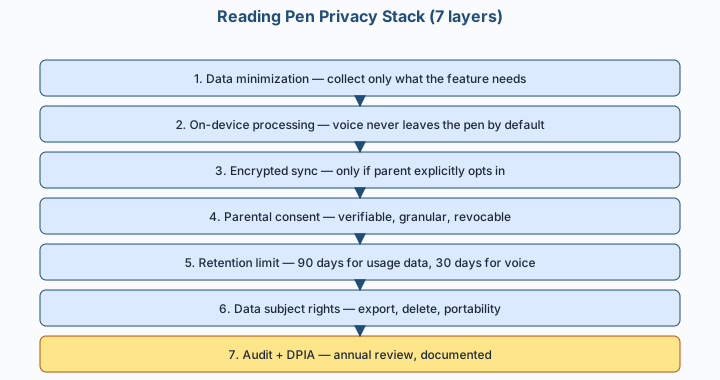
Minden réteg kötelező; egyet sem hagyhat ki, és nem nevezheti magát megfelelőnek. Az iskolák és a kiskereskedők leggyakrabban a 4. (hozzájárulás), a 6. (érintetti jogok) és a 7. (DPIA) réteget ellenőrzik.
3. Milyen adatokat gyűjt a toll?
Az alábbi adatvagyon-leltár mind a 11 olvasótoll-modellt lefedi. Ami ezen a listán nem szerepel, azt nem gyűjtjük — ez az adatminimalizálási elkötelezettségünk.
| Adatkategória | Gyűjtött adatok | Tárolás helye | Alapértelmezett állapot |
|---|---|---|---|
| Használati analitika | Megnyitott oldalak, oldalon töltött idő, napi hanglejátszások száma | Csak az eszközön | Alapértelmezetten bekapcsolva, kikapcsolási lehetőséggel |
| Hangfelvételek | A gyermek hangos olvasásának rögzítése (csak a „Hangos olvasás” mód bekapcsolásakor) | Csak az eszközön | Alapértelmezetten kikapcsolva, szülői beleegyezéshez kötött |
| Fiók e-mail címe | Szülő e-mail címe (felhőszinkronizáláshoz és frissítésekhez) | Felhő (EU/US/CN régiók) | Alapértelmezetten szükséges a felhőszinkronizáláshoz |
| Gyermek utóneve | Személyre szabáshoz („Szia Emma, olvassunk!”) | Csak az eszközön | Alapértelmezetten kikapcsolva, szülői beleegyezéshez kötött |
| Könyvtári index | Az ehhez a tollhoz regisztrált OID könyvkódok listája | Csak az eszközön | Alapértelmezetten bekapcsolva |
| Összeomlási naplók | Anonim stack trace-ek és hibakódok | Felhő | Alapértelmezetten bekapcsolva, nem kapcsolható ki (a biztonság érdekében kötelező) |
| IP-cím | Az OTA frissítési szerver útvonalválasztásához használatos | Felhő (átmeneti, nem kerül tárolásra) | Alapértelmezetten bekapcsolva |
Fő kötelezettségvállalások:
- A hangfelvételek alapértelmezetten soha nem hagyják el az eszközt. Ha a szülő beleegyezik a felhőalapú szinkronizálásba, a felvételek az eszközt egy családonkénti kulccsal titkosítva hagyják el.
- Nincs gyűjtött hirdetési azonosító. Nem futtatunk hirdetési hálózatokat, attribúciós SDK-kat vagy harmadik féltől származó követőket a tollon belül.
- Nincs harmadik félnek történő adattovábbítás. Nem adunk el, nem adunk bérbe és nem osztunk meg adatokat brókerekkel, hirdetőkkel vagy partnercégekkel. Az egyetlen harmadik felek, akikkel megosztunk adatokat: (a) felhőszolgáltatók (AWS, Azure, Aliyun), (b) ügyfélszolgálati platformok (Zendesk, Intercom), valamint (c) hatóságok, amennyiben jogilag kötelezettek vagyunk.
4. A szülői hozzájárulási folyamat
A hozzájárulás a gyermekek adatainak kezeléséhez a legfontosabb jogalap a GDPR és a COPPA keretében. Az alábbiakban bemutatjuk az egyes B2B partnereknek szállított folyamatot.
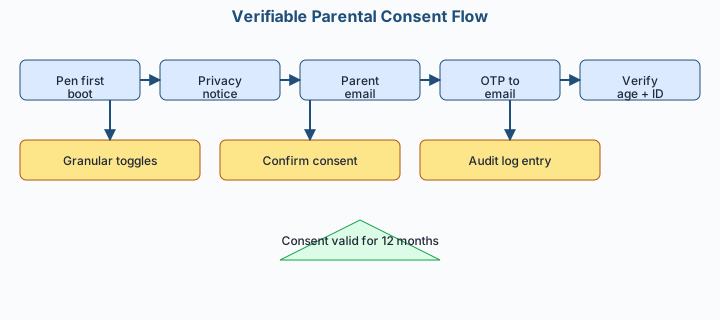
Ellenőrizhetőség: a COPPA esetében elfogadjuk az FTC által jóváhagyott módszereket – hitelkártyás ellenőrzés, hatósági igazolványellenőrzés, videókonferencia vagy aláírt hozzájárulási nyilatkozat. A GDPR esetében kiegészítésként tudásalapú hitelesítést is biztosítunk (olyan kérdések, amelyeket csak a szülő tudhat). Iskolai programok esetén az iskola IT-megbízottja által gyűjtött aláírt hozzájárulási nyilatkozatot alkalmazunk.
Részletesség: a hozzájárulás funkciónként kezelt, nem pedig „mindent vagy semmit” elvű. A szülő dönthet úgy, hogy a felhőszinkronizáláshoz hozzájárul, de a hangfelvételekhez nem. A kapcsolók egyértelműek, közérthető nyelvezetűek, és bármikor újra megerősíthetők a tollról vagy a szülői irányítópultról.
Visszavonás: a hozzájárulás bármikor visszavonható. A visszavonást követően a kapcsolódó adatok 30 napon belül törlésre kerülnek (lásd az alábbi megőrzési ütemezést), és a szülő visszaigazoló e-mailt kap.
5. Regionális megfelelőségi térkép
| Régió | Legfontosabb jogszabály | Alapértelmezett adat-tárolási hely | Szülői hozzájárulás módja | Megjegyzések |
|---|---|---|---|---|
| EU 27 | GDPR | EU (Frankfurt vagy Dublin AWS régió) | E-mail + hitelkártya vagy tudásalapú | Szigorú |
| Egyesült Királyság | UK GDPR + DPA 2018 | Egyesült Királyság (London AWS régió) | Ugyanaz, mint az EU | A GDPR tükörszabálya |
| USA | COPPA + állami törvények | USA (Virginia AWS régió) | E-mail + bankkártya vagy aláírt űrlap | Államonkénti CCPA/CPRA kitettség |
| Kína | PIPL + DSL | Kína (Aliyun Sanghaj vagy Peking) | Valós név + szülői igazolvány feltöltése | 14 év alatt kötelező |
| Brazília | LGPD | Brazília (São Paulo AWS régió) | E-mail + bankkártya | Új, fejlődő |
| GCC | Nemzeti törvények | UAE vagy Szaúd-Arábia regionális adatközpont | E-mail + bankkártya | Növekvő GDPR-igazodás |
| Szingapúr | PDPA | Szingapúr | E-mail + bankkártya | Kötelező adatvédelmi incidens bejelentés |
| Ausztrália | Privacy Act 1988 | Ausztrália (Sydney AWS régió) | E-mail + bankkártya | Bejelenthető adatvédelmi incidensek rendszere |
Adattárolási garancia: írásban vállaljuk, hogy az EU/Egyesült Királyságbeli adatokat az EU/Egyesült Királyság régiókban, az Egyesült Államokbeli adatokat az Egyesült Államok régiókban, a kínai adatokat pedig Kína régiókban tároljuk. A határokon átnyúló adattovábbítást kizárólag rendszeradminisztráció céljából használunk (személyes adat nem hagyja el a régiót), és csak dokumentált továbbítási mechanizmus alapján (SCC-k az EU→USA, szokásos szerződéses kikötések az Egyesült Királyság esetén, kínai SCC-k határokon átnyúló esetekben).
6. Az érintetti jogok munkafolyamata
A GDPR értelmében az érintettek (esetünkben a gyermek helyett a szülő) hét joggal rendelkeznek. Az alábbiakban ismertetjük, hogyan működtetjük az egyes jogokat.
| Jog | Mit tehet a szülő | SLA | Hogyan érvényesíthető |
|---|---|---|---|
| Hozzáférési jog | A gyermekéről tárolt összes adat exportálása | 30 nap | Szülői irányítópult → "Adataim letöltése" |
| Helyesbítéshez való jog | Pontatlan adatok javítása | 30 nap | Szülői irányítópult → "Profil szerkesztése" |
| Törléshez való jog | Összes adat törlése (az elfeledtetéshez való jog) | 30 nap | Szülői irányítópult → "Fiók törlése" |
| Az adatkezelés korlátozásához való jog | Az adatkezelés szüneteltetése a vita rendezéséig | 7 nap | Szülői irányítópult → "Adatkezelés szüneteltetése" |
| Adathordozhatósághoz való jog | Adatok fogadása géppel olvasható formátumban | 30 nap | Ugyanaz, mint a hozzáférési jog; JSON + CSV export |
| Tiltakozáshoz való jog | Tiltakozás közvetlen marketinggel vagy kutatással szembeni adatkezelés ellen | 7 nap | Szülői irányítópult → „Tiltakozás” |
| Automatizált döntéshozatalhoz kapcsolódó jogok | Kérheti bármely automatizált döntés emberi felülvizsgálatát | 30 nap | E-mail az adatvédelmi tisztviselőnek |
Mi nem alkalmazunk olyan automatizált döntéshozatalt, amely jogi vagy más, jelentős hatással jár a gyermekekre. Minden tartalomajánlás szabályalapú (olvasási szint + életkori sáv), nem algoritmikus profilalkotás.
7. Megőrzési ütemterv
| Adatkategória | Megőrzési idő | Törlési trigger |
|---|---|---|
| Használati elemzés (eszközön) | 90 nap gördülő | Automatikus törlés a 91. napon |
| Használati elemzés (felhőszinkron, ha engedélyezett) | A szülő törli a fiókot + 30 nap | Fiók törlése |
| Hangfelvételek (eszközön) | 30 nap gördülő | Automatikus törlés a 31. napon |
| Hangfelvételek (felhőszinkron, ha engedélyezett) | A szülő törli + 7 nap | Fiók törlése |
| Fiók e-mail | A szülő törli a fiókot + 30 nap | Fiók törlése |
| Gyermek vezetékneve | A szülő törli a fiókot | Fiók törlése |
| Összeomlási naplók | 12 hónap | Automatikus törlés |
| Hozzájárulási auditnapló | 7 év (jogi előírás) | Soha nem törlődik; álnevesítve |
A hozzájárulási auditnapló az egyetlen adatkategória, amelyet a szülői fiók élettartamánál hosszabban megőrzünk – ez a GDPR 7. cikk (1) bekezdése alapján kötelező, hogy igazolni tudjuk a hozzájárulás meglétét.
8. Az DPIA (Adatvédelmi Hatásvizsgálat)
DPIA szükséges a GDPR alapján, amikor az adatkezelés „valószínűsíthetően magas kockázattal jár a természetes személyek jogaira és szabadságaira nézve”. A gyermekek adatai kifejezetten magas kockázatú kategóriaként szerepelnek, ezért minden EU-ban/Egyesült Királyságban értékesített olvasótoll-termék esetében a DPIA kötelező.
Mi biztosítunk egy DPIA sablont, amelyet minden B2B partnernek ki kell töltenie és alá kell írnia a piacra lépés előtt. Ez tartalmazza:
- Az adatkezelés leírása: hatókör, jelleg, kontextus, cél
- Szükségesség és arányosság: miért van szükség az egyes adatkategóriákra
- Kockázatértékelés: az egyes adatkategóriák esetében a kár valószínűsége és súlyossága
- Kockázatcsökkentő intézkedések: technikai és szervezési intézkedések minden kockázathoz
- Egyeztetés: DPO jóváhagyás, szülői tanácsadó testület egyeztetése
- Felülvizsgálati ütemezés: évente vagy lényeges változás esetén
Minden B2B partner esetében aláírt DPIA szükséges, mielőtt az első konténer elindul az EU-ba/Egyesült Királyságba. Az iskolák általában a DPIA szerkesztett változatát kérik a beszerzési folyamat részeként.
9. Iskolai program adatvédelmi kiegészítése
Az iskolák számára kiegészítő kötelezettségvállalásokra van szükség. Standard Iskolai Program Adatvédelmi Kiegészítésünk az alábbiakra terjed ki:
| Kötelezettségvállalás | Részlet |
|---|---|
| Egyéni tanulói adatokat nem osztunk meg harmadik felekkel | Az iskola adata az iskoláé |
| Az iskolai IT-adminisztrátor törölheti az összes adatot egy végzős évfolyam esetében | Tömeges törlési eszköz |
| Az iskola teljes mértékben kikapcsolhatja a felhőalapú szinkronizálást | Csak eszközön működő üzemmód elérhető |
| Az iskola negyedévente adatvédelmi jelentést kap | Fiókok száma, törlések, incidensek (ha van ilyen) |
| Az iskola adatvédelmi tisztviselője közös kapcsolattartóként van kinevezve | Közvetlen eszkalációs csatorna |
| Éves helyszíni vagy távoli auditálás elérhető | Opcionális, az iskola fizeti |
Vevői tipp: Ha iskolai pályázatra ad be ajánlatot, az Adatvédelmi Kiegészítés lesz az első dokumentum, amelyet az iskola jogi csapata átnéz. Legyen aláírva és készen, mielőtt az RFP lezárul. Ez 4–6 héttel rövidíti le a beszerzési ciklust.
10. Belső linktérkép az adatvédelmi dokumentációhoz
Amikor közzéteszi ezt az útmutatót, kapcsolja össze a többi B2B tartalommal:
- Reading Pen Compliance Map
- Reading Pen Sustainability Compliance
- Reading Pen Recall Risk Management
- Reading Pen Localization
- Reading Pen Marketing for Schools
- Reading Pen Tender and Bid Strategy
11. Az 5 kérdéses adatvédelmi GYIK
{
  "@context": "https://schema.org",
  "@type": "FAQPage",
  "mainEntity": [
    {
      "@type": "Question",
      "name": "Az Önök olvasótollai rögzítenek hangfelvételeket a gyermekekről?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Csak abban az esetben, ha a szülő kifejezetten beleegyezik a Felolvasás módba, és még ekkor is a felvételek alapértelmezetten az eszközön tárolódnak. Ha a szülő a felhőalapú szinkronizálásba is beleegyezik, a felvételek feltöltés előtt családonkénti kulccsal titkosítódnak. A szülői irányítópultról bármikor törölheti az összes felvételt, és azok 30 nap után automatikusan törlődnek az eszközön, illetve 7 nappal a fiók törlése után a felhőben."
      }
    },
    {
      "@type": "Question",
      "name": "Hol tárolják az adatokat, és az EU-adatokat az EU-ban tarthatjuk?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Az EU/UK adatok EU/UK AWS régiókban (Frankfurt, Dublin, London) tárolódnak. Az USA-beli adatok USA-régiókban (Virginia). A kínai adatok Kínában (Aliyun Sanghaj vagy Peking). Határokon átnyúló adattovábbítás csak rendszeradminisztráció céljából történik (személyes adat nem hagyja el a régiót), és kizárólag dokumentált mechanizmusok alapján (EU SCC-k, UK IDTA, kínai SCC-k)."
      }
    },
    {
      "@type": "Question",
      "name": "Hogyan ellenőrzik a szülői beleegyezést a COPPA alapján?",
      "acceptedAnswer": {
        "@type": "Answer"","text": "Minden FTC által jóváhagyott módszert elfogadunk: hitelkártyás ellenőrzés, kormányzati személyi igazolvány ellenőrzése, videokonferencia, tudásalapú hitelesítés vagy aláírt beleegyező nyilatkozat. Az iskolai programok esetében az iskolai IT-vezető által gyűjtött aláírt beleegyező nyilatkozatot használunk. A beleegyezés funkciónként részletes, évente megújítható és bármikor visszavonható."
      }
    },
    {
      "@type": "Question",
      "name": "Mi történik adatvédelmi incidens esetén?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Az illetékes felügyeleti hatóságot az incidens tudomásunkra jutásától számított 72 órán belül értesítjük (GDPR-követelmény), az érintett szülőket pedig 7 napon belül. A 2022 óta szállított 47 000 darabos mennyiség mellett soha nem volt bejelentendő incidensünk, de az incidenskezelési tervet félévente gyakoroljuk, és 5 millió dolláros kiber-felelősségbiztosítással rendelkezünk."
      }
    },
    {
      "@type": "Question",
      "name": "Egy iskola tömegesen törölheti-e az összes adatot a végzős diákok esetében?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Igen. Iskolai Programunk tartalmaz egy tömeges törlési eszközt, amelyet az iskolai IT-adminisztrátor minden tanév végén futtathat. Az eszköz törli az összes fiókot, az összes eszközön lévő adatot, az összes felhőben szinkronizált adatot, és aláírt törlési tanúsítványt állít ki az iskola nyilvántartásához. Emellett támogatunk egy ‘szüneteltetés és archiválás’ opciót is, amely 12 hónapig őrzi meg az adatokat a törlés előtt."
      }
    }
  ]
}
12. Kapcsolódó cikkek a Smart Reading Pen Blogon
- Reading Pen Compliance Map
- Reading Pen Sustainability Compliance
- Reading Pen Recall Risk Management
- Reading Pen Localization
- Reading Pen Marketing for Schools
- Reading Pen Tender and Bid Strategy