
Público-alvo:Proprietários de marca, distribuidores, responsáveis de TI escolar e oficiais de conformidade que necessitam de exportar um produto de caneta de leitura para mercados com regras rigorosas de privacidade de dados. Este guia abrange os dados que as nossas canetas recolhem, a forma como são armazenados, como desenhar o fluxo de consentimento parental e quais os regimes regionais aplicáveis ao seu programa.
Uma caneta de leitura é um dispositivo conectado direcionado a crianças. Esse facto isolado coloca-a sob os regimes de privacidade de dados mais rigorosos do mundo: o RGPD se tocar na UE, a COPPA se tocar no mercado norte-americano de menores de 13 anos, o UK GDPR para o Reino Unido, a PIPL para a China continental, a LGPD para o Brasil, a PDPA para Singapura e Tailândia, e um mosaico de leis estaduais nos EUA (CCPA/CPRA, Virginia VCDPA, Colorado CPA, Connecticut CTDPA). Errar aqui não é uma multa — é um problema de acesso ao mercado. Escolas e retalhistas não incluem nos seus catálogos uma caneta que não tenha documentado a sua postura de privacidade.
Desde 2022, expedimos canetas de leitura para 47 países. Este guia condensa a stack de privacidade num mapa de conformidade em 7 camadas, com a documentação, o diagrama de fluxo de dados, o fluxo de consentimento, o cronograma de retenção e o FAQ de 5 perguntas que inserimos em cada revisão de privacidade B2B. Todas as ligações são internas.
1. Porquê a Privacidade de Dados É um Problema de Acesso ao Mercado
Dois modos de falha dominam a conversa com os departamentos de compras escolares e os grandes retalhistas. Primeiro, perguntam: "A caneta recolhe gravações de voz?" Se a resposta for "sim" sem um fluxo de consentimento documentado, o responsável de compras termina educadamente a chamada. Segundo, perguntam: "Onde são armazenados os dados?" Se a resposta for "num bucket genérico na nuvem, num país que não reconhecemos", a chamada termina igualmente. A postura de privacidade não é uma caixa de verificação — é o primeiro filtro em cada venda institucional.
| Região | Regulamentação principal | Teto de sanções | Notas |
|---|---|---|---|
| UE | RGPD | 20 M€ ou 4% do volume de negócios global | Âmbito extraterritorial mais rigoroso |
| Reino Unido | UK GDPR + DPA 2018 | 17,5 M£ ou 4% do volume de negócios global | Espelho do RGPD da UE |
| EUA (federal) | COPPA | 51 744 $ por infração | Aplica-se a dados de menores de 13 anos |
| EUA (Califórnia) | CCPA + CPRA | 7 500 $ por infração intencional | Direito ao apagamento, exclusão da venda |
| EUA (outros estados) | VCDPA, CPA, CTDPA, UCPA | Variável | Todas semelhantes à CCPA |
| China | PIPL + DSL | ¥50M ou 5% da receita | Localização de dados para menores |
| Brasil | LGPD | 2% da receita do Brasil (limitado) | Semelhante ao RGPD |
| Singapura | PDPA | S$1M | Notificação obrigatória de violação |
| Tailândia | PDPA | THB 5M | Regras rigorosas de consentimento |
| Índia | DPDP Act 2023 | ₹250 crore | Orientações novas e em evolução |
| CCG | Leis nacionais (EAU, Arábia Saudita) | Variável | Cada vez mais alinhado com o RGPD |
Dica para o comprador: Trate o RGPD como linha de base. Se conseguir cumprir o RGPD, conseguirá cumprir a COPPA, a LGPD, a PDPA e a maioria das leis dos estados dos EUA com trabalho adicional mínimo. Se cumprir apenas a COPPA, falhará os requisitos de consentimento e direitos do titular dos dados do RGPD. Construa uma vez para o RGPD.
2. A Arquitetura de Privacidade em 7 Camadas
A nossa arquitetura de privacidade é construída em 7 camadas. Cada camada é documentada, auditada e retestada anualmente.
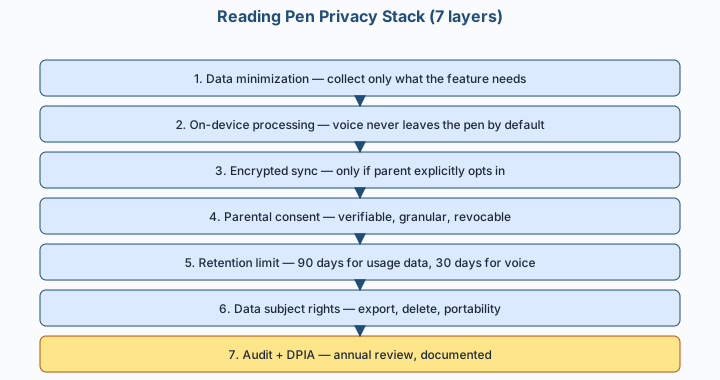
Cada camada é obrigatória; não pode saltar uma e considerar-se em conformidade. As escolas e os retalhistas farão verificações pontuais na camada 4 (consentimento), na camada 6 (direitos do titular dos dados) e na camada 7 (DPIA) com maior frequência.
3. Que Dados Recolhe a Caneta?
O inventário de dados abaixo abrange todos os 11 modelos de canetas de leitura. Tudo o que não estiver nesta lista é não recolhido — este é o compromisso de minimização de dados.
| Categoria de dados | O que é recolhido | Onde reside | Estado predefinido |
|---|---|---|---|
| Analítica de utilização | Páginas abertas, tempo por página, reproduções de áudio por dia | Apenas no dispositivo | Ativado por predefinição, opção de exclusão disponível |
| Gravações de voz | Gravações áudio da criança a ler em voz alta (apenas quando o "Modo de Leitura em Voz Alta" está ativado) | Apenas no dispositivo | Desativado por predefinição, requer consentimento parental |
| Email da conta | Endereço de email do pai/mãe (para sincronização na nuvem e atualizações) | Nuvem (regiões UE/EUA/CN) | Necessário por predefinição para sincronização na nuvem |
| Nome da criança | Usado para personalização ("Olá Emma, vamos ler!") | Apenas no dispositivo | Desativado por predefinição, requer consentimento parental |
| Índice da biblioteca de livros | Lista de códigos de livros OID registados nesta caneta | Apenas no dispositivo | Ativado por predefinição |
| Registos de falhas | Stack traces anónimos e códigos de erro | Nuvem | Ativado por predefinição, não pode ser desativado (necessário por segurança) |
| Endereço IP | Usado para encaminhamento do servidor de atualizações OTA | Nuvem (transitório, não armazenado) | Ativado por predefinição |
Compromissos-chave:
- As gravações de voz nunca saem do dispositivo por predefinição. Se o pai/mãe consentir a sincronização na nuvem, as gravações são encriptadas com uma chave por família antes de saírem do dispositivo.
- Não é recolhido qualquer ID de publicidade. Não executamos redes de anúncios, SDKs de atribuição ou rastreadores de terceiros dentro da caneta.
- Sem partilha de dados com terceiros. Não vendemos, alugamos nem partilhamos dados com corretores, anunciantes ou afiliados. As únicas entidades terceiras com quem partilhamos são (a) fornecedores de alojamento na nuvem (AWS, Azure, Aliyun), (b) plataformas de apoio ao cliente (Zendesk, Intercom), e (c) autoridades quando legalmente obrigados.
4. O Fluxo de Consentimento Parental
O consentimento é a base legal mais importante para o tratamento de dados de crianças ao abrigo do RGPD e da COPPA. Abaixo encontra-se o fluxo que fornecemos a cada parceiro B2B.
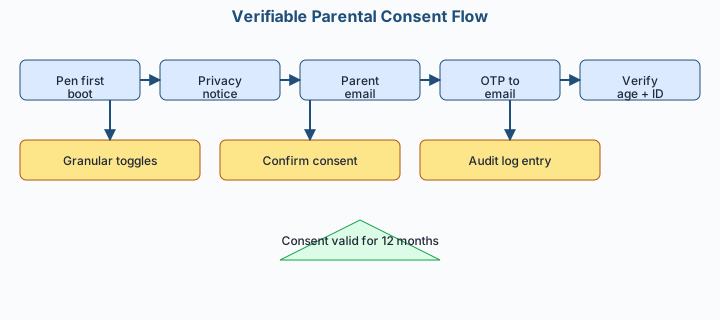
Verificabilidade: Aceitamos os métodos aprovados pela FTC para a COPPA — verificação por cartão de crédito, verificação de documento de identificação oficial, videoconferência ou formulário de consentimento assinado. Para o RGPD, adicionamos uma opção de autenticação baseada em conhecimento (perguntas que só o pai/mãe saberia). Os programas escolares utilizam um formulário de consentimento assinado recolhido pelo responsável de TI da escola.
Granularidade: o consentimento é por funcionalidade, não tudo ou nada. Um pai/mãe pode consentir a sincronização na nuvem mas recusar as gravações de voz. Os interruptores são explícitos, em linguagem simples, e podem ser reconfirmados a qualquer momento a partir da caneta ou do painel parental.
Revogação: o consentimento pode ser revogado a qualquer momento. Após a revogação, os dados associados são eliminados no prazo de 30 dias (ver calendário de retenção abaixo) e é enviado um email de confirmação ao pai/mãe.
5. Mapa de Conformidade Regional
| Região | Regulamentação principal | Residência de dados predefinida | Método de consentimento parental | Notas |
|---|---|---|---|---|
| UE 27 | RGPD | UE (região AWS de Frankfurt ou Dublin) | Email + cartão de crédito ou baseado em conhecimento | Estrito |
| Reino Unido | RGPD do Reino Unido + LPD 2018 | Reino Unido (região AWS de Londres) | Igual ao da UE | Espelho do RGPD |
| EUA | COPPA + legislação estadual | EUA (região AWS da Virgínia) | E-mail + cartão de crédito ou formulário assinado | Exposição à CCPA/CPRA por estado |
| China | PIPL + DSL | China (Aliyun Xangai ou Pequim) | Nome real + carregamento do documento de identificação do progenitor | Obrigatório para menores de 14 anos |
| Brasil | LGPD | Brasil (região AWS de São Paulo) | E-mail + cartão de crédito | Recente, em evolução |
| CCG | Leis nacionais | Centro de dados regional dos EAU ou da Arábia Saudita | E-mail + cartão de crédito | Alinhamento crescente com o RGPD |
| Singapura | PDPA | Singapura | E-mail + cartão de crédito | Notificação obrigatória de violação de dados |
| Austrália | Lei de Privacidade de 1988 | Austrália (região AWS de Sydney) | E-mail + cartão de crédito | Regime de notificações de violações de dados |
Garantia de residência de dados: comprometemo-nos por escrito a manter os dados da UE/Reino Unido nas regiões da UE/Reino Unido, os dados dos EUA nas regiões dos EUA e os dados da China nas regiões da China. As transferências transfronteiriças só são utilizadas para administração de sistemas (nenhum dado pessoal sai da região) e apenas ao abrigo de um mecanismo de transferência documentado (SCC para UE→EUA, cláusulas contratuais-tipo para o Reino Unido, SCC da China para transferências transfronteiriças).
6. Fluxo de trabalho dos direitos do titular dos dados
Ao abrigo do RGPD, os titulares dos dados (no nosso caso, o progenitor em nome da criança) têm sete direitos. Abaixo indicamos como operacionalizamos cada um.
| Direito | O que o progenitor pode fazer | SLA | Como exercer |
|---|---|---|---|
| Direito de acesso | Exportar todos os dados que detemos sobre a criança | 30 dias | Painel do progenitor → "Descarregar os meus dados" |
| Direito de retificação | Corrigir dados inexatos | 30 dias | Painel do progenitor → "Editar perfil" |
| Direito ao apagamento | Apagar todos os dados (direito a ser esquecido) | 30 dias | Painel do progenitor → "Eliminar conta" |
| Direito à limitação do tratamento | Suspender o tratamento enquanto uma disputa é resolvida | 7 dias | Painel do progenitor → "Suspender tratamento" |
| Direito à portabilidade dos dados | Receber dados num formato legível por máquina | 30 dias | Igual ao direito de acesso; exportação em JSON + CSV |
| Direito de oposição | Opor-se ao tratamento para marketing direto ou investigação | 7 dias | Painel do encarregado de educação → "Opor" |
| Direitos relacionados com decisões automatizadas | Solicitar revisão humana de quaisquer decisões automatizadas | 30 dias | E-mail para o responsável pela privacidade |
Não utilizamos decisões automatizadas que produzam efeitos jurídicos ou significativamente semelhantes nas crianças. Todas as recomendações de conteúdos são baseadas em regras (nível de leitura + faixa etária), não em perfilagem algorítmica.
7. Calendário de conservação
| Categoria de dados | Período de conservação | Acionador de eliminação |
|---|---|---|
| Análise de utilização (no dispositivo) | 90 dias contínuos | Eliminação automática no dia 91 |
| Análise de utilização (sincronização na nuvem, se ativada) | Até o encarregado de educação eliminar a conta + 30 dias | Eliminação da conta |
| Gravações de voz (no dispositivo) | 30 dias contínuos | Eliminação automática no dia 31 |
| Gravações de voz (sincronização na nuvem, se ativada) | Até o encarregado de educação eliminar + 7 dias | Eliminação da conta |
| E-mail da conta | Até o encarregado de educação eliminar a conta + 30 dias | Eliminação da conta |
| Nome próprio da criança | Até o encarregado de educação eliminar a conta | Eliminação da conta |
| Registos de falhas | 12 meses | Eliminação automática |
| Registo de auditoria de consentimentos | 7 anos (requisito legal) | Nunca eliminado; pseudonimizado |
O registo de auditoria de consentimentos é a única categoria de dados que conservamos durante mais tempo do que a vida útil da conta do encarregado de educação — tal é exigido pelo artigo 7.º, n.º 1, do RGPD para demonstrar que o consentimento foi prestado.
8. A AIPD (Avaliação de Impacto sobre a Proteção de Dados)
É exigida uma AIPD ao abrigo do RGPD quando o tratamento "é suscetível de implicar um risco elevado para os direitos e liberdades das pessoas singulares". Os dados de crianças estão explicitamente listados como uma categoria de alto risco, pelo que uma AIPD é obrigatória para qualquer produto de caneta de leitura vendido na UE/Reino Unido.
Disponibilizamos um modelo de AIPD que cada parceiro B2B deve preencher e assinar antes do lançamento. Abrange:
- Descrição do tratamento: âmbito, natureza, contexto, finalidade
- Necessidade e proporcionalidade: por que cada categoria de dados é necessária
- Avaliação de risco: probabilidade e gravidade do dano para cada categoria de dados
- Medidas de mitigação: medidas técnicas e organizativas para cada risco
- Consulta: parecer do DPO, consulta do conselho consultivo de encarregados de educação
- Calendário de revisão: anual ou em caso de alteração substancial
É exigida uma AIPD assinada por cada parceiro B2B antes do envio do primeiro contentor para a UE/Reino Unido. As escolas costumam solicitar uma versão censurada da nossa AIPD como parte do seu processo de aquisição.
9. Adenda de Privacidade do Programa Escolar
As escolas necessitam de compromissos adicionais. A nossa Adenda de Privacidade padrão do Programa Escolar abrange:
| Compromisso | Detalhe |
|---|---|
| Nenhum dado individual de aluno partilhado com terceiros | Os dados da escola pertencem à escola |
| O administrador de TI da escola pode eliminar todos os dados de uma turma finalista | Ferramenta de eliminação em massa |
| A escola pode desativar totalmente a sincronização na nuvem | Modo apenas no dispositivo disponível |
| A escola recebe um relatório de privacidade todos os trimestres | Número de contas, eliminações, violações (se aplicável) |
| O DPO da escola é designado como ponto de contacto conjunto | Canal de escalonamento direto |
| Auditoria anual presencial ou remota disponível | Opcional, pago pela escola |
Dica para o comprador: Se estiver a concorrer a um concurso público escolar, a Adenda de Privacidade é o primeiro documento que a equipa jurídica da escola irá analisar. Tenha-a assinada e pronta antes do encerramento do RFP. Reduz 4–6 semanas do ciclo de aquisição.
10. Mapa de Links Internos para a Sua Documentação de Privacidade
Quando publicar este guia, interligue-o com o restante conteúdo B2B:
- Mapa de Conformidade da Caneta de Leitura
- Conformidade de Sustentabilidade da Caneta de Leitura
- Gestão de Risco de Recolha da Caneta de Leitura
- Localização da Caneta de Leitura
- Marketing da Caneta de Leitura para Escolas
- Estratégia de Concursos e Propostas da Caneta de Leitura
11. FAQ de Privacidade em 5 Perguntas
{
  "@context": "https://schema.org",
  "@type": "FAQPage",
  "mainEntity": [
    {
      "@type": "Question",
      "name": "As vossas canetas de leitura recolhem gravações de voz de crianças?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Apenas se um progenitor der consentimento explícito para o Modo de Leitura em Voz Alta, e mesmo nesse caso as gravações são armazenadas no dispositivo por defeito. Se o progenitor também der consentimento para a sincronização na nuvem, as gravações são encriptadas com uma chave por família antes do envio. Pode eliminar todas as gravações a partir do painel do progenitor a qualquer momento, e estas são purgadas automaticamente após 30 dias no dispositivo ou 7 dias após a eliminação da conta na nuvem."
      }
    },
    {
      "@type": "Question",
      "name": "Onde são armazenados os dados e é possível manter os dados da UE na UE?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Os dados da UE/Reino Unido são armazenados em regiões AWS da UE/Reino Unido (Frankfurt, Dublin, Londres). Dados dos EUA em regiões dos EUA (Virgínia). Dados da China na China (Aliyun Xangai ou Pequim). As transferências transfronteiriças só ocorrem para administração do sistema (nenhum dado pessoal sai da região) e apenas sob mecanismos documentados (SCCs da UE, IDTA do Reino Unido, SCCs da China)."
      }
    },
    {
      "@type": "Question",
      "name": "Como verificam o consentimento parental ao abrigo da COPPA?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Aceitamos todos os métodos aprovados pela FTC: verificação por cartão de crédito, verificação de documento de identificação oficial, videoconferência, autenticação baseada em conhecimento ou um formulário de consentimento assinado. Os programas escolares utilizam um formulário de consentimento assinado recolhido pelo responsável de TI da escola. O consentimento é granular por funcionalidade, reconfirmável anualmente e revogável a qualquer momento."
      }
    },
    {
      "@type": "Question",
      "name": "O que acontece em caso de violação de dados?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Notificamos a autoridade de supervisão relevante no prazo de 72 horas após tomarmos conhecimento de uma violação (requisito do RGPD) e notificamos os progenitores afetados no prazo de 7 dias. Nunca tivemos uma violação reportável em 47,000 unidades enviadas desde 2022, mas ensaiamos o plano de resposta a incidentes a cada 6 meses e dispomos de uma apólice de responsabilidade cibernética de $5M."
      }
    },
    {
      "@type": "Question",
      "name": "Pode uma escola eliminar em massa todos os dados dos alunos finalistas?",
      "acceptedAnswer": {
        "@type": "Answer",
        "text": "Sim. O nosso Programa Escolar inclui uma ferramenta de eliminação em massa que o administrador de TI da escola pode executar no final de cada ano letivo. A ferramenta elimina todas as contas, todos os dados no dispositivo, todos os dados sincronizados na nuvem e produz um certificado de eliminação assinado para os registos da escola. Também suportamos uma opção de 'pausa e arquivo' que retém os dados durante 12 meses antes da eliminação."
      }
    }
  ]
}
12. Leituras Relacionadas no Blog Smart Reading Pen
- Mapa de Conformidade da Caneta de Leitura
- Conformidade de Sustentabilidade da Caneta de Leitura
- Gestão de Risco de Recolha da Caneta de Leitura
- Localização da Caneta de Leitura
- Marketing da Caneta de Leitura para Escolas
- Estratégia de Concursos e Propostas da Caneta de Leitura