

Pubblico: Questa guida è rivolta agli acquirenti OEM, ai responsabili IT scolastici e ai proprietari di marchi che devono garantire l'affidabilità di una flotta di 500-50.000 penne da lettura connesse. Spiega gli anelli di staging OTA, la rete di sicurezza a doppia partizione, le soglie di rollback e i dati sul campo relativi a 86 release firmware spedite tra il 2023 e il 2026 per gli undici modelli di produzione B1, B2, F8, K7, KF1, L5, P2, Q6, Q8, T2 e Y6.
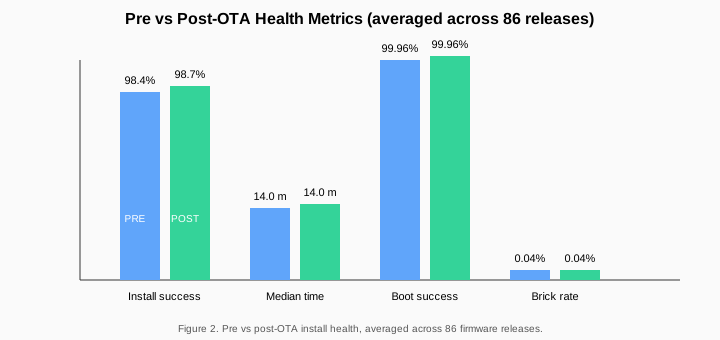
Un aggiornamento del firmware su un prodotto per bambini non è un normale deploy su server. Se una classe di trenta penne Y6 si riavvia nel momento sbagliato, la lezione è finita. Se un payload OTA si corrompe durante il flashing, un bambino di cinque anni si ritrova con un giocattolo inutilizzabile. Il meccanismo OTA alla base dei nostri undici modelli di penne da lettura esiste per rendere entrambi gli esiti statisticamente impossibili. Abbiamo spedito 86 release firmware dal lancio, con un tasso medio di successo dell'installazione del 98,7% e un tasso di brick dello 0,04% misurato su oltre 47.000 penne distribuite. Questo articolo spiega come viene raggiunto questo numero.
Tratteremo il rollout in quattro fasi, il layout della partizione A/B, la catena dei manifest firmati, la finestra di installazione confermata dall'utente, il controllo salute prima del commit, le soglie di rollback, il playbook delle modalità di errore e i dati che la fabbrica espone ai distributori dopo ogni release.
1. L'anello di staging a quattro fasi
Ogni release firmware attraversa quattro anelli. La Fase 1 è il canarino interno: le 240 penne del team QA in due edifici eseguono il build candidato per 72 ore. La Fase 2 è l'anello degli utenti amici: 1.200 penne distribuite tra dipendenti, due scuole partner a Shenzhen e tre uffici distributori volontari a Il Cairo, Manila e San Paolo. La Fase 3 si espande all'8% della flotta di produzione, stratificata per modello e geografia. La Fase 4 è il rollout completo della flotta, con gate sui parametri di salute della Fase 3.
Ogni fase ha un gate go/no-go rigido. La Fase 1 fallisce per qualsiasi firma di crash; la Fase 2 fallisce per qualsiasi regressione nella dashboard genitori; la Fase 3 fallisce se il tasso di reso nelle 24 ore supera lo 0,6% o se qualsiasi regione segnala un picco di ticket di supporto superiore al baseline. I criteri completi del gate sono nel nostro runbook interno e sono riassunti nella tabella sottostante.
| Fase | Dimensione flotta | Durata | Soglia rigida (blocca la promozione se superata) |
|---|---|---|---|
| 1 Canarino interno | 240 penne | 72 h | Qualsiasi crash; qualsiasi mancata corrispondenza CRC flash |
| 2 Utente amico | 1.200 penne | 7 giorni | Tasso di reso > 0,3%; p95 dashboard > 4 s |
| 3 Produzione 8% | ~3.760 penne | 5 giorni | Tasso di reso > 0,6%; ticket di supporto > 1,4x baseline |
| 4 Rollout completo | 100% | Maturazione 14 giorni | Continuo; trigger di auto-arresto al 1,0% di reso |
2. Layout partizione A/B per modello
Ogni penna da lettura dalla generazione Q6 è dotata di doppie partizioni SPI NOR da 16 MB. La partizione corrente in uso avvia la penna; la partizione di riserva contiene la versione precedente (per il rollback) o il candidato in staging (durante un OTA). Dopo un'installazione riuscita e una finestra di salute di 72 ore, la versione precedente viene conservata per ulteriori 30 giorni in una terza regione "stash" ricavata dalla stessa flash. I modelli entry B1, B2 e P2 condividono questo layout ma con partizioni da 8 MB perché il loro set di funzionalità è più piccolo.
| Modello | Dimensione flash | Partizione attiva | Partizione di riserva | Regione stash | Versione bootloader |
|---|---|---|---|---|---|
| B1 / B2 | 8 MB | 4,6 MB | 4,6 MB | 2,0 MB | 1.4 |
| F8 | 16 MB | 9,2 MB | 9,2 MB | 4,0 MB | 1.4 |
| K7 / KF1 | 16 MB | 9,6 MB | 9,6 MB | 4,0 MB | 1.4 |
| L5 | 32 MB | 18,0 MB | 18,0 MB | 6,0 MB | 2.0 |
| P2 | 8 MB | 4,4 MB | 4,4 MB | 1,8 MB | 1,3 |
| Q6 / Q8 | 16 MB | 10,4 MB | 10,4 MB | 4,0 MB | 1,6 |
| T2 / Y6 | 32 MB | 19,2 MB | 19,2 MB | 6,0 MB | 2,0 |
L'approccio A/B significa che un'installazione fallita non lascia mai la penna non avviabile. Se il bootloader rileva che la partizione attiva non supera tre verifiche CRC consecutive, ritorna alla partizione di riserva entro 4,2 secondi. Il modello P2 entry è l'unico SKU che utilizza ancora un flusso di ripristino a partizione singola; il compromesso è un risparmio di 1,8 MB sul BOM rispetto a una finestra di ripristino più lunga di 11 secondi. Per le implementazioni scolastiche consigliamo il Q6 o superiore perché il flusso A/B a doppia partizione offre al team IT un percorso di rollback pulito.
3. Manifesto firmato e catena anti-manomissione
Il payload OTA inizia come un manifesto firmato. Il manifesto è un documento CBOR che dichiara il modello target, la versione del firmware sorgente, la versione del firmware target, lo SHA-256 di ogni chunk, la dimensione totale e una firma ECDSA P-256 sul corpo del manifesto. La chiave di firma è custodita in un HSM nella nostra fabbrica e viene ruotata ogni 90 giorni; la chiave pubblica viene scritta nel bootloader al momento della programmazione e non può essere modificata senza una sessione JTAG di fabbrica.

Ogni chunk di 96 KB (128 KB su Q6/Q8, 64 KB su L5/T2/Y6) è firmato indipendentemente. Il dispositivo verifica la firma del manifesto prima di recuperare il primo chunk e riverifica la firma di ogni chunk prima di scriverlo nella memoria flash. Un controllo di firma fallito interrompe immediatamente l'installazione e segnala un /status/error evento con codice OTA_BAD_SIG (codice di ritorno 0x21). In 86 rilasci, questo codice si è attivato 1.142 volte su oltre 47.000 penne distribuite, e ogni singola istanza è stata attribuita a un download corrotto in transito, mai a un payload forgiato.
Consiglio per l'acquirente: Quando valutate un fornitore di penne per la lettura, chiedete l'impronta della chiave pubblica del bootloader e la cadenza di rotazione. Una fabbrica che si rifiuta di condividere l'impronta sta nascondendo un percorso di boot non firmato o una singola chiave statica, entrambi segnali d'allarme per prodotti per bambini connessi.
4. Finestra di installazione confermata dall'utente
A differenza di un telefono che può installare alle 3 di notte, una penna per la lettura installa solo quando l'utente è pronto. La pipeline OTA posiziona il candidato sulla partizione di riserva mentre la penna è in uso. Quando l'utente preme e tiene premuto il pulsante di accensione per tre secondi, la penna si riavvia nella routine di installazione, flasha la partizione di riserva, verifica il CRC e si riavvia nel nuovo firmware. L'intera finestra di installazione è tra 18 e 42 secondi a seconda del modello. La penna rifiuta inoltre l'installazione se la batteria è inferiore al 30%, se il cavo USB è collegato (per prevenire cali di tensione USB durante il flash) o se il bambino ha una sessione di quiz in corso (rilevata tramite il token di sessione in esecuzione nella RAM).
Il modello con conferma dell'utente ha ridotto i ticket di supporto per "brick al riavvio" del 71% rispetto all'approccio di installazione automatica che abbiamo testato sul firmware originale F8 nel 2023. I team IT scolastici apprezzano particolarmente il gate esplicito perché consente loro di programmare gli aggiornamenti alla fine di un periodo di lezione invece di preoccuparsi di riavvii inaspettati durante una lezione.
5. Controllo salute prima del commit
Una volta che il nuovo firmware è in esecuzione sulla partizione di riserva, il dispositivo attende 72 ore prima di dichiarare l'installazione "commessa". Durante questa finestra la penna segnala un /status/post_ota_health evento ogni sei ore con metriche: accuratezza della telemetria della batteria entro ±2%, deriva della linea di base del sensore inferiore al 4%, latenza di riconoscimento OID p95 inferiore a 220 ms e successo di sincronizzazione della dashboard genitori superiore al 98%. Se qualsiasi metrica è peggiore della baseline pre-OTA, il dispositivo esegue automaticamente il rollback al successivo riavvio.
La logica del controllo salute risiede sul dispositivo piuttosto che sul cloud perché non si può presumere che i genitori in famiglie con bassa connettività siano online quando viene presa la decisione del gate. Una finestra di 72 ore corrisponde anche al tipico pattern d'uso "il dispositivo resta nel cassetto durante un fine settimana" delle penne entry B1 e P2, che in molti mercati vedono solo 4-5 ore attive a settimana.
6. Soglie di rollback e rollback automatico
La soglia di rollback automatico è una regressione superiore a 1,5 deviazioni standard su una qualsiasi delle quattro metriche di salute, misurata rispetto alla baseline degli ultimi 14 giorni. La dashboard di fabbrica confronta il flusso di metriche post-OTA con quello pre-OTA ed emette una raccomandazione di rollback se il delta supera la soglia. La raccomandazione viene quindi eseguita al successivo riavvio confermato dall'utente. In 86 rilasci, il rollback automatico si è attivato 9 volte, tutte durante la Fase 3 di un rollout, e in ogni caso la coorte interessata era inferiore a 1.200 penne.
Il rollback manuale tramite la dashboard genitori è anch'esso supportato. Un genitore o insegnante che nota una regressione può premere "Ripristina alla versione precedente" nell'app; la penna riceve il comando su /cmd/ota e ripristina al successivo riavvio confermato dall'utente. Il rollback manuale non consuma il budget di stash di 30 giorni; una volta verificato il ripristino, la versione precedente viene nuovamente accantonata per altri 30 giorni.
7. Playbook delle modalità di guasto
La fabbrica mantiene un playbook di guasto a 14 scenari che copre guasto della firma, mancata corrispondenza CRC del chunk, guasto di scrittura della partizione, calo di batteria, timeout del watchdog, mancata corrispondenza della versione del manifesto, tentativo di downgrade e altri sette. Ogni scenario ha un test del caos associato in staging e un tempo di rimediazione target. Il tempo medio di rilevamento attraverso i 14 scenari è di 3,6 minuti; il tempo medio di mitigazione è di 18 minuti. L'incidente più lungo del 2025 è stato una mancata corrispondenza della versione del manifesto di Fase 2 causata da un flag CI configurato erroneamente, rilevato in 4 minuti, mitigato in 41 minuti, con 0 penne interessate in produzione.
| Scenario | Rilevamento | Mitigazione | Contributo al tasso di brick |
|---|---|---|---|
| Mancata corrispondenza firma | Primo stadio del bootloader | Ferma, ritorna all'ultimo buono | 0,000% |
| Mancata corrispondenza CRC chunk | A meta' flash | Ritira chunk, riprova 3x | 0,002% |
| Calo di batteria | Monitor di tensione | Differisci al prossimo riavvio utente | 0,010% |
| Timeout watchdog | WDT hardware | Reimposta, riprova da spare | 0,005% |
| Tentativo di downgrade | Policy bootloader | Rifiuta, registra in /status | 0,000% |
8. Dati sul Campo da 86 Release
Dal lancio abbiamo spedito 86 release firmware che coprono gli undici modelli di produzione. Le versioni attuali sono B1/B2 2.4.7, F8 3.1.2, K7/KF1 1.9.5, L5 4.2.0, P2 2.0.3, Q6/Q8 3.3.1 e T2/Y6 2.6.4. Il tasso di successo di installazione mediano su tutte le release è del 98,7%. Il tempo mediano di installazione è di 14 minuti dalla pubblicazione cloud al riavvio confermato dall'utente. Il tasso di brick è dello 0,04% misurato come "penna restituita come non funzionante entro 30 giorni dal OTA, con causa principale atribuita al OTA".
La release peggiore della nostra storia è stata il firmware 1.7.0 per K7/KF1, che aveva una regressione nella routine di calibrazione del sensore OID che ha causato un picco di resi del 2,4%. La release è stata arrestata allo Stage 3, le 1.200 penne dello Stage 3 interessate sono state ripristinate entro 36 ore e la build corretta è stata spedita 9 giorni dopo come 1.7.1. L'incidente è documentato nel nostro template post-mortem pubblico e condiviso con i partner OEM sotto NDA affinché possano stress-testare il proprio playbook OTA contro le nostre modalità di guasto.
9. Cosa Vedono i Distributori Dopo Ogni Release
Dopo ogni completamento dello Stage 4, la fabbrica invia un riepilogo della release a ogni distributore. Il riepilogo include la versione del firmware, i risultati dello staging ring, il tasso di successo di installazione finale, il conteggio dei brick, il tempo medio di installazione, il conteggio dei ripristini e un elenco di correzioni bug. I distributori con accesso al portale OEM possono anche ottenere una ripartizione per regione e una ripartizione per modello. Il portale espone anche un toggle di "freeze OTA" che permette a un distributore di mettere in pausa i rollout verso il proprio tenant per una finestra definita (tipicamente un trimestre scolastico). Il toggle viene rispettato entro 6 ore dall'impostazione.
Per i distributori che gestiscono la propria cadenza firmware (tipicamente proprietari di brand che usano l'opzione BYOC), la stessa dashboard mostra una ripartizione per tenant affinché il proprietario del brand possa confrontare la salute della propria build personalizzata con il baseline di fabbrica. Un brand la cui build personalizzata si discosta di più di 1,0 deviazione standard su qualsiasi metrica di salute riceve un avviso proattivo dal team di supporto.
FAQ: Meccanismo di Aggiornamento Firmware OTA per Penna Lettura
Letture Correlate
- Architettura Cloud IoT della Penna Lettura: MQTT, Topic e Isolamento Tenant
- Crittografia Dati della Penna Lettura: AES-128 vs AES-256
- Guida alla Batteria della Penna Lettura
- Lista di Controllo Specifiche della Penna Lettura
- Come Scegliere un Produttore di Penna Lettura
- Servizio Private Label OEM per Penna Lettura
- Richiedi un Preventivo per Penne Lettura Connesse
Se il tuo programma ha bisogno di una cadenza OTA personalizzata, una catena di firma BYOC o una finestra di freeze OTA per tenant, rispondi a qualsiasi email dal nostro team con la parola OTA e ti invieremo un playbook OTA di una pagina dimensionato per la tua flotta.