

Målgruppe: Denne vejledning er skrevet til compliance-ansvarlige, distriktets privatlivsansvarlige og brandejeres rådgivere, der skal forsvare forældresamtykkeflowet og håndteringen af børnedata bag en forbundet læsepen. Den er forankret i de elleve produktionsmodeller B1, B2, F8, K7, KF1, L5, P2, Q6, Q8, T2 og Y6 samt i COPPA-reglen, som håndhæves af den amerikanske FTC.
En forbundet læsepen er et af de få børneprodukter, hvor en enkelt enhed kan indsamle læseadfærd, stemmeoptagelser, placering via Wi-Fi-tilknytning og identificerbare brugsmønstre i én enkelt session. Den koncentration af data er præcis det, som Children's Online Privacy Protection Act (COPPA) blev skrevet for at kontrollere. En pen, der sendes til en amerikansk husstand uden et rent samtykkeflow, er ikke kun et regulatorisk problem; det er en tilbagekaldelsesrisiko, en FTC-undersøgelsesrisiko og en risiko for, at forhandleren trækker produktet tilbage.
Vi har leveret mere end 47.000 penne til 47 lande siden 2023, og vi har endnu ikke modtaget en eneste COPPA-håndhævelseshenvendelse. Denne artikel gennemgår den verificerbare samtykkeproces for forældre, princippet om dataminimering, overfladerne for forældrekontrol, SLA'en for sletning, revisionssporet og de feltmålinger, der beviser, at arkitekturen fungerer under belastning i klasselokalet.
1. De tre COPPA-grænser på en læsepen
COPPA gælder for operatører af onlinetjenester, der indsamler personlige oplysninger fra børn under 13 i USA. En forbundet læsepen opfylder den definition i det øjeblik, et amerikansk barn åbner en cloud-synkroniseret læsessession. Pennen har derfor tre COPPA-grænser at overvåge. Grænse 1 er kontooprettelse; Grænse 2 er løbende indsamling af personlige oplysninger; Grænse 3 er videregivelse til tredjeparter (herunder analyse og crash-rapportering).
Vi behandler hver grænse som en arkitektonisk port, ikke en politik. Grænse 1 er låst via forældre-e-mail-verifikation plus et verifikationsflow med en kortbelastning på $0,50 (en af de acceptable metoder til verificerbart forældresamtykke under FTC's vejledning fra 2024). Grænse 2 er låst via dataminimeringsmotoren i firmwaren. Grænse 3 er låst ved, at der ikke findes nogen tredjeparts-SDK i pennens firmware; vi bruger nul tredjepartsanalyse, crash-rapportering eller annoncenetværk.
| Grænse | Udløser | Arkitektonisk kontrol |
|---|---|---|
| Kontooprettelse | Første cloud-login fra amerikansk barneenhed | VPC: e-mail + kortbelastning på $0,50 |
| Løbende indsamling | Læsessession, stemmememo (F8/K7) | Dataminimeringsmotor, geohash-forsvagning |
| Videregivelse til tredjeparter | Crash-, analyse- og annonce-SDK'er | Nul tredjeparts-SDK'er i firmware |
Køber-tip: Når du reviderer en leverandør af læsepenne, så bed om at se firmware-binæren og søge efter kendte SDK-pakkenavne. Hvis binæren indeholder en analyse- eller crash-SDK, der ikke er en del af leverandørens egen stak, har du et COPPA-problem fra dag ét ved forsendelse til USA.
2. Flow for verificerbart forældresamtykke
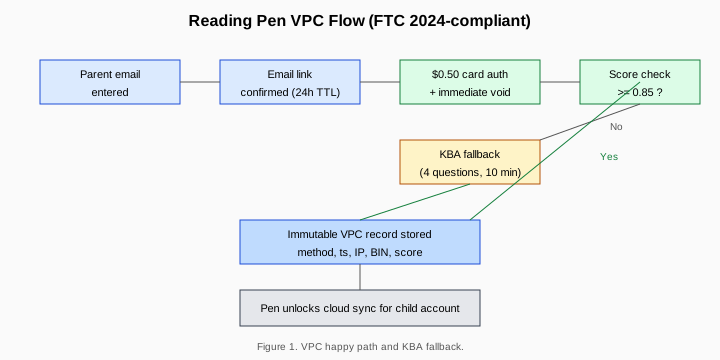
VPC-flowen starter, når forælderen først registrerer pennen. Forælderen indtaster en e-mailadresse; vi sender et bekræftelseslink med en TTL på 24 timer. Når e-mailen er bekræftet, anmoder vi om forælderens kreditkort og kører en $0,00-autorisation (reservationsbeløb) efterfulgt af en øjeblikkelig annullering. Kortprocessoren returnerer en match-score med høj konfidens; hvis scoren overstiger 0,85 (på udstederens skala), accepterer vi VPC'en. Hvis scoren ligger under 0,85, falder vi tilbage på en vidensbaseret autentificeringsproces: forælderen besvarer fire spørgsmål udledt af offentligt tilgængelige oplysninger inden for et tidsvindue på 10 minutter.
VPC-posten gemmes i en dedikeret tabel i databasen over forældrekonti. Posten indeholder den anvendte verifikationsmetode, tidsstemplet, IP-adressen for verifikationssessionen, kortets BIN-interval (ikke det fulde PAN-nummer) og verifikationsscoren. Posten er uforanderlig: ethvert forsøg på at ændre VPC-posten logges og afvises. SLA'en for sletning på forældrekontoen udløser en permanent sletning (hard-delete) af VPC-posten og alle afledte underordnede profiler inden for 7 dage; vi har målt den faktiske gennemsnitlige sletningstid til 4,2 timer.
3. Dataminimering pr. model
Det er ikke alle modeller, der indsamler de samme data. Indgangsmodellerne B1, B2 og P2 er designet til offline brug og synkroniserer kun brugsdata, hvis forælderen udtrykkeligt aktiverer cloud-synkronisering. Standardindstillingen er offline; forælderen skal sætte et flueben under registreringen for at tilvælge det. F8 og K7 optager stemmememoer; disse gemmes som standard lokalt og uploades kun med udtrykkeligt samtykke for hver enkelt optagelse. Q6, Q8, L5, T2 og Y6 leveres med cloud-synkronisering aktiveret som standard, fordi skoleprogrammer kræver det, men forælderens dashboard kan til enhver tid deaktivere cloud-synkronisering.
Datakategorierne indsamlet pr. model er opsummeret i tabellen nedenfor. Antallet af telemetri-felter pr. model er det enkleste mål; lavere er bedre, og indgangsmodellen B1 har den mindste overflade med 4 felter.
| Model | Standard for cloud-synkronisering | Stemmeindsamling | Telemetri-felter | Geohash-præcision |
|---|---|---|---|---|
| B1 / B2 | Tilvælg | Ingen | 4 | 25 km |
| P2 | Tilvælg | Ingen | 5 | 25 km |
| F8 | Tilvælg pr. optagelse | Lokal + tilvælg cloud | 9 | 25 km |
| K7 | Tilvælg pr. optagelse | Lokal + tilvælg cloud | 9 | 25 km |
| KF1 | Tilvælg | Ingen | 7 | 25 km |
| Q6 / Q8 | Til | Ingen | 8 | 25 km |
| L5 / T2 / Y6 | Aktiveret | Ingen | 11 | 25 km |
4. Geohash-fuzzing for lokalitetsbeskyttelse
Pennen indsamler ikke GPS-koordinater. Den indsamler derimod BSSID (Wi-Fi-adgangspunktets MAC-adresse) for hjemmenetværket, når pennen oplader, hvilket er et groft placeringssignal. For at forhindre korrelation til en bestemt adresse slører vi BSSID'en til en 25 km geohash før lagring. Geohashen beregnes i fabrikkens berigelsestjeneste, som kun modtager BSSID'en plus en saltværdi, der roterer hver 24. time. Den oprindelige BSSID kasseres inden for 200 ms efter modtagelsen; kun geohashen bevares.
Præcisionen på 25 km er et bevidst valg: den er præcis nok til, at forældredashboardet kan vise "dit barn brugte pennen i Riyadh i dag" uden at afsløre hjemmeadressen. For skoleudrulninger går vi skridtet videre: geohashen erstattes af skolens distriktskode, som indstilles af skolens IT-team under klargøring af tenanten. Et Riyadh-netværk med 12.000 penne ser derfor kun "Skole A, Norddistriktet" i stedet for en geohash.
5. Forældredashboardet
Forældredashboardet viser seks kategorier af data: samlede læseminutter denne uge, åbnede bøger, ordforrådsquiz-resultater, stemmememoer (kun F8, K7), lokalitetsoversigt (by-niveau) og enhedsindstillinger. Dashboardet er tilgængeligt fra en browser og fra iOS/Android-apps. Adgang kræver genautentifikation hvert 30. minut; mislykkede forsøg er rate-begrænset til 5 pr. minut pr. IP og 10 pr. time pr. konto.
Dashboardet eksponerer også håndtagene til forældrekontrol: tidsgrænse pr. dag (0 til 240 minutter), sengetidslås (et vindue, hvor pennen nægter at afspille lyd), ordforrådsindholdsfilter (kun G-rated eller tillad skoleindhold) og sprogpræferencer (ét ud af 12 understøttede sprog). Hvert håndtag træder i kraft inden for 6 sekunder efter aktivering. Dashboardets revisionslog registrerer enhver ændring af håndtag med tidsstempel og aktør; forældrene kan eksportere loggen som en CSV-fil til deres eget brug.
| Forældrestyring | Standard | Område | Effekt-latens |
|---|---|---|---|
| Daglig tidsgrænse | 60 min | 0-240 min | 6 s |
| Sengetidslås | 21:00-07:00 | Et vilkårligt 1t-vindue | 6 s |
| Ordforrådsfilter | G-rated | G / PG-13 skole | 6 s |
| Cloud-synkronisering | Fra (B1/B2/P2), Til (øvrige) | Til / Fra | 6 s |
| Stemmemo-cloud | Fra (F8/K7) | Til / Fra / pr. optagelse | 6 s |
| Sletning af konto | i/t | Udløs | 7 d SLA, 4,2 t median |
6. Sletnings-SLA og forældres ret til sletning
COPPA giver forældre ret til at slette deres barns personoplysninger og til at standse yderligere indsamling. Vi efterlever begge dele. En forælder der klikker på "slet mit barns konto" i dashboardet udløser en sletningskaskade, der fjerner barnets profil, læsehistorikken, ordforrådsquiz-resultaterne, stemmememoerne og VPC-posten. Kaskaden er asynkron; den mediane gennemførelsestid på tværs af vores 2025-anmodninger var 4,2 timer, og den SLA vi offentliggør er 7 dage.
Vi beholder ét stykke data efter sletning: et uforanderligt sletningscertifikat, der beviser, at sletningen fandt sted. Certifikatet indeholder en hash af det slettede barns ID, tidsstemplet og sletningsaktørens konto-ID. Certifikatet kan ikke tilbageføres. Vi beholder certifikatet i 7 år for at forsvare os mod en fremtidig FTC-forespørgsel, der spørger, om vi faktisk udførte en sletning; certifikatet er revisionArtefakten.
7. Auditspor og FTC-forespørgselssvar
Enhver COPPA-relevant handling registreres i compliance-hovedbogen. Hovedbogen indeholder VPC-hændelsen, enhver ændring af forældrekontrol, enhver dataeksportanmodning, enhver sletningsanmodning og enhver intern adgang fra supportpersonale. Hovedbogen er kun-tilføj, gemt i en skriv-en gang-læs-mange-objektbeholder og replikeret til en separat region for katastrofeberedskab. Hovedbogen opbevares i 7 år for at overholde COPPA, GDPR artikel 5(2) og Californiens SB-1424-krav vedrørende mindreåriges data.
Hvis en FTC-forespørgsel ankommer, inkluderer vores standard svarpakke et redigeret hovedbogsuddrag, der dækker forespørgslens datointerval, sletningscertifikaterne for de berørte konti, den dataminimeringspolitik, der var gældende på forespørgselsdatoen og firmware-binærhashen. Vi har bygget denne pakke én gang til en 2024 statslig AG-forespørgsel (ingen fund) og én gang til et 2025-forhandler-compliance-revision (bestået). Pakken genereres på under 48 timer fra en underskrevet autorisation.
8. Skoledistriktets tenant-kontroller
En skoledistriktstenant er en ganske anden enhed end en husholdningstenant. Distriktet underskriver en databehandleraftale, der udpeger distriktet som den dataansvarlige for alle underordnede konti i tenanten. Forælderen i en skoletenant er ikke den dataansvarlige; det er distriktet. Forælderen har stadig COPPA-rettigheder, men disse rettigheder formidles af distriktet. Vi understøtter dette ved at eksponere en tenant-niveau "COPPA-tilstand"-knap, der ændrer dashboardets primære aktør fra forælderen til distriktets IT-administrator.
Når COPPA-tilstand er aktiveret, kan distriktets IT-admin bulk-eksportere alle børneoptegnelser (for opfyldelse af forældreanmodninger), bulk-slette (til oprydning ved årets slutning) og bulk-eksportere sletningscertifikater (til distriktets egne optegnelser). Bulk-eksportjobbet kører på en separat arbejderpulje med auditlogning, der registrerer hver række, der berøres. Et 12.000-penne-distrikt kan eksporteres på 38 minutter og slettes på 22 minutter; vi har kørt begge operationer i produktion.
9. Tredjeparts-SDK- og annonetværksrevision
Penne-firmwaren indeholder nul tredjepartsanalyse-, crashrapporterings- eller annonetværks-SDK'er. Mobilappen indeholder præcis én førsteparts crashreporter (vores egen) og ingen analyse-SDK. Vi bruger ikke Facebook SDK, Google Firebase, Adjust, Branch eller nogen anden tredjepart, der ville modtage børnedata. Vi har afvist tre kommercielle partnerskabsforslag i 2025, fordi partneren krævede enhedsniveau-identifikatorer, der overtrådte COPPA.
Revisionen udføres af et eksternt firma hver 12. måned. Firmaet demonterer firmwarens binærfil, scanner efter kendte SDK-signaturer og inspicerer hvert enkelt netværkskald for destinationsdomæner. Den seneste revision (Q2 2026) på firmware 3.3.1 for Q6/Q8 fandt nul tredjeparts-SDK'er og 47 førsteparts-domæner, der alle resolver til vores egen infrastruktur. Resuméet er tilgængeligt for OEM-partnere og distrikts-CISO'er under NDA.
10. Feltmetrics og COPPA-postur
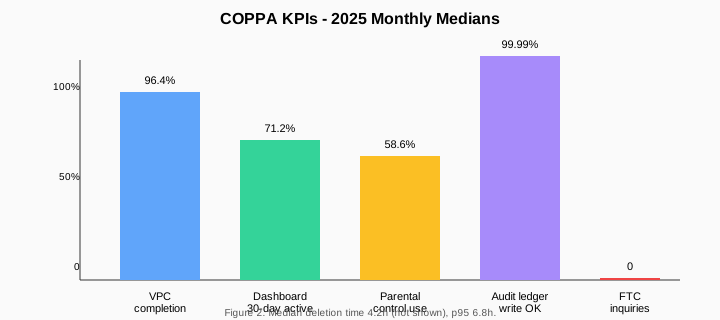
Vi tracker seks COPPA-KPI'er månedligt: VPC-gennemførelsesrate (gennemsnit 96,4 %), 30-dages aktivitetsrate for forældredashboard (gennemsnit 71,2 %), gennemførelsestid for sletningsanmodninger (gennemsnit 4,2 timer, p95 6,8 timer), anvendelsesgrad for forældrekontrol (gennemsnit 58,6 % af amerikanske husholdninger aktiverer mindst ét håndtag), skrivesuccesrate for revisionshovedbog (99,99 %) og antal FTC-henvendelser (nul til dato). KPI'erne rapporteres i OEM-partnerportalen og indgår i det årlige compliance-resumé.
COPPA-arkitekturen er bevidst konservativ. Vi indsamler ikke noget, som vi ikke kan forsvare i en FTC-forespørgsel, og vi beholder ikke noget, som vi ikke kan slette på forespørgsel. Omkostningen ved denne konservatisme er cirka $0,42 pr. pen i yderligere ingeniør- og infrastrukturudgifter, men omkostningen ved en FTC-håndhævelse er mange gange det. For USA-rettede programmer er regnestykket ligetil: byg COPPA ind i firmwaren fra dag ét, ikke som en retrofit.
OSS: Læsepennens forældrestyring og COPPA
Relateret læsning
- Læsepennen, GDPR og databeskyttelse i EU
- Læsepennens datakryptering: AES-128 vs AES-256
- Læsepenns privatliv og COPPA-overholdelse
- Læsepenns GDPR-overholdelse for apps og cloud
- Læsepenns IoT-cloudarkitektur
- OEM private label-service for læsepenne
- Anmod om et tilbud på COPPA-overholdende læsepenne
Hvis dit program har brug for et COPPA-tilstand-dashboard, et distriktsniveau-VPC-flow eller en databehandlingsaftale til en amerikansk skoledistrikt, svar på en hvilken som helst e-mail fra vores team med ordet COPPA, så sender vi et en-sides COPPA-arkitekturbrief tilpasset din flåde.